Un experto en seguridad de Securify habló del problema CVE-2018-17153 en el NAS de Western Digital, que los desarrolladores no han podido resolver desde abril de 2017. La vulnerabilidad le permite eludir la autenticación y tomar el control de My Cloud como administrador del dispositivo.
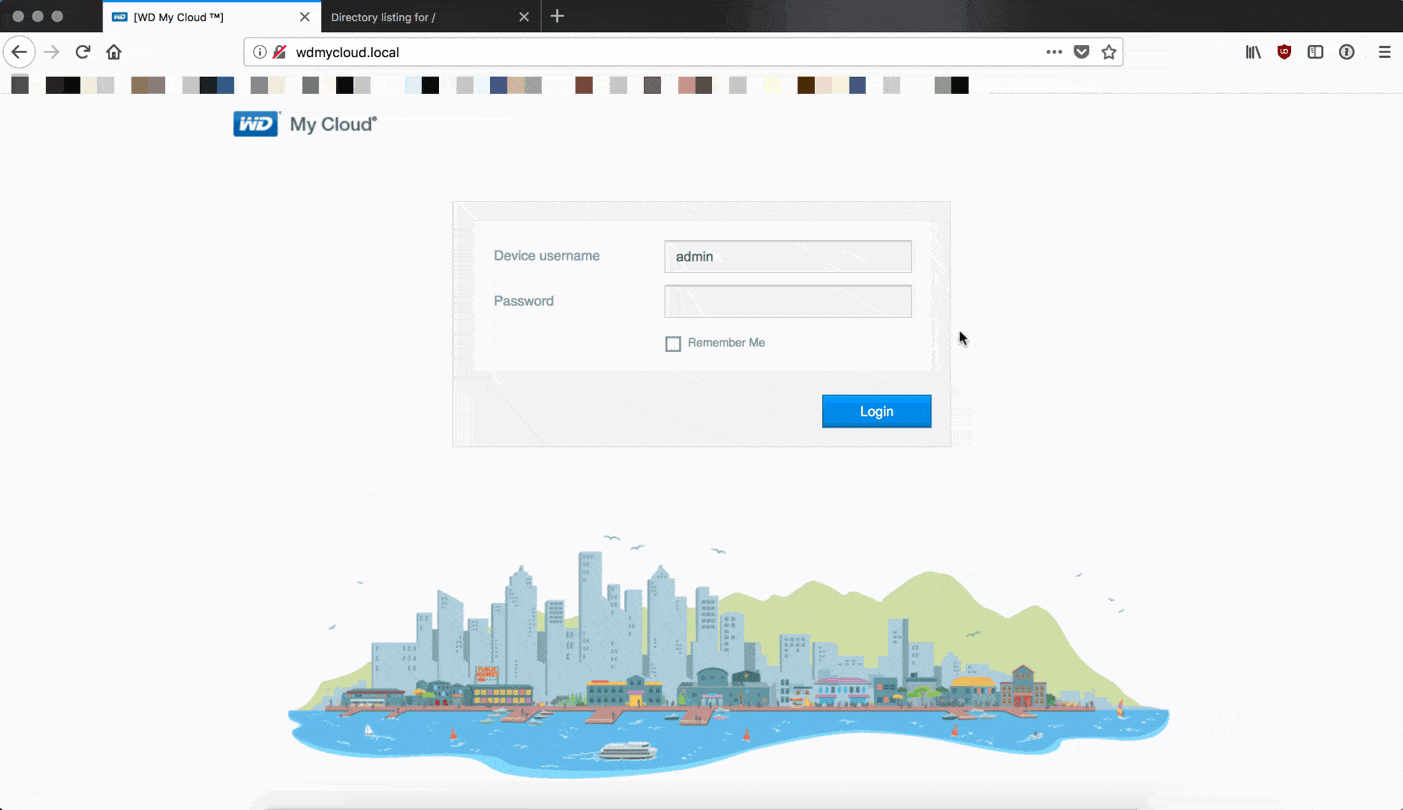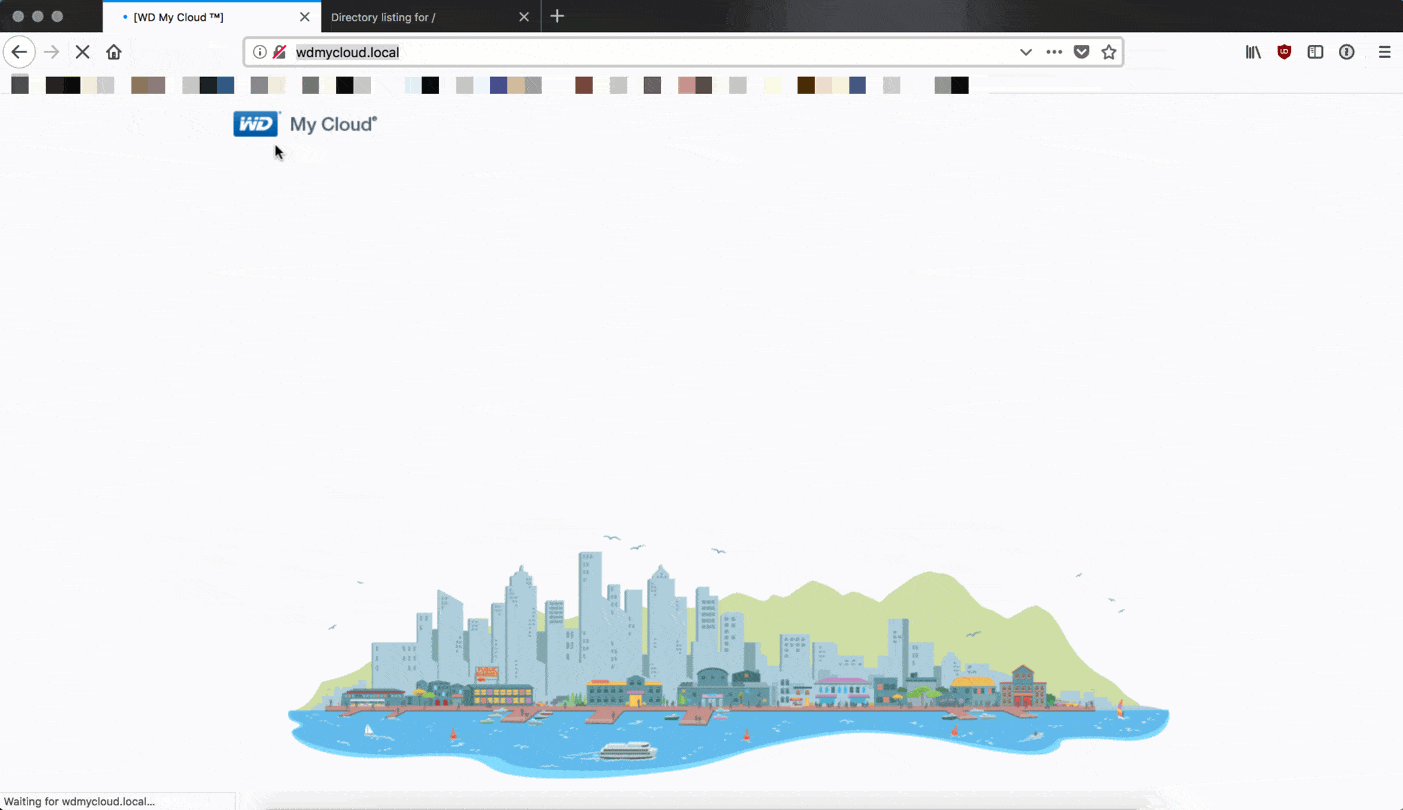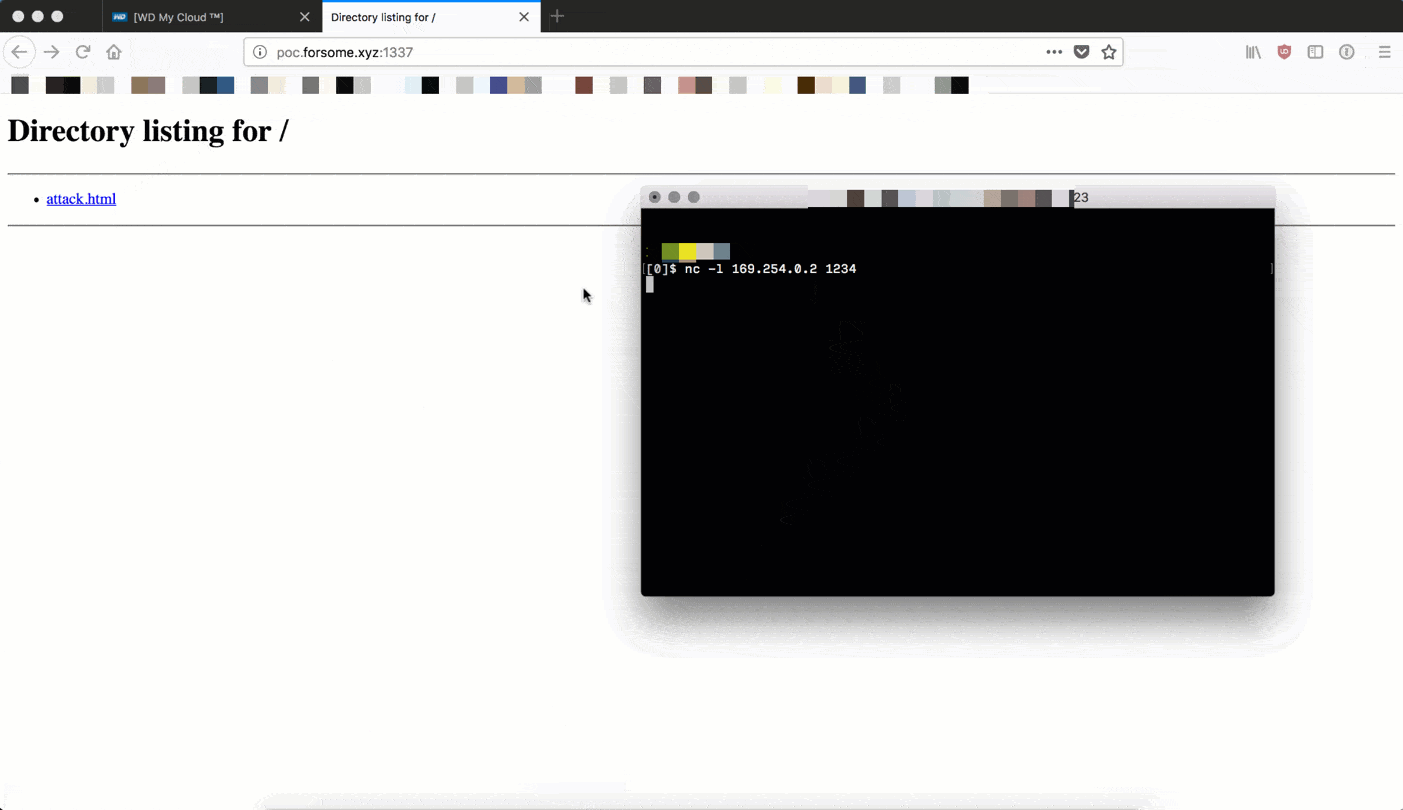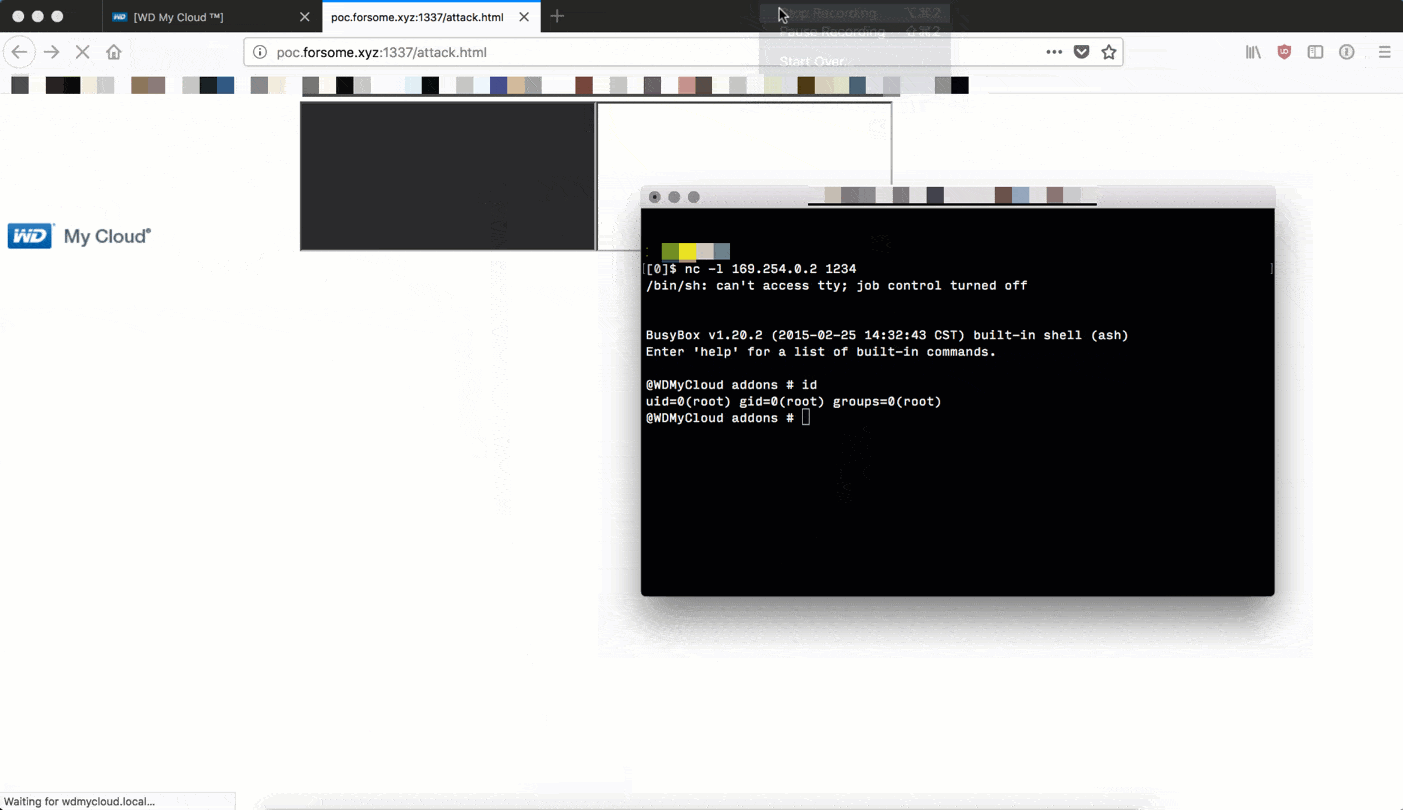
El experto escribe que probó el fallo en el Western Digital My Cloud (modelo WDBCTL0020HWT, firmware 2.30.172), pero subraya que la vulnerabilidad no se limita a ese modelo, ya que todos los productos My Cloud utilizan en realidad el mismo código vulnerable.
El problema se descubrió al realizar ingeniería inversa de los archivos binarios CGI. Permite a un atacante eludir el mecanismo de autenticación y crear una sesión de administrador vinculada a su dirección IP. Los investigadores de Securify adjuntaron a su informe una prueba de concepto de exploit que ocupa solo unas pocas líneas. También se señala que la misma vulnerabilidad fue descubierta por los expertos de Exploitee.rs, que también publicaron su exploit de acceso libre.
Sin embargo, el problema principal no reside en la vulnerabilidad en sí, sino en que los investigadores informaron de un fallo a los representantes de Western Digital en abril de 2017, pero no recibieron ninguna respuesta por parte de la empresa.
Por el momento, todavía no existe un parche para CVE-2018-17153, aunque, tras dar a conocer los problemas en los medios, los representantes de Western Digital aseguraron que ya estaban trabajando en una solución y que publicarían un parche en las próximas semanas.
Actualización:
Los desarrolladores de WD han publicado un parche para un problema peligroso.
Hola, solo para informar: la vulnerabilidad reportada recientemente en el firmware de My Cloud ha sido corregida con un hotfix que el usuario puede instalar, disponible aquí: https://t.co/uplC38HOdt Este se incluirá en una actualización over-the-air como parte del calendario habitual de actualizaciones de estos productos
— Western Digital (@westerndigital) 21 de septiembre de 2018


