Ekspert ds. bezpieczeństwa z firmy Securify omówił problem CVE-2018-17153 w cyfrowym serwerze NAS firmy Western Digital, którego programiści nie zdołali rozwiązać od kwietnia 2017 roku. Luka pozwala ominąć uwierzytelnianie i przejąć kontrolę nad urządzeniem My Cloud jako administrator.
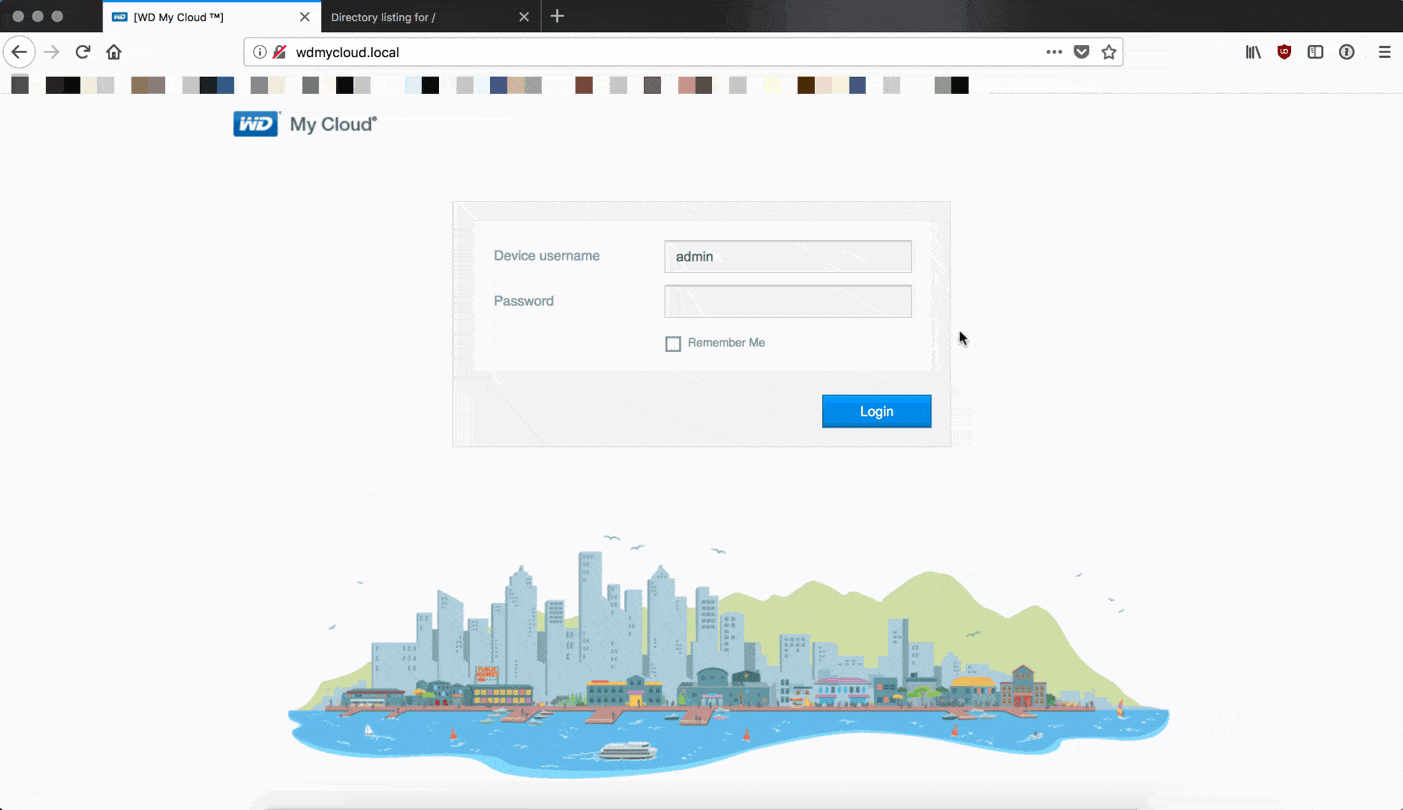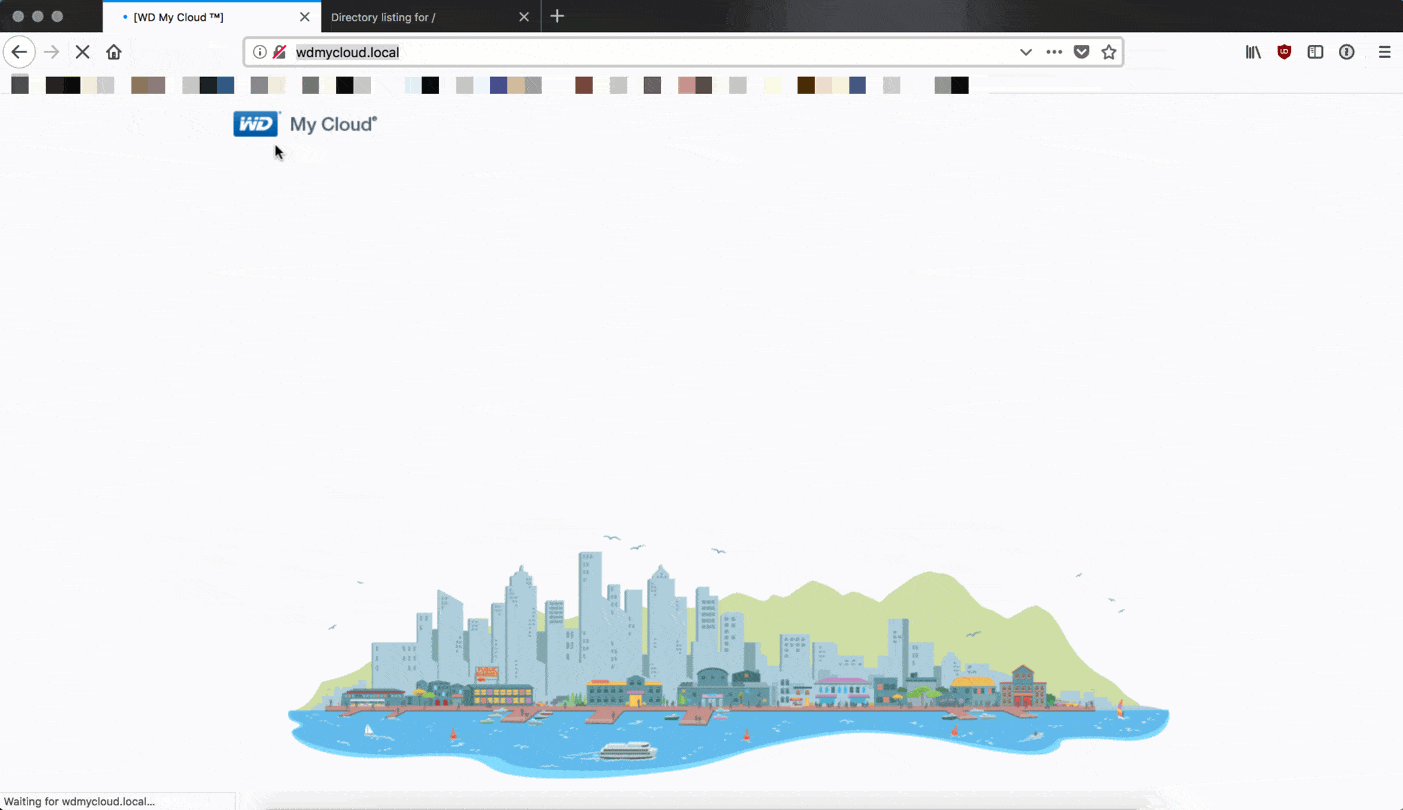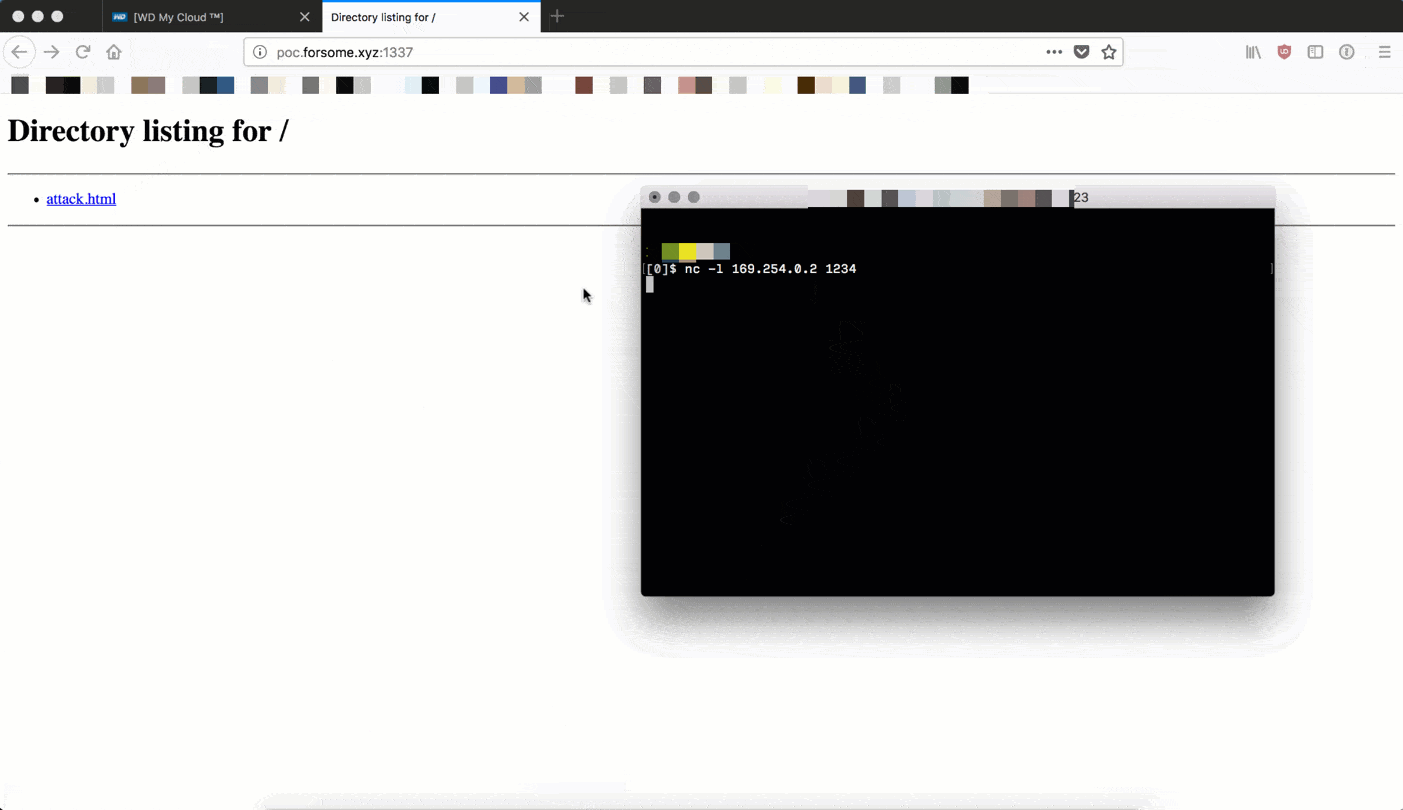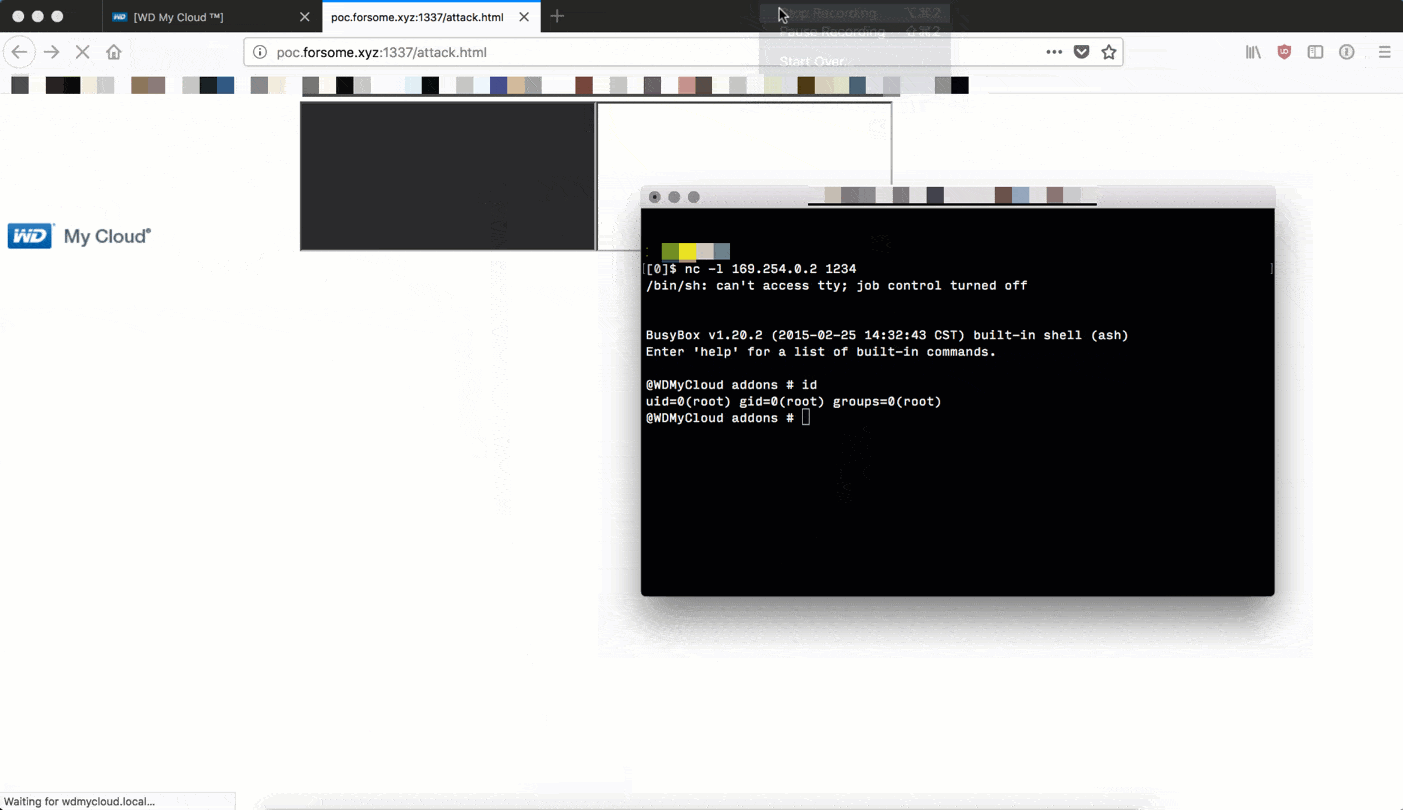
Ekspert pisze, że przetestował błąd na urządzeniu Western Digital My Cloud (model WDBCTL0020HWT, firmware 2.30.172), ale podkreśla, że luka nie ogranicza się do tego modelu, ponieważ wszystkie produkty My Cloud faktycznie korzystają z tego samego podatnego kodu.
Problem odkryto podczas inżynierii wstecznej plików binarnych CGI. Pozwala ona atakującemu ominąć mechanizm uwierzytelniania i utworzyć sesję administratora powiązaną z jego adresem IP. Badacze z Securify dołączyli do swojego raportu exploit typu proof of concept, który zajmuje zaledwie kilka linijek. Zaznaczono również, że tę samą lukę odkryli eksperci z Exploitee.rs, którzy także udostępnili swój exploit publicznie.
Jednak głównym problemem nie jest sama luka, lecz fakt, że badacze zgłosili błąd przedstawicielom Western Digital w kwietniu 2017 roku, ale nie otrzymali żadnej odpowiedzi od firmy.
Na chwilę obecną nadal nie ma poprawki dla CVE-2018-17153, choć po nagłośnieniu problemów w mediach przedstawiciele Western Digital zapewnili, że już nad nią pracują i wydadzą ją w ciągu najbliższych tygodni.
Aktualizacja:
Programiści WD opublikowali poprawkę dla niebezpiecznego problemu.
Witam, uprzejmie informujemy, że niedawno zgłoszona luka w firmware My Cloud została usunięta dzięki poprawce, którą użytkownik może zainstalować samodzielnie, dostępnej tutaj: https://t.co/uplC38HOdt Zostanie ona dołączona do aktualizacji bezprzewodowej (over-the-air) w ramach zwykłego harmonogramu aktualizacji tych produktów
— Western Digital (@westerndigital) 21 września 2018


