Um especialista em segurança da Securify falou sobre o problema CVE-2018-17153 no NAS digital da Western Digital, que os programadores não conseguiram resolver desde abril de 2017. A vulnerabilidade permite contornar a autenticação e assumir o controlo do My Cloud como administrador do dispositivo.
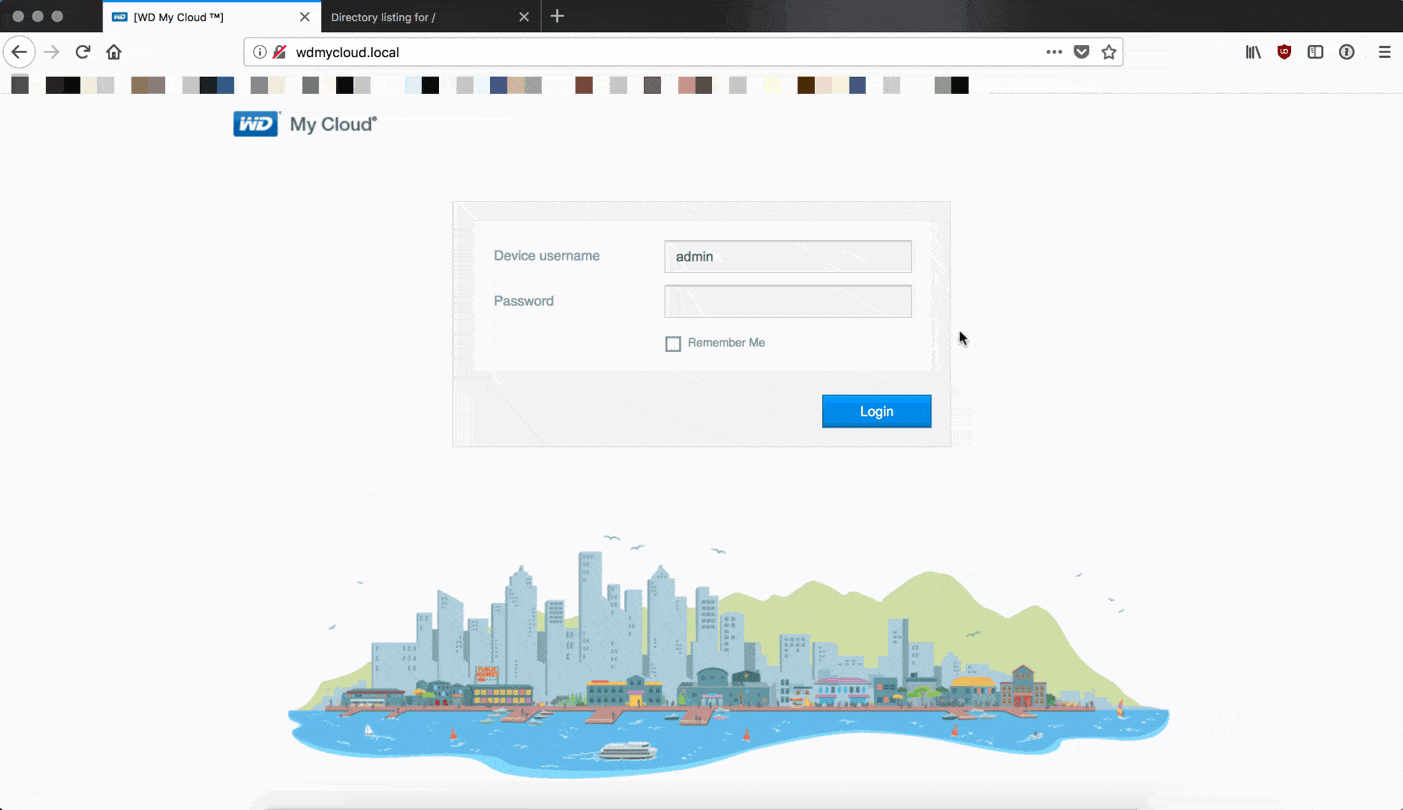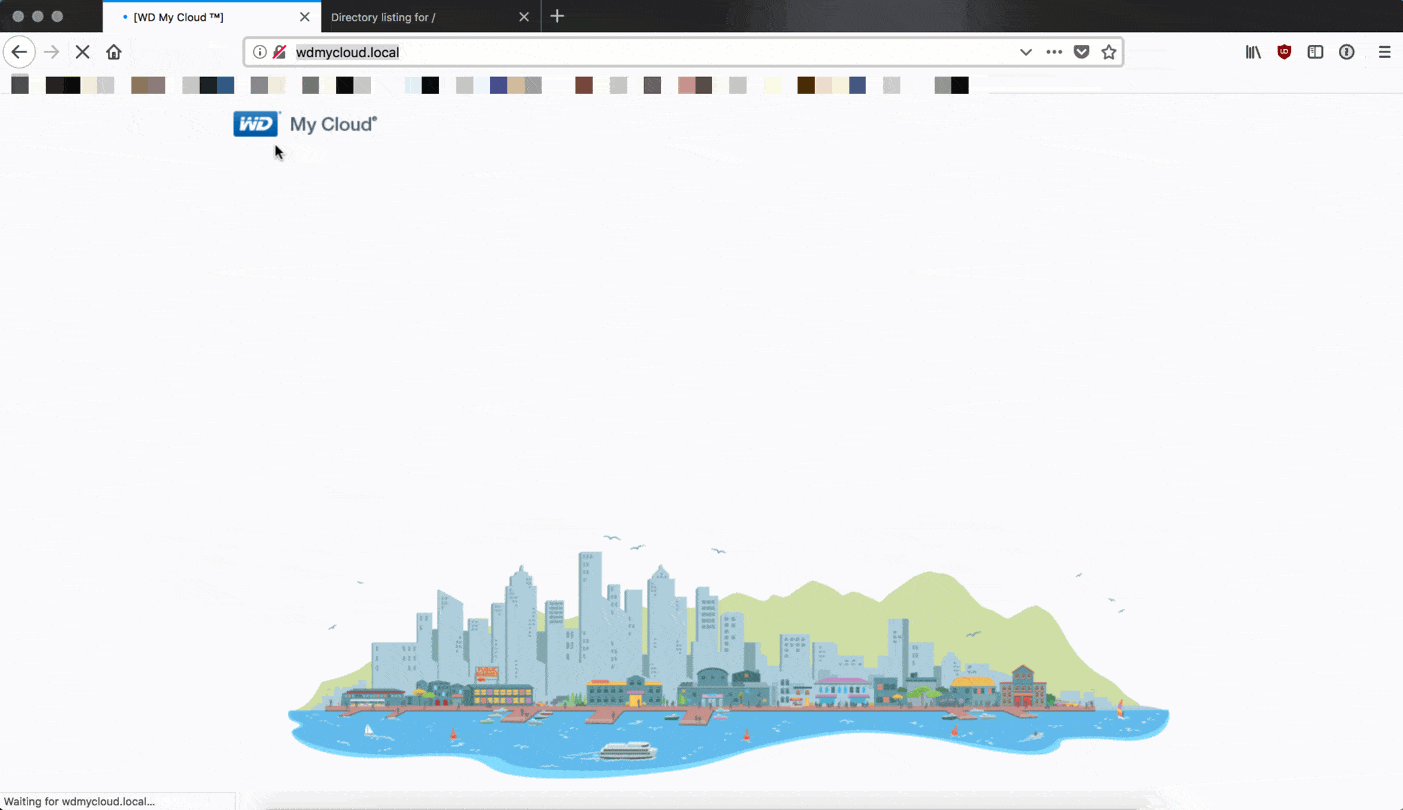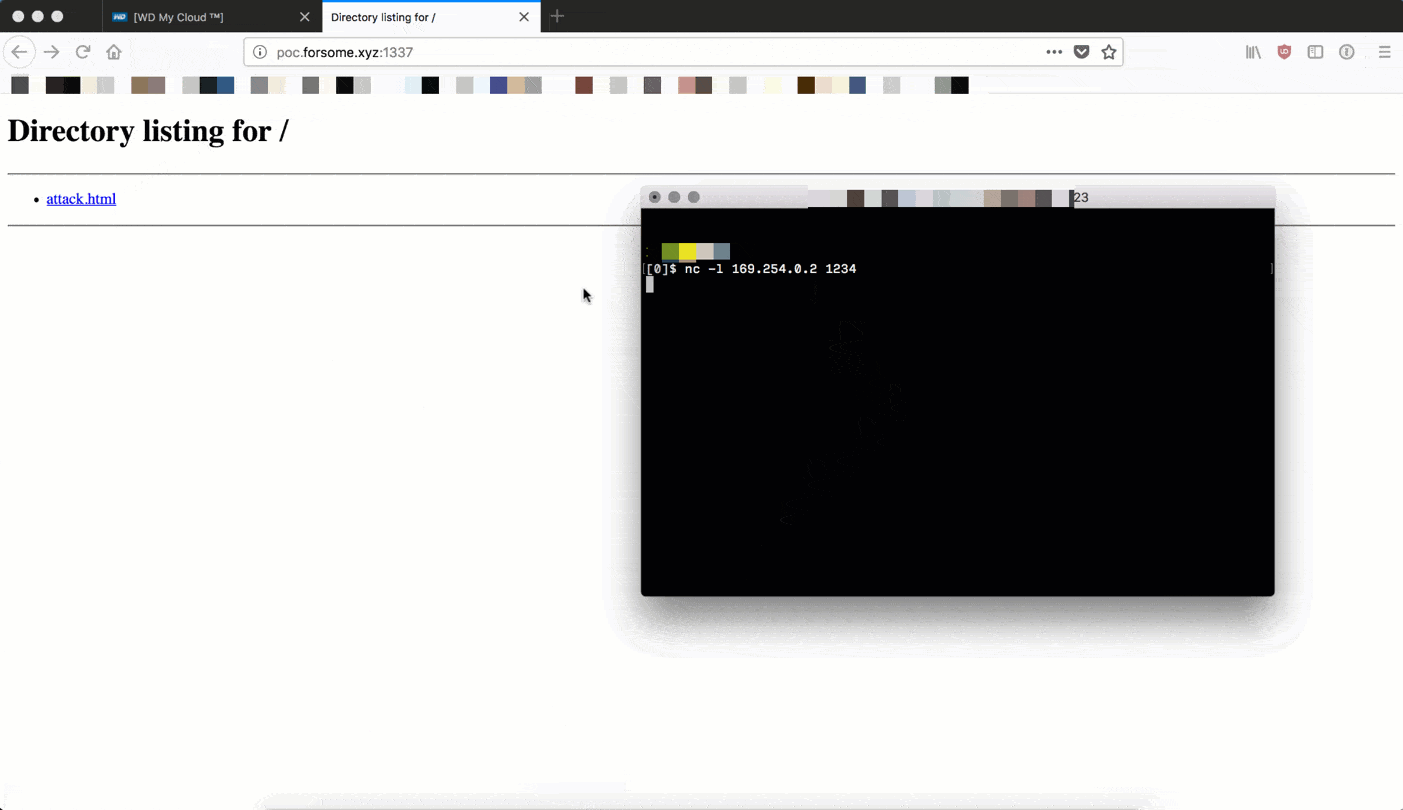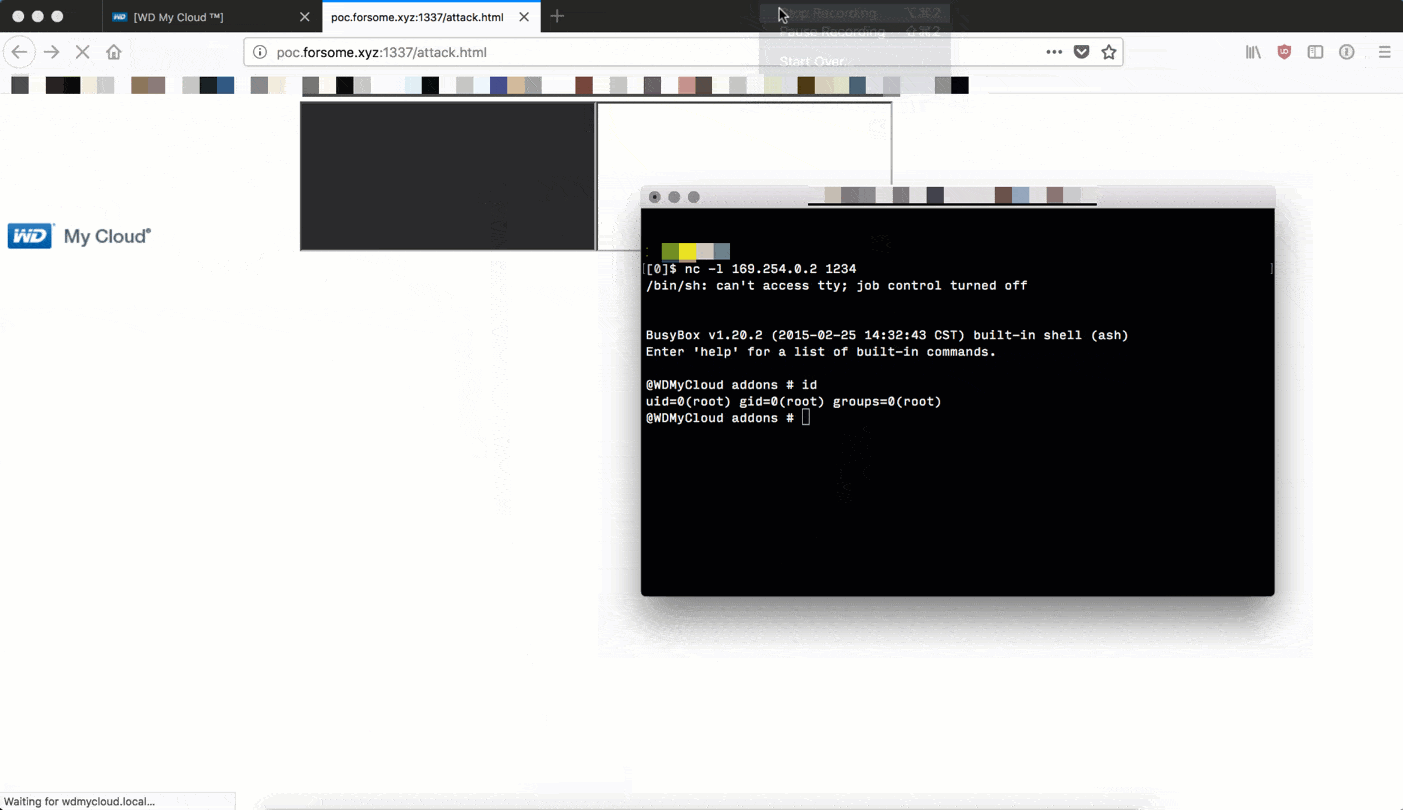
O especialista escreve que testou a falha no Western Digital My Cloud (modelo WDBCTL0020HWT, firmware 2.30.172), mas sublinha que a vulnerabilidade não se limita a este modelo, uma vez que todos os produtos My Cloud utilizam, na realidade, o mesmo código vulnerável.
O problema foi descoberto durante a engenharia inversa dos ficheiros binários CGI. Permite a um atacante contornar o mecanismo de autenticação e criar uma sessão de administrador associada ao seu endereço IP. Os investigadores da Securify associaram ao seu relatório um exploit de prova de conceito que ocupa apenas algumas linhas. Também é referido que a mesma vulnerabilidade foi descoberta pelos especialistas da Exploitee.rs, que também publicaram o seu exploit de acesso livre.
No entanto, o principal problema não reside na própria vulnerabilidade, mas no facto de os investigadores terem comunicado uma falha aos representantes da Western Digital em abril de 2017, sem terem recebido qualquer resposta da empresa.
Para já, ainda não existe qualquer correção para a CVE-2018-17153, embora, após a divulgação dos problemas nos meios de comunicação, os representantes da Western Digital tenham garantido que já estavam a trabalhar numa correção e que a publicariam nas próximas semanas.
Atualização:
Os programadores da WD publicaram uma correção para um problema perigoso.
Olá, apenas para informar que a vulnerabilidade recentemente reportada no firmware do My Cloud foi corrigida com uma correção rápida (hotfix) instalável pelo utilizador, disponível aqui: https://t.co/uplC38HOdt Esta correção será incluída numa atualização over-the-air, como parte do calendário normal de atualizações destes produtos
— Western Digital (@westerndigital) 21 de setembro de 2018


