Експерт з безпеки з Securify розповів про проблему CVE-2018-17153 у мережевому накопичувачі Western Digital, яку розробники не змогли усунути з квітня 2017 року. Ця вразливість дозволяє обійти автентифікацію та отримати контроль над My Cloud з правами адміністратора пристрою.
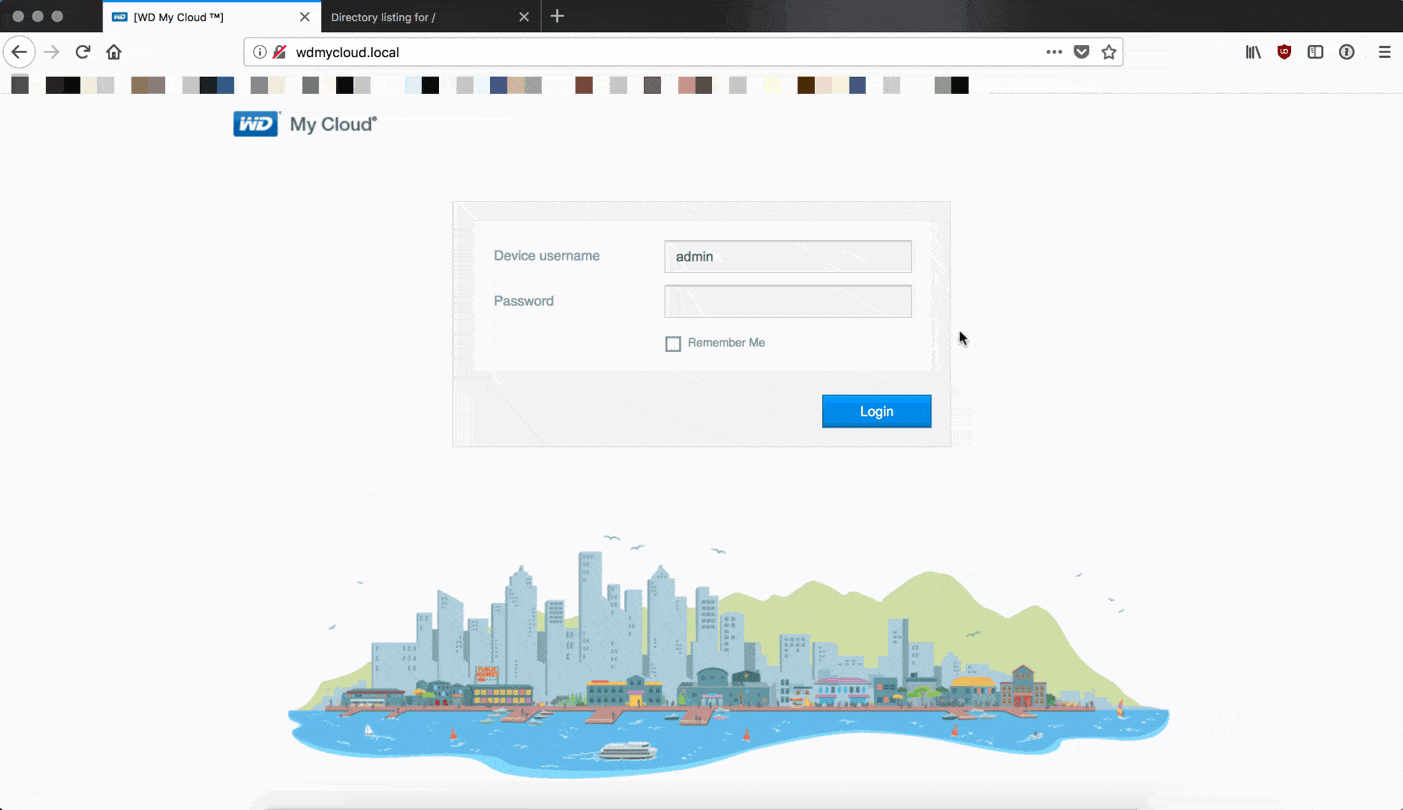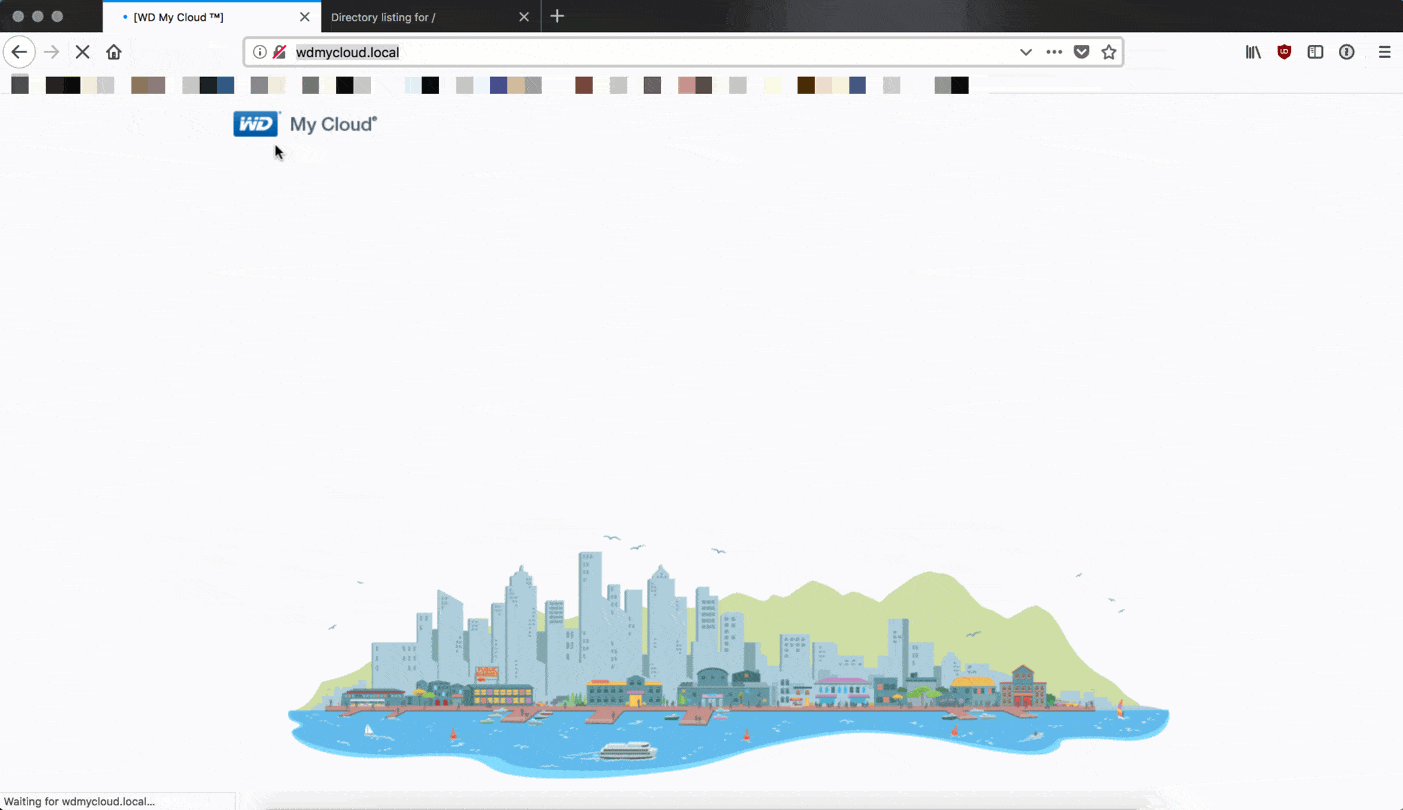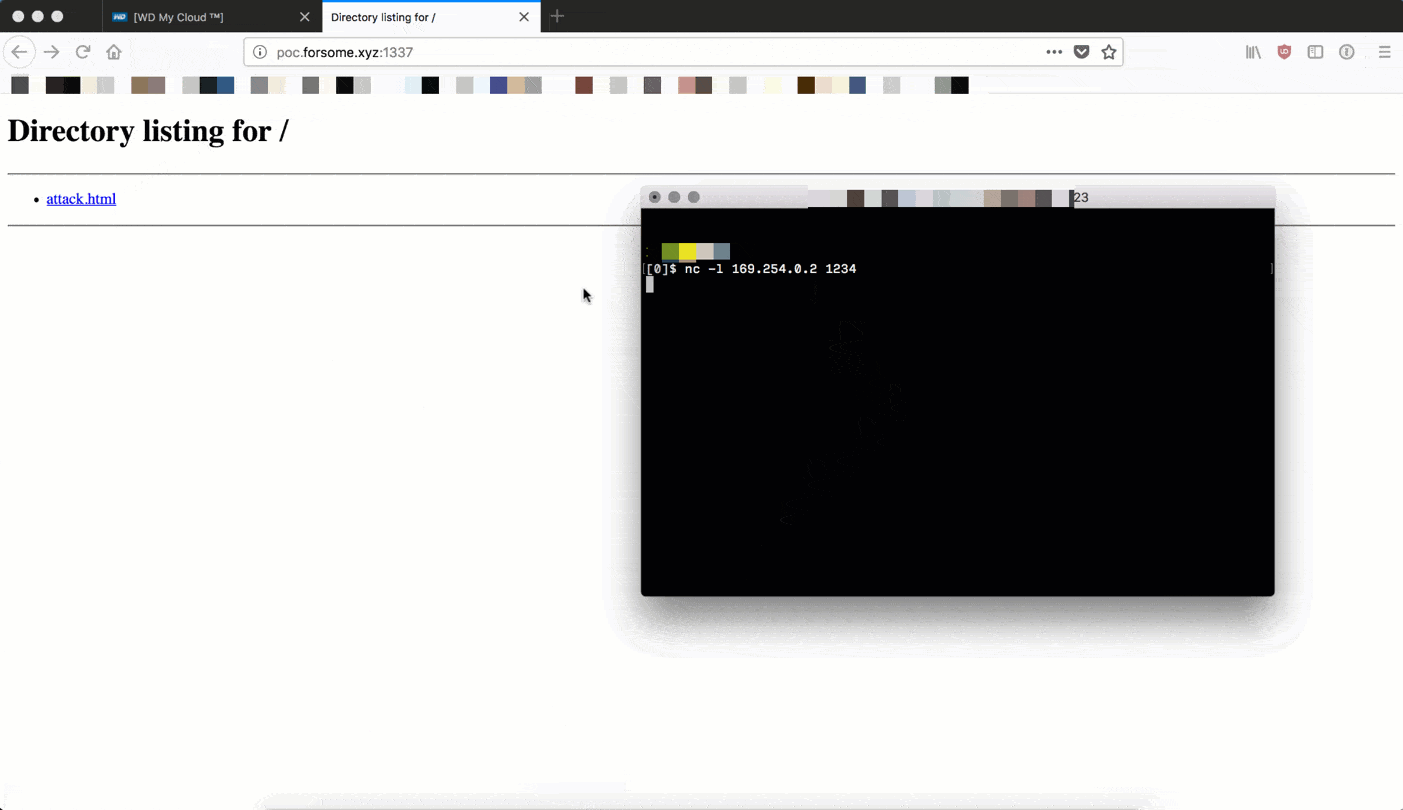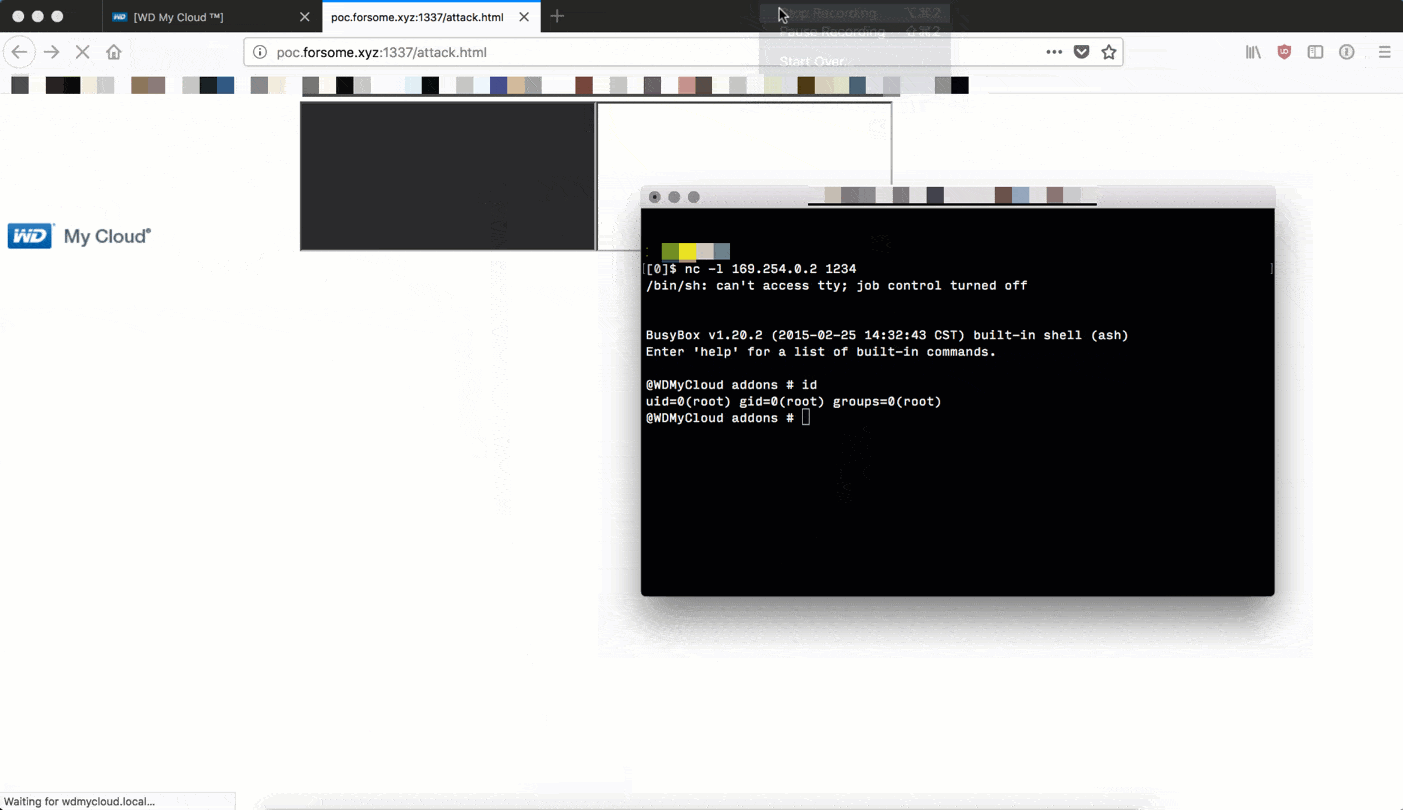
Експерт пише, що перевірив цей баг на Western Digital My Cloud (модель WDBCTL0020HWT, прошивка 2.30.172), але наголошує, що вразливість не обмежується цією моделлю, адже всі продукти My Cloud насправді використовують один і той самий уразливий код.
Проблему було виявлено під час зворотної інженерії бінарних файлів CGI. Вона дозволяє зловмиснику обійти механізм автентифікації та створити сесію адміністратора, прив’язану до його IP-адреси. Дослідники Securify додали до свого звіту експлойт для перевірки концепції, який займає лише кілька рядків. Також зазначається, що ту саму вразливість виявили фахівці Exploitee.rs, які також опублікували свій експлойт у вільному доступі.
Однак головна проблема полягає не в самій вразливості, а в тому, що дослідники повідомили представників Western Digital про баг у квітні 2017 року, але не отримали жодної відповіді від компанії.
На даний момент виправлення для CVE-2018-17153 досі немає, хоча після оприлюднення проблем у ЗМІ представники Western Digital запевнили, що вже працюють над виправленням і випустять його найближчими тижнями.
Оновлення:
Розробники WD випустили виправлення для небезпечної проблеми.
Привіт, повідомляємо, що нещодавно оголошену вразливість у прошивці My Cloud усунено за допомогою хотфіксу, який користувач може встановити самостійно. Знайти його можна тут: https://t.co/uplC38HOdt Він буде включений до оновлення через мережу в рамках звичайного графіка оновлень для цих продуктів
— Western Digital (@westerndigital) 21 вересня 2018


