Securify 的一位安全专家披露了 Western Digital 网络存储设备中的 CVE-2018-17153 问题,自 2017 年 4 月以来,开发人员一直未能解决该问题。 该漏洞允许攻击者绕过身份验证,以设备管理员身份接管 My Cloud。
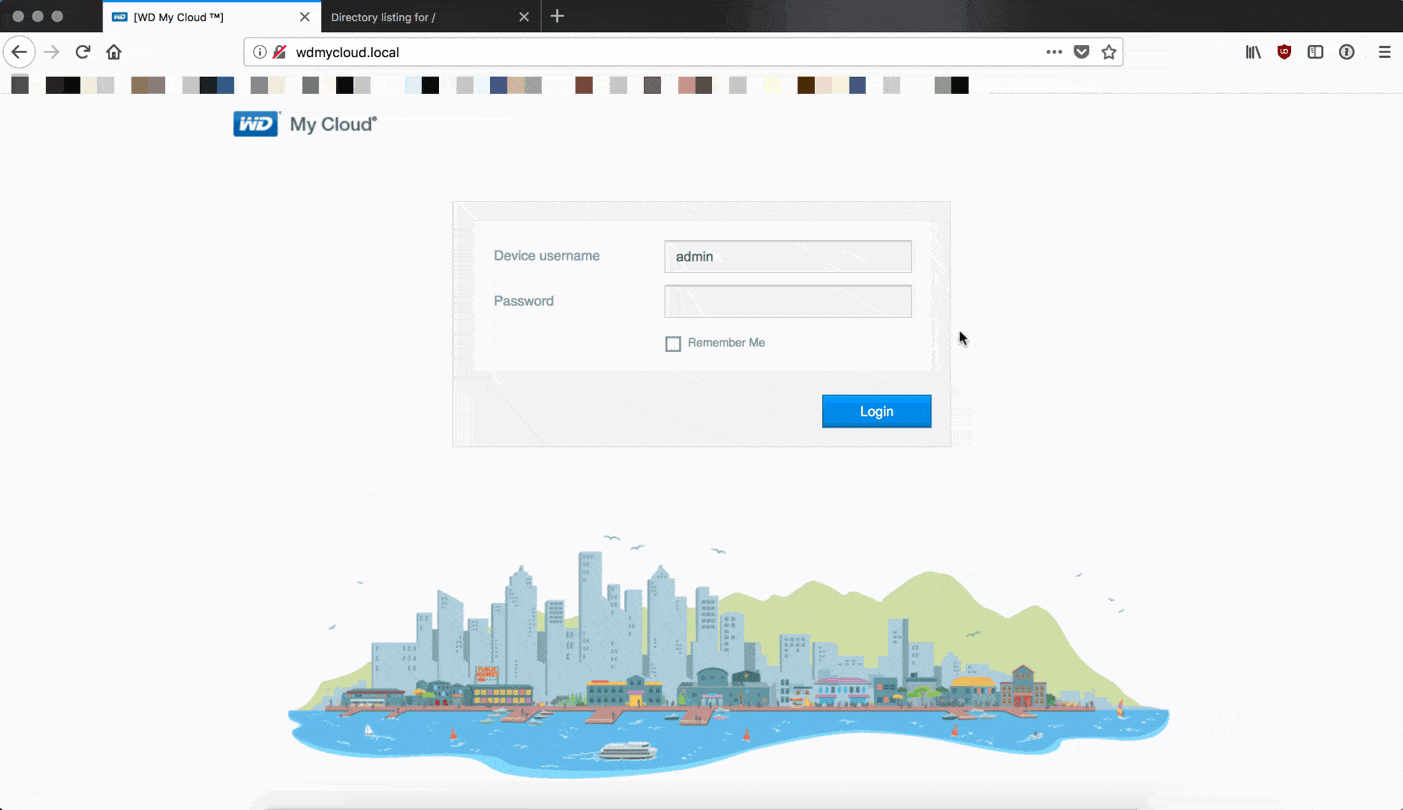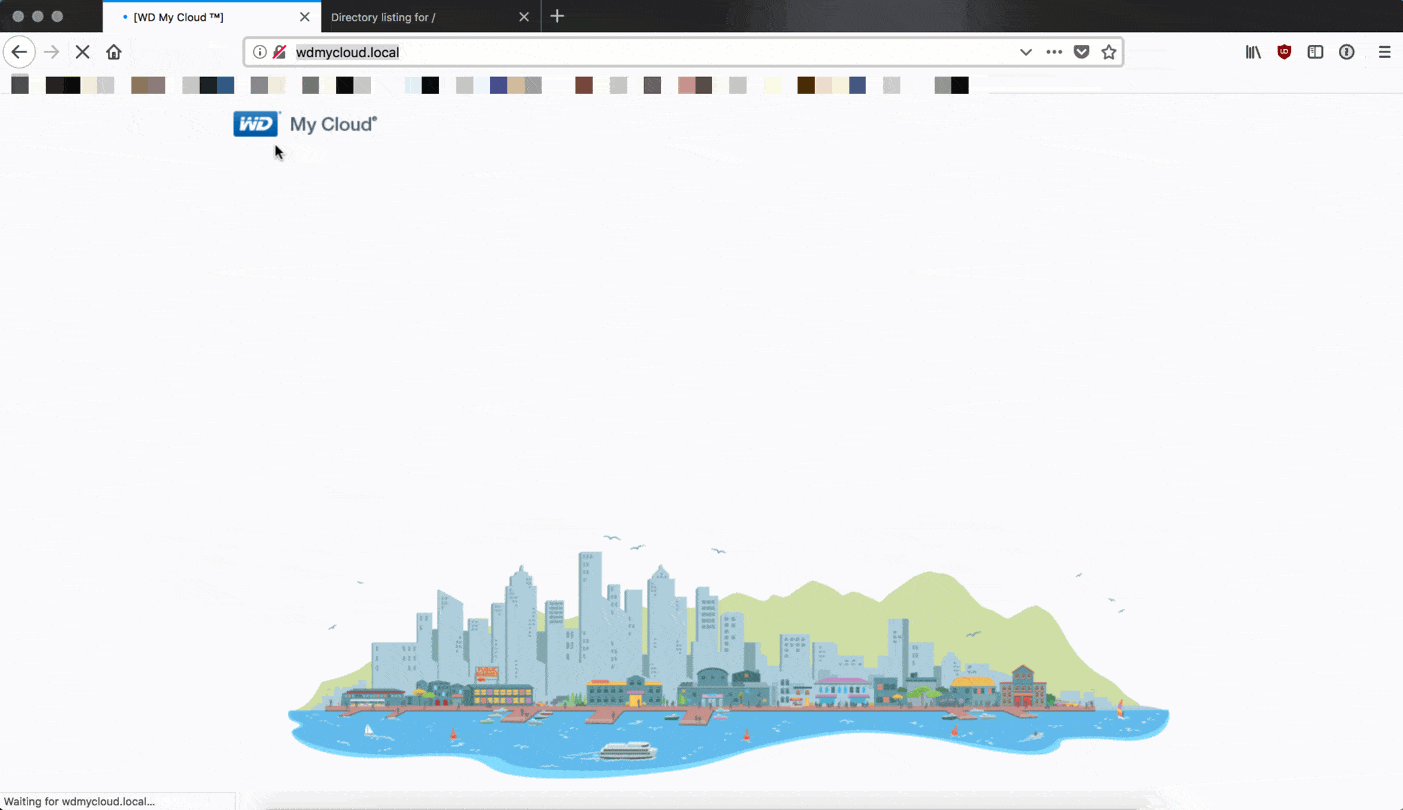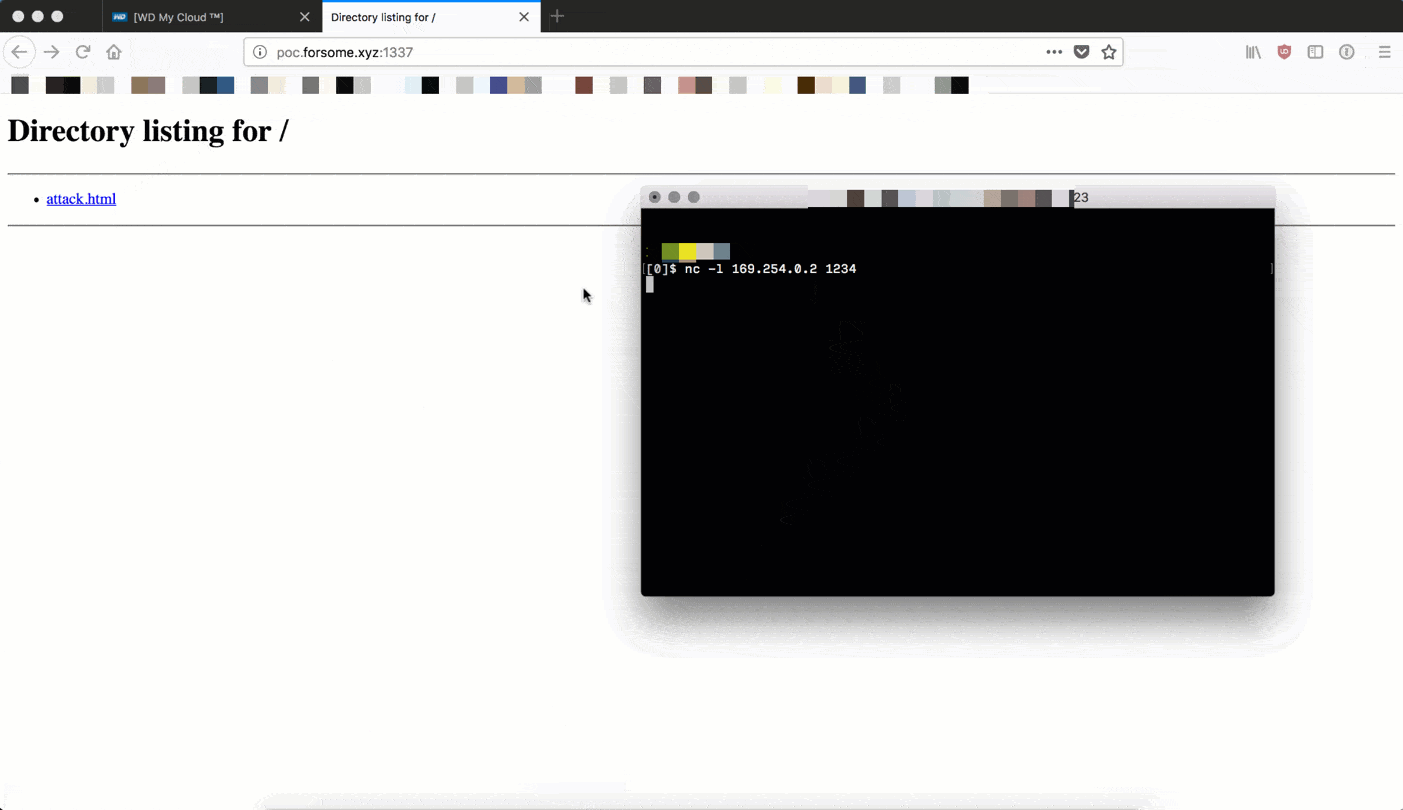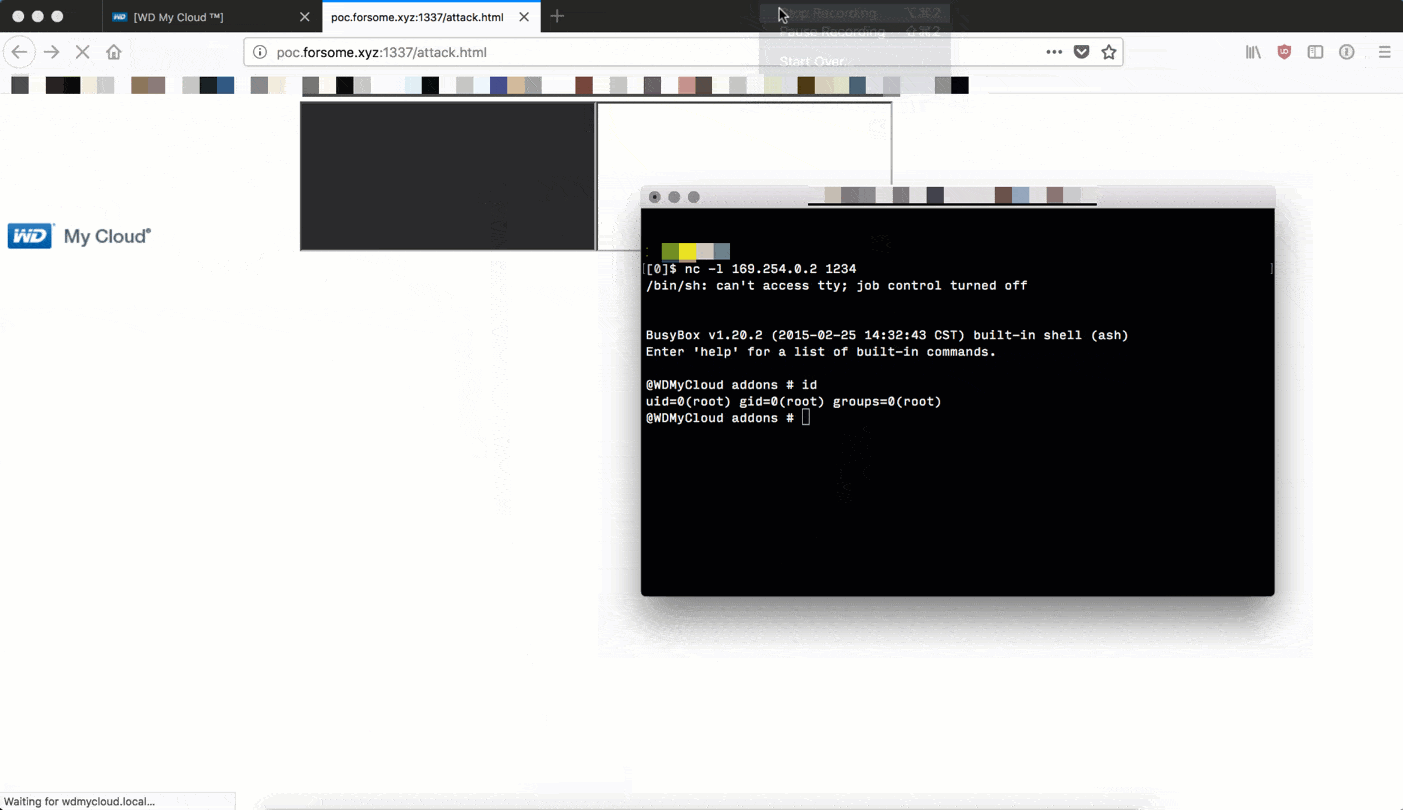
该专家称,他在 Western Digital My Cloud(型号 WDBCTL0020HWT,固件版本 2.30.172)上测试了该漏洞,但强调此漏洞并不仅限于该型号,因为所有 My Cloud 产品实际上都使用相同的易受攻击代码。
该问题是在对 CGI 二进制文件进行逆向工程时发现的。 攻击者可借此绕过身份验证机制,并创建一个与其 IP 地址绑定的管理员会话。 Securify 的研究人员在报告中附上了一个概念验证漏洞利用程序,代码仅有几行。 另据指出,Exploitee.rs 的专家也发现了同一漏洞,并且同样公开发布了他们的漏洞利用程序。
然而,最主要的问题并不在于漏洞本身,而在于研究人员曾于 2017 年 4 月向 Western Digital 的代表报告过此漏洞,但公司始终没有回应。
目前,CVE-2018-17153 仍未有补丁。不过,在该问题被媒体曝光后,Western Digital 的代表表示,他们已经在开发补丁,并将在未来几周内发布。
更新:
WD 开发人员已针对这一危险问题发布了补丁。
大家好,提醒一下,最近报告的 My Cloud 固件漏洞已通过一个用户可自行安装的热修复程序解决,下载地址:https://t.co/uplC38HOdt 该修复程序还将作为这些产品正常升级计划的一部分,包含在无线(OTA)更新中。
— Western Digital (@westerndigital) 2018 年 9 月 21 日


