Un expert în securitate de la Securify a vorbit despre problema CVE-2018-17153 din NAS-ul digital Western Digital, pe care dezvoltatorii nu au reușit să o rezolve din aprilie 2017. Vulnerabilitatea vă permite să ocoliți autentificarea și să preluați controlul asupra My Cloud ca administrator al dispozitivului.
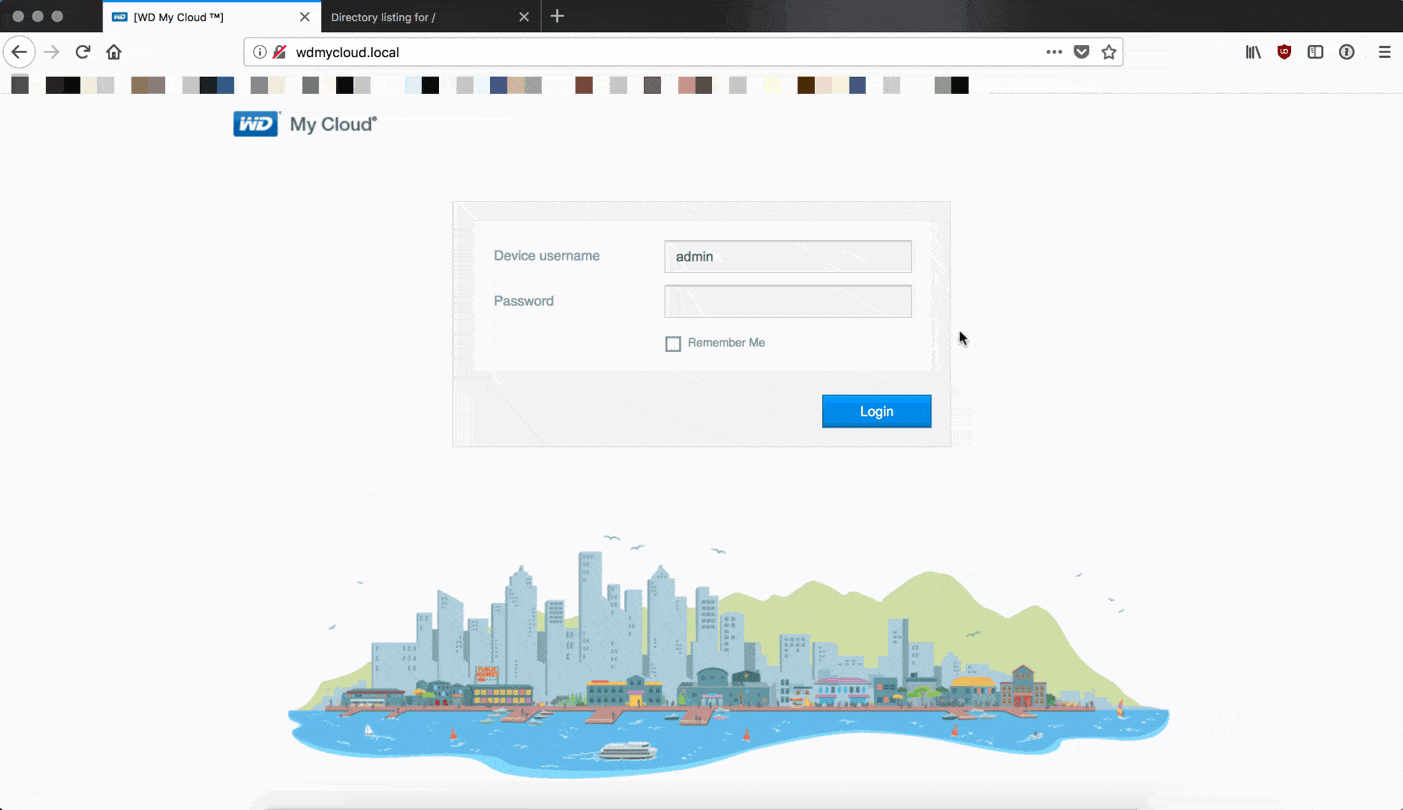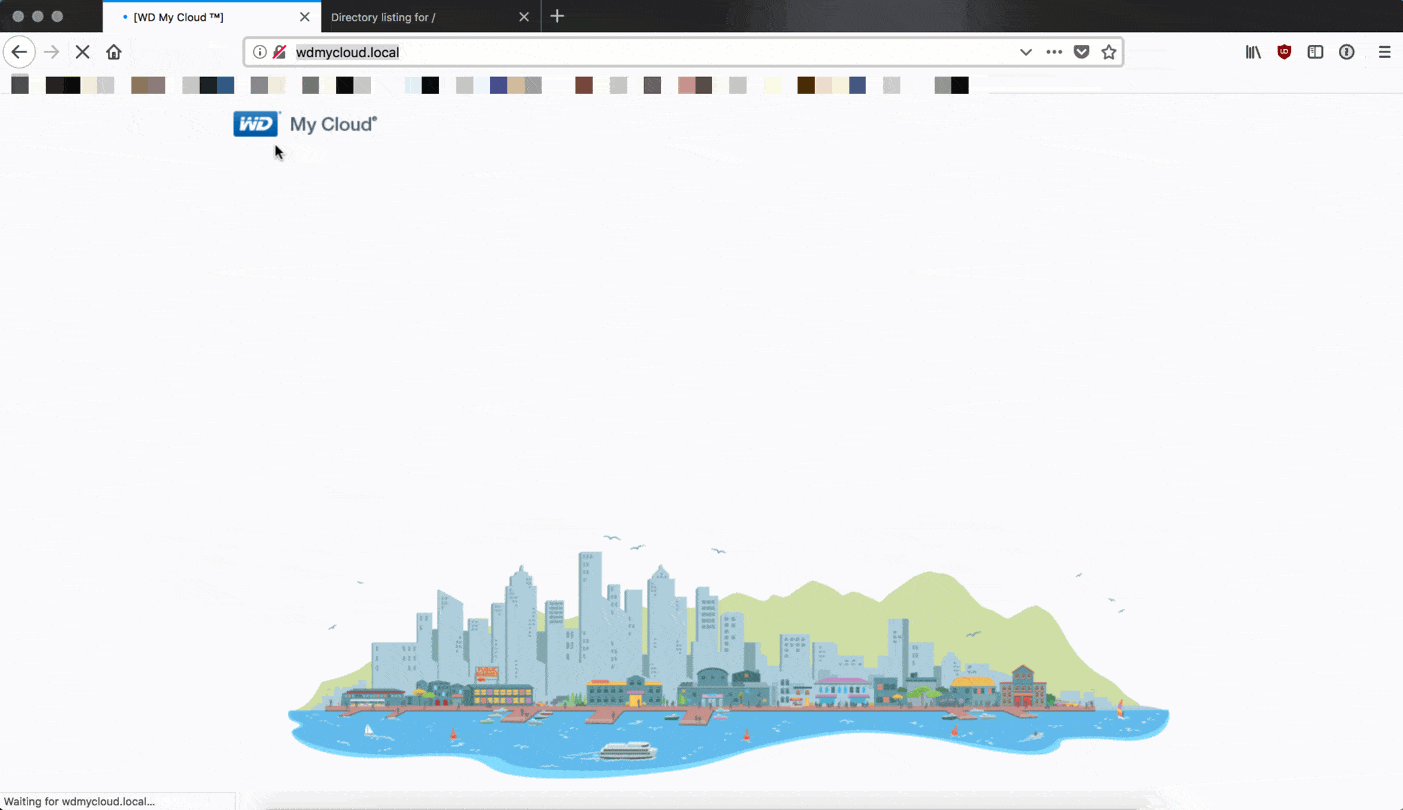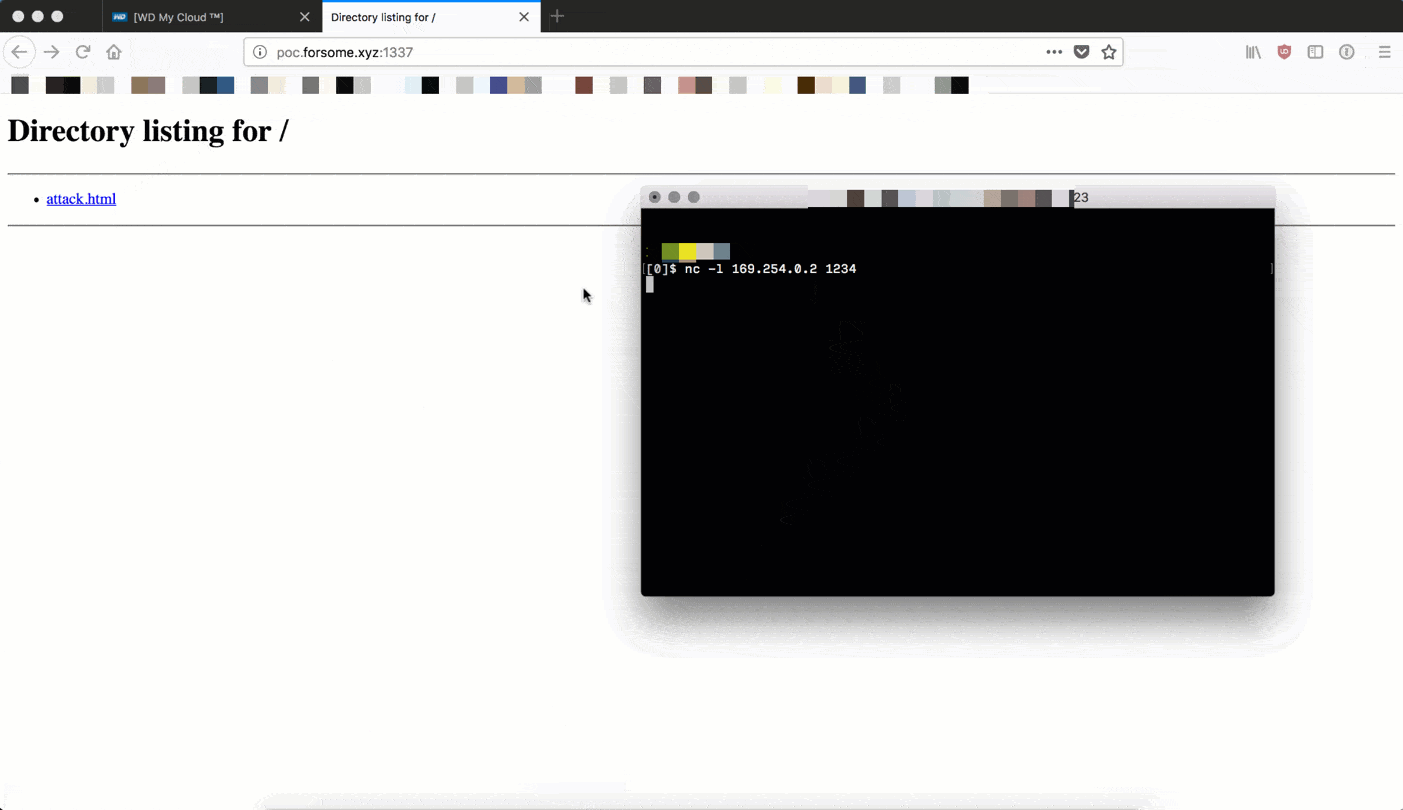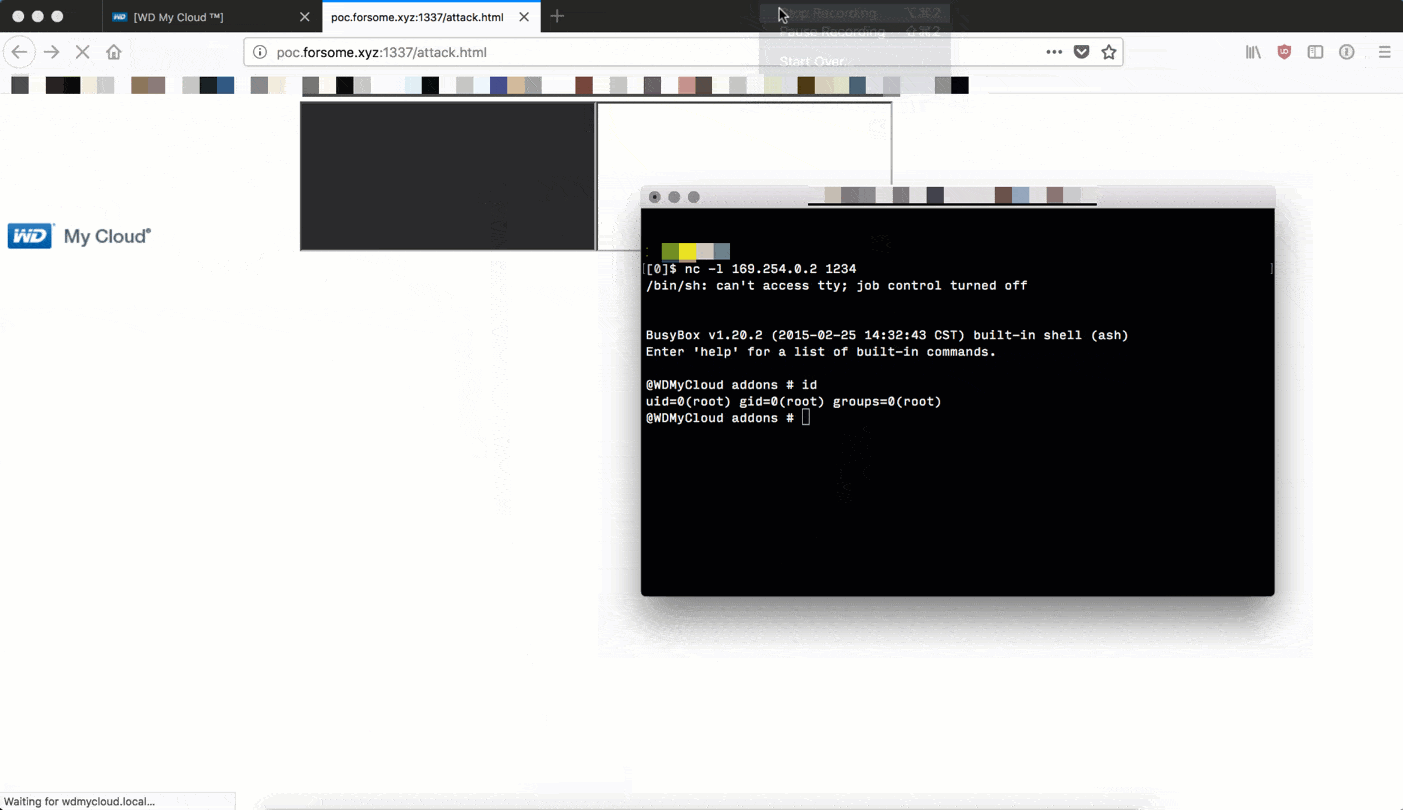
Expertul scrie că a testat defecțiunea pe Western Digital My Cloud (model WDBCTL0020HWT, firmware 2.30.172), dar subliniază că vulnerabilitatea nu se limitează la acest model, deoarece toate produsele My Cloud folosesc de fapt același cod vulnerabil.
Problema a fost descoperită în urma ingineriei inverse a fișierelor binare CGI. Aceasta permite unui atacator să ocolească mecanismul de autentificare și să creeze o sesiune de administrator legată de adresa sa IP. Cercetătorii de la Securify au atașat raportului lor un exploit de validare a conceptului care ocupă doar câteva linii. Se menționează, de asemenea, că aceeași vulnerabilitate a fost descoperită de experții de la Exploitee.rs, care și-au publicat și ei exploit-ul în acces liber.
Totuși, principala problemă nu ține de vulnerabilitatea în sine, ci de faptul că cercetătorii au raportat un bug reprezentanților Western Digital în aprilie 2017, dar nu au primit niciun răspuns din partea companiei.
Deocamdată, încă nu există un patch pentru CVE-2018-17153, deși, după ce problemele au fost anunțate în mass-media, reprezentanții Western Digital au asigurat că lucrau deja la un patch și că îl vor publica în următoarele săptămâni.
Actualizare:
Dezvoltatorii WD au lansat un patch pentru o problemă periculoasă.
Bună, doar o precizare: vulnerabilitatea raportată recent în firmware-ul My Cloud a fost remediată printr-un hotfix pe care utilizatorii îl pot instala, disponibil aici: https://t.co/uplC38HOdt Acesta va fi inclus într-o actualizare over-the-air, ca parte a programului normal de upgrade pentru aceste produse
— Western Digital (@westerndigital) 21 septembrie 2018


