Securify’nin bir güvenlik uzmanı, Western Digital’in dijital NAS cihazındaki CVE-2018-17153 sorununu ele aldı; geliştiriciler bu sorunu Nisan 2017’den beri çözememişti. Bu güvenlik açığı, kimlik doğrulamasını atlatmanıza ve My Cloud’un kontrolünü cihaz yöneticisi olarak ele geçirmenize olanak tanıyor.
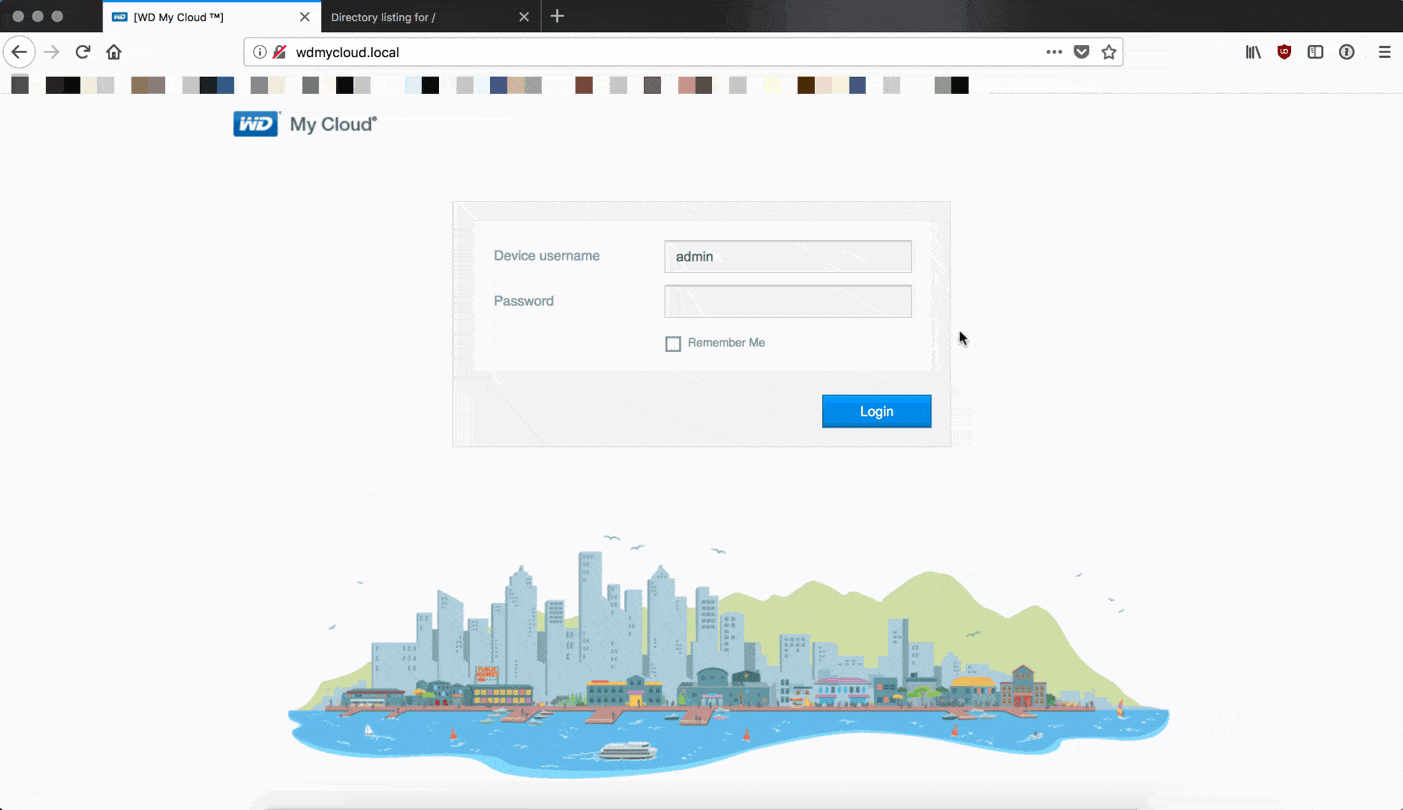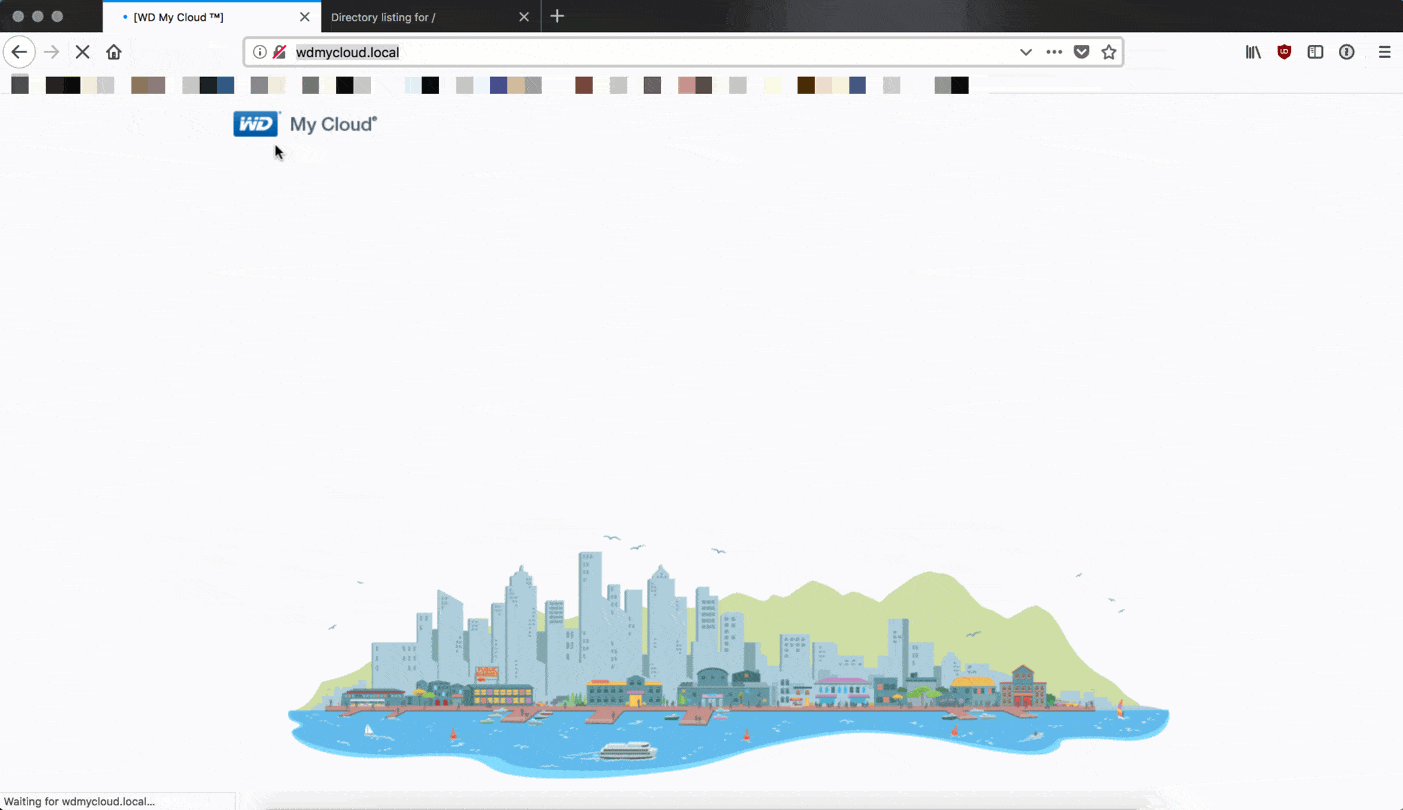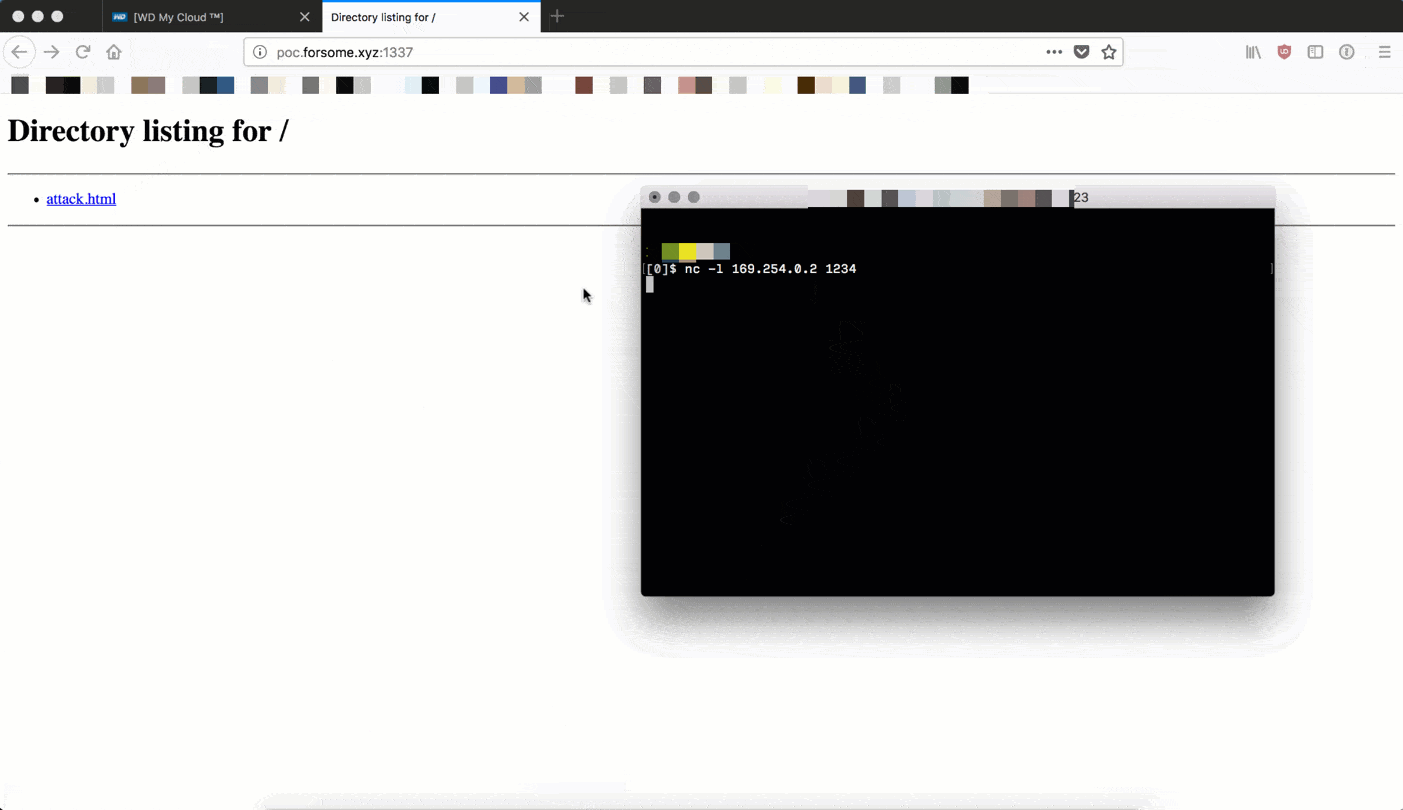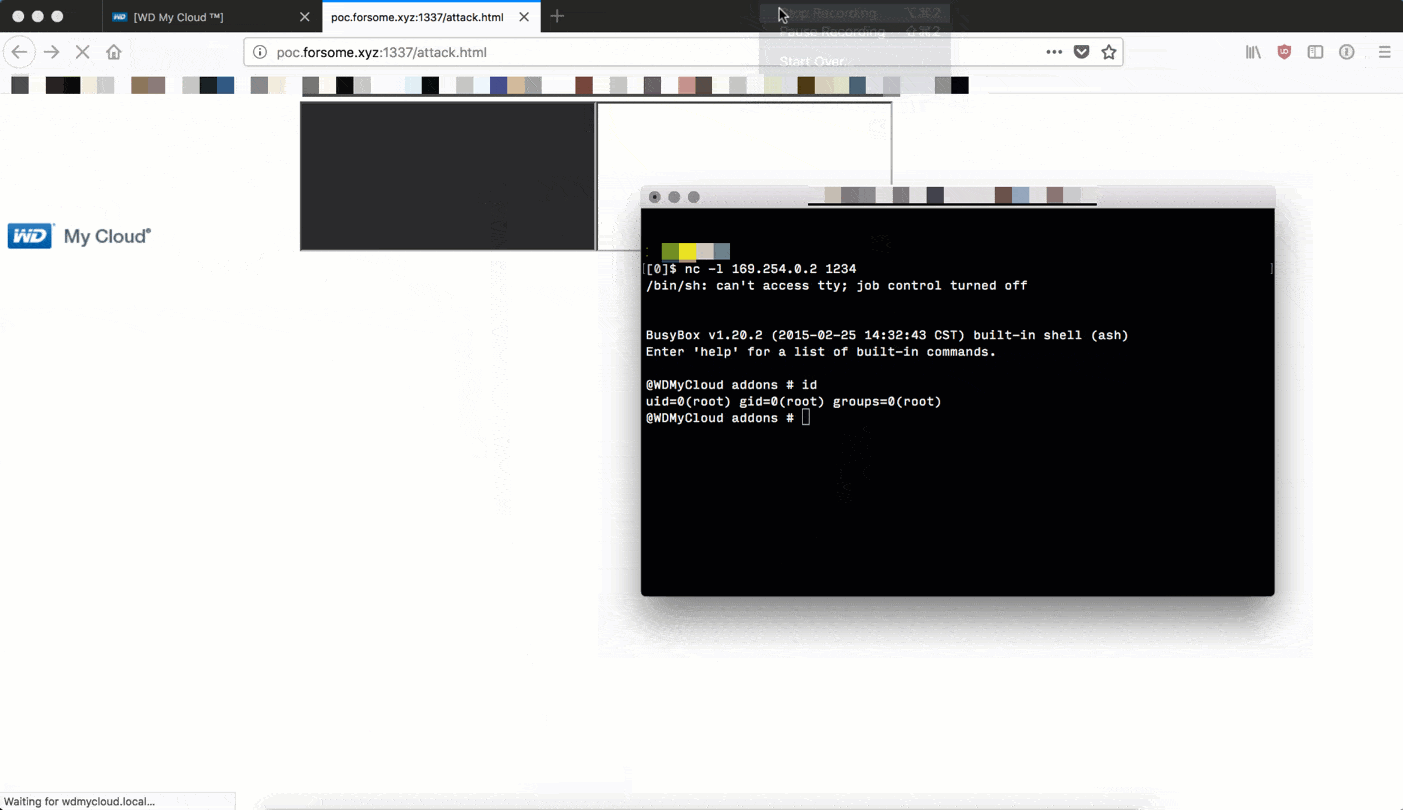
Uzman, hatayı Western Digital My Cloud (WDBCTL0020HWT modeli, 2.30.172 yazılımı) üzerinde test ettiğini yazıyor, ancak güvenlik açığının yalnızca bu modelle sınırlı olmadığını, çünkü tüm My Cloud ürünlerinin aslında aynı savunmasız kodu kullandığını vurguluyor.
Sorun, CGI ikili dosyalarının tersine mühendislik yoluyla incelenmesi sırasında keşfedildi. Bu sorun, bir saldırganın kimlik doğrulama mekanizmasını atlatmasına ve kendi IP adresine bağlı bir yönetici oturumu oluşturmasına olanak tanıyor. Securify’nin araştırmacıları raporlarına, yalnızca birkaç satırdan oluşan bir kavram kanıtlama (PoC) istismar kodu ekledi. Ayrıca aynı güvenlik açığının Exploitee.rs uzmanları tarafından da keşfedildiği ve onların da istismar kodunu herkese açık olarak yayımladığı belirtiliyor.
Ancak asıl sorun güvenlik açığının kendisinde değil, araştırmacıların Nisan 2017’de Western Digital temsilcilerine bir hata bildirmesine rağmen şirketten hiçbir yanıt alamamış olmalarında.
Şu an hâlâ CVE-2018-17153 için bir yama yok; ancak sorunlar medyada duyurulduktan sonra Western Digital temsilcileri, zaten bir yama üzerinde çalıştıklarını ve önümüzdeki haftalarda bunu yayımlayacaklarını garanti etti.
Güncelleme:
WD geliştiricileri, tehlikeli bir sorun için bir yama yayımladı.
Merhaba, son zamanlarda bildirilen My Cloud yazılımındaki güvenlik açığının, kullanıcılar tarafından yüklenebilen bir hotfix ile giderildiğini bildirmek isterim: https://t.co/uplC38HOdt Bu düzeltme, bu ürünler için normal yükseltme takvimi kapsamında hava üzerinden (OTA) yapılacak bir güncellemeye dahil edilecek.
— Western Digital (@westerndigital) 21 Eylül 2018


