A Securify biztonsági szakértője a Western Digital hálózati adattárolón (NAS) azonosított CVE-2018-17153 sebezhetőségről beszélt, amelyet a fejlesztők 2017 áprilisa óta nem tudtak orvosolni. A sebezhetőség lehetővé teszi a hitelesítés megkerülését, és a támadó eszközadminisztrátorként átveheti az irányítást a My Cloud felett.
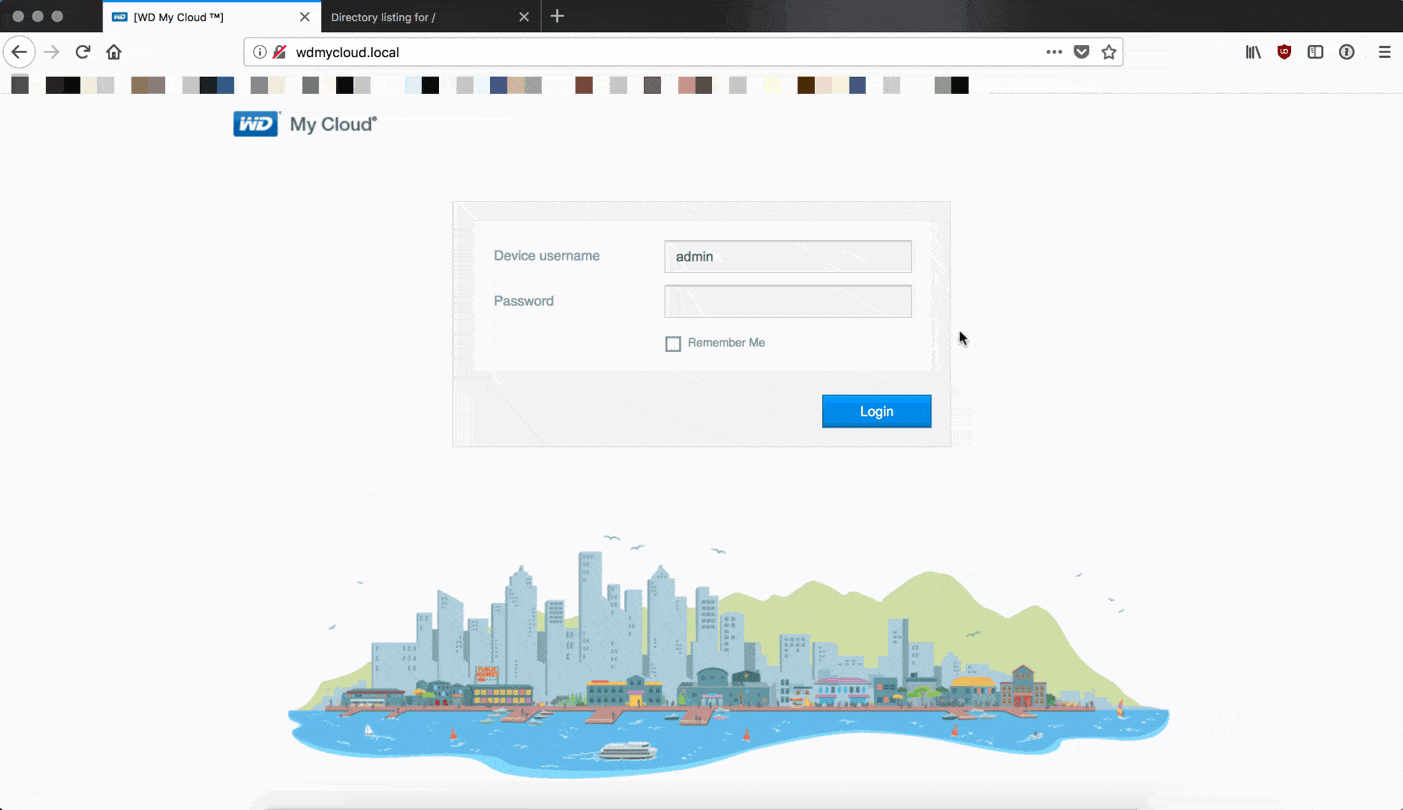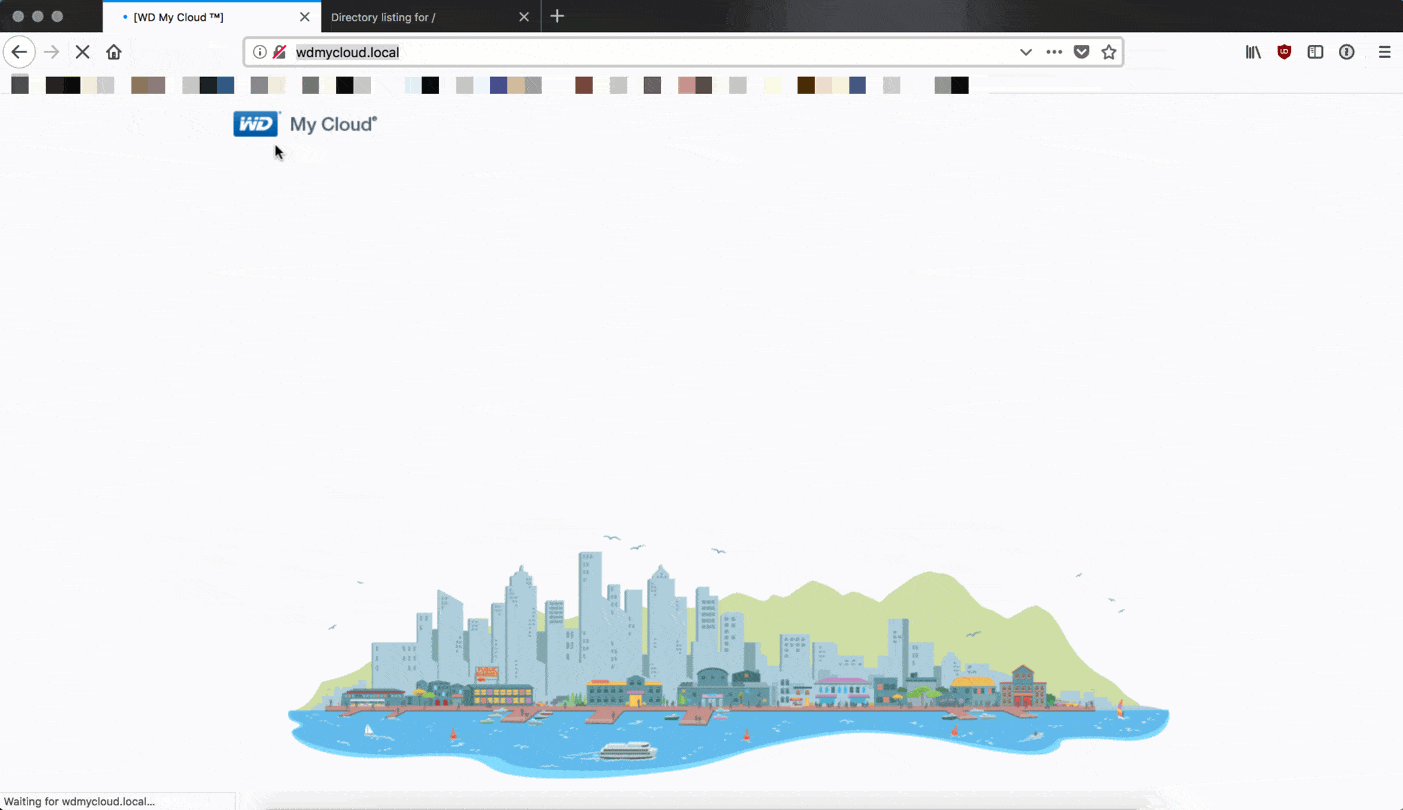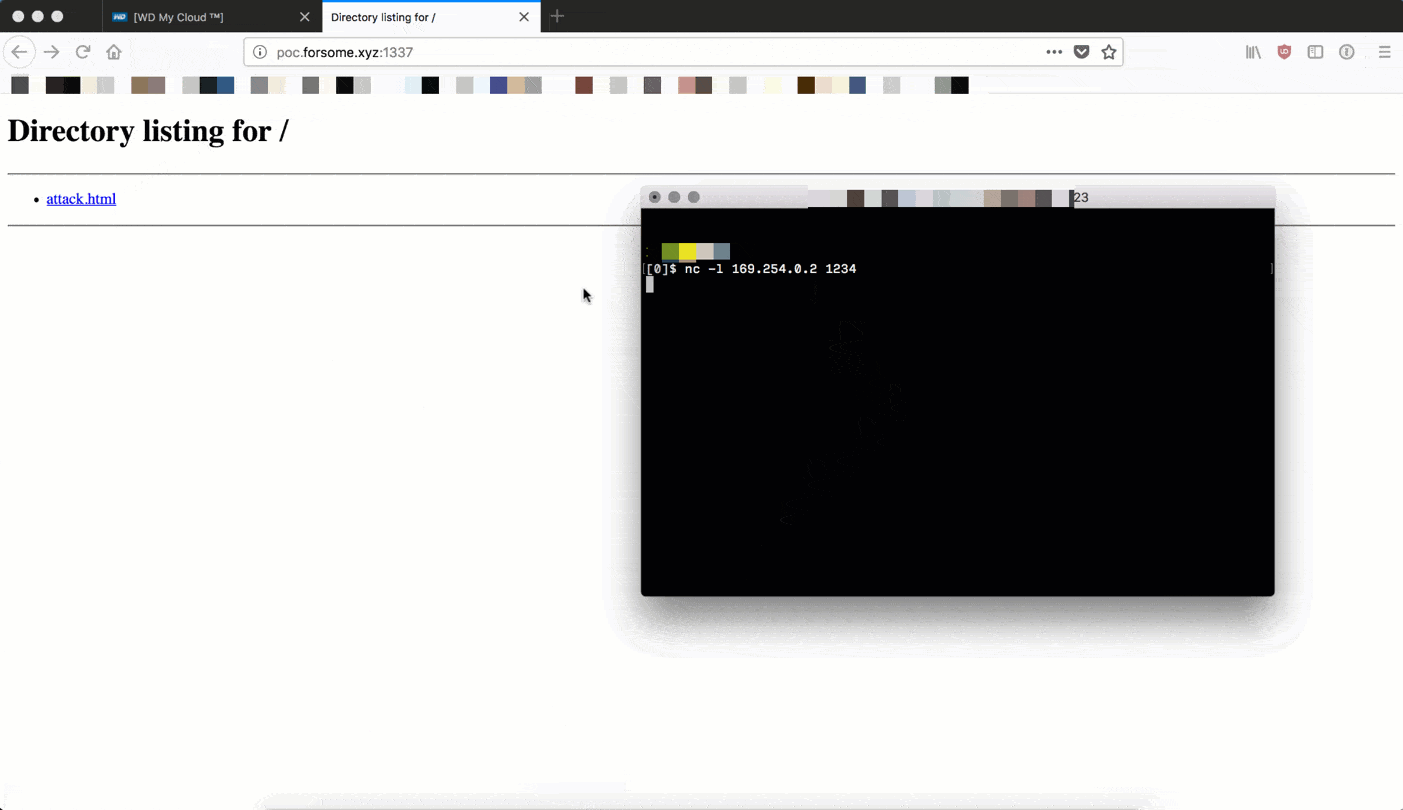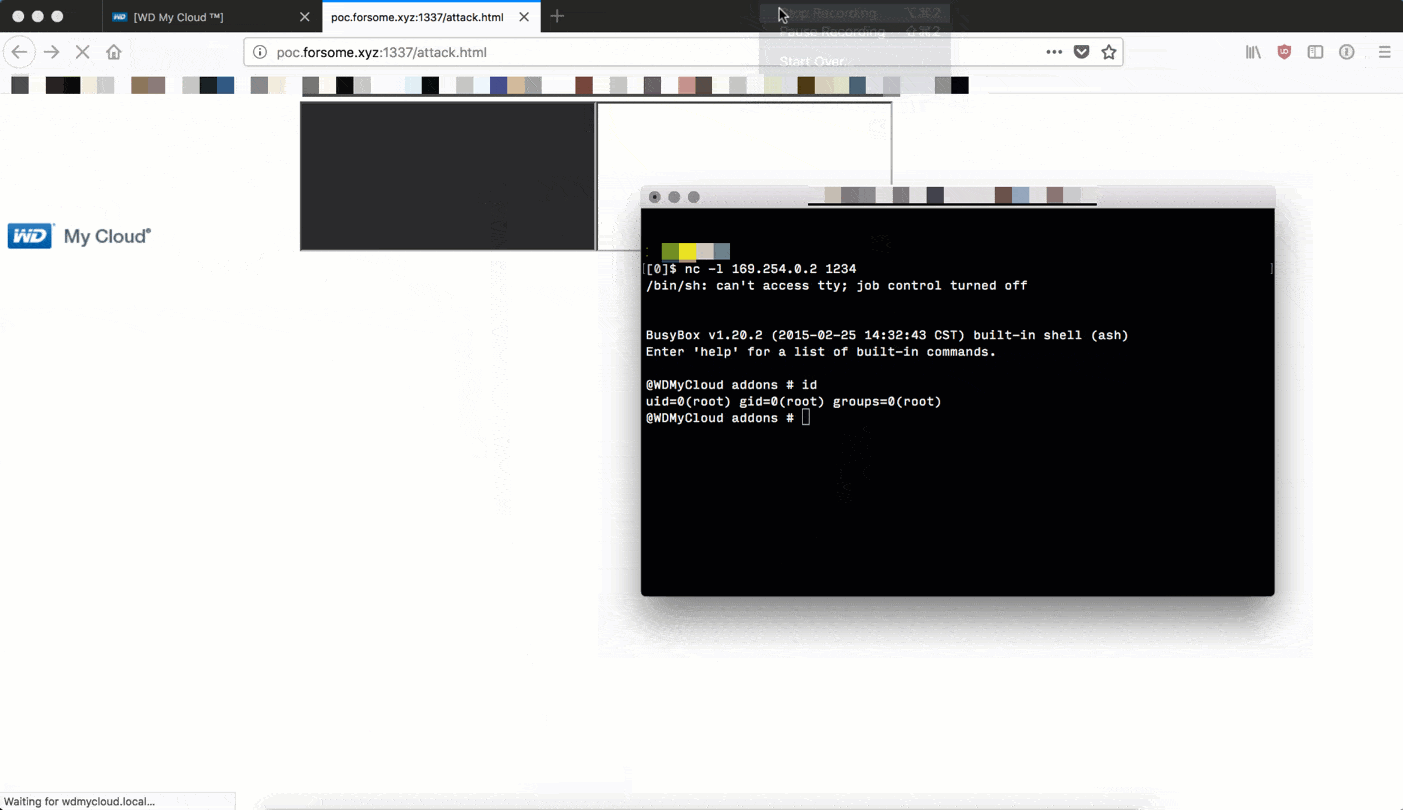
A szakértő leírja, hogy a hibát a Western Digital My Cloud (WDBCTL0020HWT modell, 2.30.172-es firmware) eszközön tesztelte, de hangsúlyozza, hogy a sebezhetőség nem korlátozódik erre a modellre, mivel valójában minden My Cloud termék ugyanazt a sebezhető kódot használja.
A problémát a CGI bináris fájlok visszafejtése (reverse engineering) során fedezték fel. Ennek segítségével a támadó megkerülheti a hitelesítési mechanizmust, és az IP-címéhez kötött adminisztrátori munkamenetet hozhat létre. A Securify kutatói jelentésükhöz egy néhány sornyi, működőképességet igazoló (proof of concept) kihasználó kódot is csatoltak. Megjegyzendő, hogy ugyanezt a sebezhetőséget az Exploitee.rs szakértői is felfedezték, akik kihasználó kódjukat szintén szabadon hozzáférhetővé tették.
A fő probléma azonban nem maga a sebezhetőség, hanem az, hogy a kutatók 2017 áprilisában jelezték a hibát a Western Digital képviselőinek, de a cégtől semmilyen választ nem kaptak.
A CVE-2018-17153 sebezhetőségre egyelőre még mindig nincs javítás, bár miután a problémákat a médiában is bejelentették, a Western Digital képviselői biztosították, hogy már dolgoznak a javításon, és a következő hetekben kiadják azt.
Frissítés:
A WD fejlesztői kiadtak egy javítást a veszélyes probléma ellen.
Üdvözlöm, csak szeretném jelezni, hogy a közelmúltban jelentett, a My Cloud firmware-ben található sebezhetőséget egy felhasználó által telepíthető gyorsjavítással orvosolták, amely itt érhető el: https://t.co/uplC38HOdt Ez a termékek szokásos frissítési ütemezésének részeként később egy levegőn keresztüli (OTA) frissítésben is szerepelni fog.
— Western Digital (@westerndigital) 2018. szeptember 21.


