أصدر خبراء Google تقريراً عن التهديدات في منظومة Android لعام 2018. وتبيّن أن عدد البرمجيات الخبيثة على Google Play يواصل الارتفاع، وقد تضاعف تقريباً خلال العام. غير أن الخبراء يؤكدون أنه لا داعي للقلق.
الحقيقة أن السبب الرئيسي لازدياد عدد البرمجيات الخبيثة هو «التطبيقات التي قد تكون خطرة»، والتي تشمل الآن البرمجيات الإعلانية. فقد كانت هذه التطبيقات التي تسيء استخدام الإعلانات تُعتبر سابقاً مخالفة لقواعد الكتالوج فقط. أما الآن فتُصنّف برمجيات خبيثة بكل المعايير، و«تُفسد الإحصائيات»: ففي عام 2017 لم تكن نسبتها سوى 0.04%، وفي عام 2018 بلغت بالفعل 0.2%.
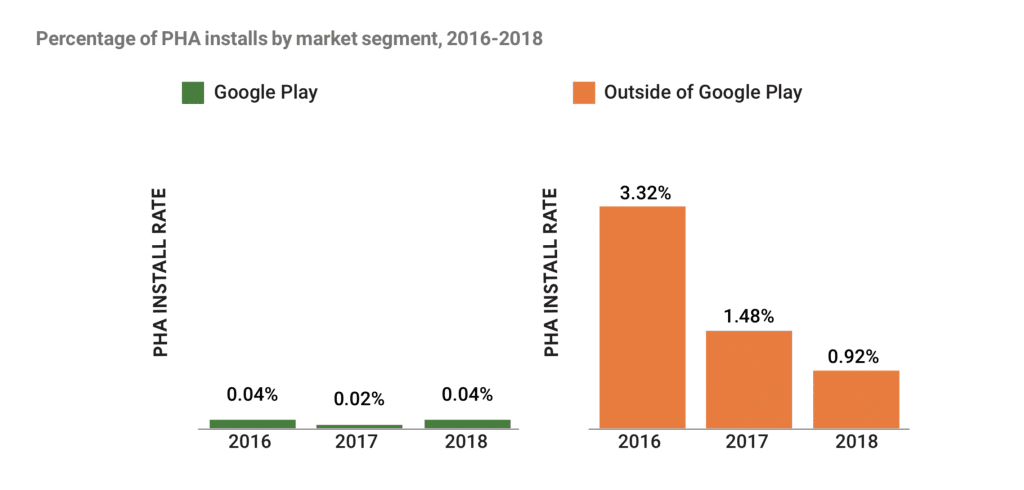
وفي الوقت ذاته، إذا استثنينا الاحتيال بالنقر من الإحصائيات المجمّعة، فإن عدد عمليات تثبيت التطبيقات التي قد تكون خطرة من Google Play انخفض خلال العام بنسبة 31%. وغالباً ما يكون ضحايا هذه التطبيقات من المستخدمين في الولايات المتحدة والبرازيل والمكسيك.
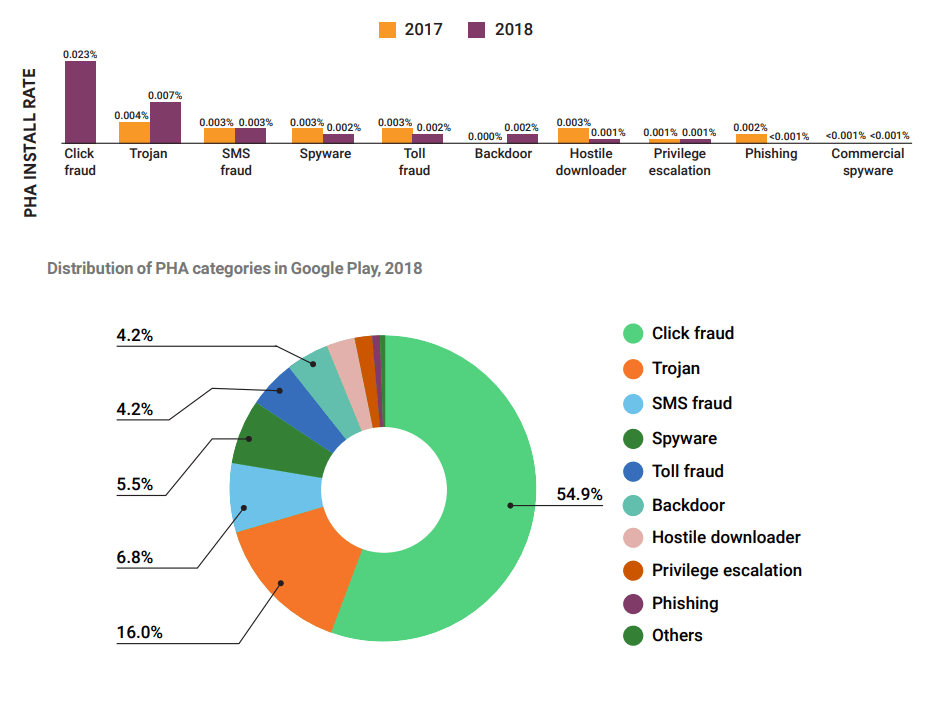
وبحسب التقرير، تمثل البرمجيات الإعلانية حالياً 55% من جميع البرامج التي قد تكون خطرة في الدليل الرسمي لـ Google. ويحتل المرتبة الثانية في تصنيف البرمجيات الخبيثة الإعلانية أحصنة طروادة، التي لم تتجاوز نسبتها 16%.
لكن خارج الكتالوج الرسمي لـ Google Play، تكون الحالة أسوأ بكثير بحسب الشركة. فخلال العام، منعت حماية Play Protect تثبيت 1.6 مليار تطبيق قد يكون خطراً، وكان 73% منها غير قادم من Google Play.
وخارج Google Play أيضاً، تختلف قائمة التهديدات الرائجة قليلاً: تتصدرها التطبيقات ذات الأبواب الخلفية (28%) وأحصنة طروادة (25%)، ولا تمثل البرمجيات الإعلانية سوى 13% من إجمالي البرامج الخبيثة. وتُكتشف التطبيقات ذات الأبواب الخلفية في الغالب على أجهزة المستخدمين في روسيا والبرازيل والمكسيك وفيتنام.
تجدر الإشارة إلى أن الباحثين يربطون إصابات الأبواب الخلفية بتطبيق Chamois الذي كثيراً ما تقوم بعض الشركات المصنّعة بتثبيته مسبقاً على أجهزتها، والذي يقوم بدوره بتحميل برمجيات خبيثة أخرى في النظام.


