Experții Google au publicat un raport privind amenințările din ecosistemul Android pentru 2018. S-a constatat că numărul de programe malware de pe Google Play continuă să crească și aproape s-a dublat în decursul anului. Cu toate acestea, experții afirmă că nu există nimic de care să ne temem.
Adevărul este că principalul motiv al creșterii numărului de programe malware este reprezentat de „aplicațiile potențial periculoase”, care includ acum software-ul publicitar. Anterior, aceste aplicații care abuzau de publicitate erau considerate doar ca nerespectând regulile catalogului. Acum sunt considerate programe malware de sine stătătoare și „strică statisticile”: în 2017 existau doar 0,04%, iar în 2018 deja 0,2%.
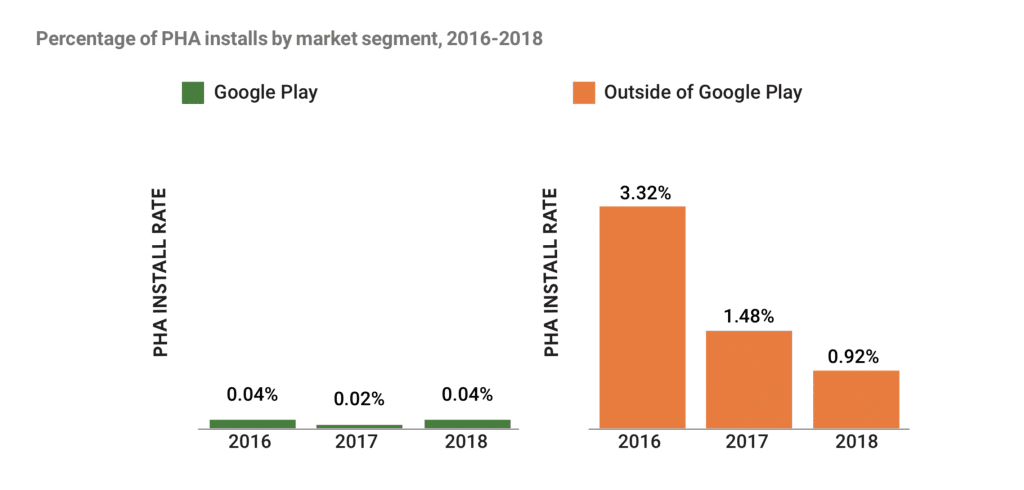
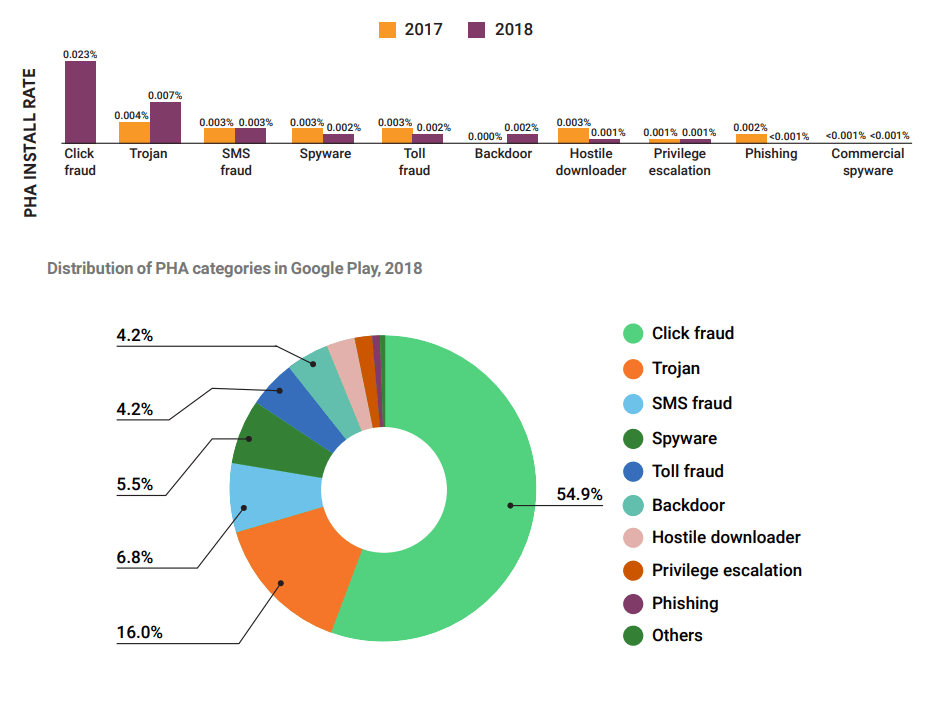
În același timp, dacă excludeți frauda de tip clic din statisticile colectate, numărul instalărilor de aplicații potențial periculoase de pe Google Play pentru anul respectiv a scăzut cu 31%. Cel mai adesea, victimele unor astfel de aplicații sunt utilizatori din Statele Unite, Brazilia și Mexic.
Potrivit raportului, software-ul publicitar reprezintă în prezent 55% din toate programele potențial periculoase din directorul oficial Google. Al doilea loc în „clasificarea” software-ului publicitar malware este ocupat de troieni, care au atins doar 16%.
Dar în afara catalogului oficial Google Play, potrivit companiei, situația este mult mai gravă. Astfel, în decursul anului, protecția Play Protect a împiedicat instalarea a 1,6 miliarde de aplicații potențial periculoase, iar 73% dintre acestea nu proveneau de pe Google Play.
De asemenea, în afara Google Play, lista amenințărilor de actualitate este ușor diferită: aplicațiile cu uși din spate (28%) și troienii (25%) sunt în frunte, iar software-ul publicitar reprezintă doar 13% din numărul total de programe malware. Aplicațiile cu uși din spate sunt cel mai adesea detectate pe dispozitivele utilizatorilor din Rusia, Brazilia, Mexic și Vietnam.
Este de remarcat faptul că cercetătorii asociază infecțiile cu ușă din spate cu aplicația Chamois, pe care unii producători o preinstalează frecvent pe dispozitivele lor și care, la rândul său, încarcă alte programe malware în sistem.


