Para pakar Google telah merilis laporan ancaman di ekosistem Android untuk tahun 2018. Terungkap bahwa jumlah malware di Google Play terus meningkat dan hampir dua kali lipat sepanjang tahun. Meski demikian, para pakar menegaskan bahwa tidak ada yang perlu dikhawatirkan.
Faktanya, penyebab utama peningkatan jumlah malware adalah «aplikasi yang berpotensi berbahaya», yang kini mencakup perangkat lunak adware. Sebelumnya, aplikasi yang menyalahgunakan iklan ini dianggap hanya melanggar aturan katalog. Kini aplikasi tersebut dianggap sebagai perangkat lunak berbahaya sepenuhnya dan «merusak statistik»: pada 2017 jumlahnya hanya 0,04%, sedangkan pada 2018 sudah mencapai 0,2%.
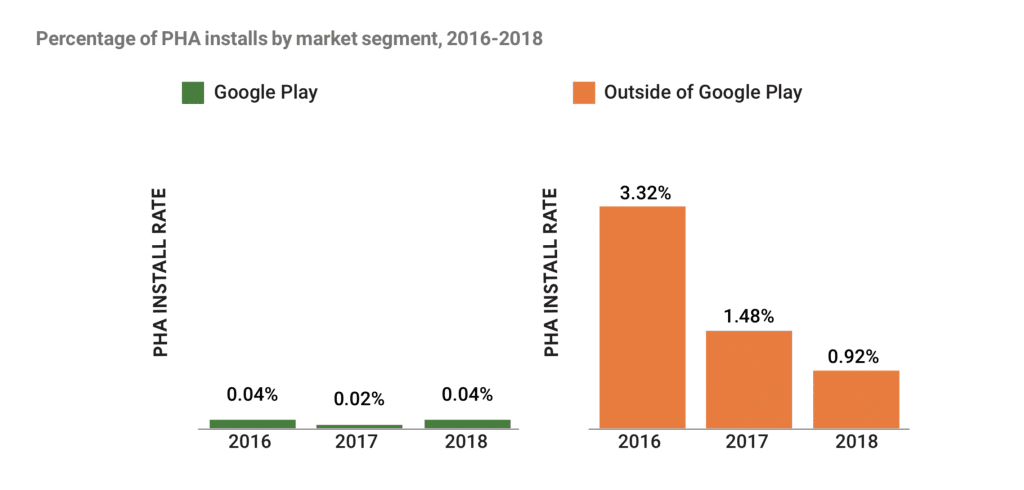
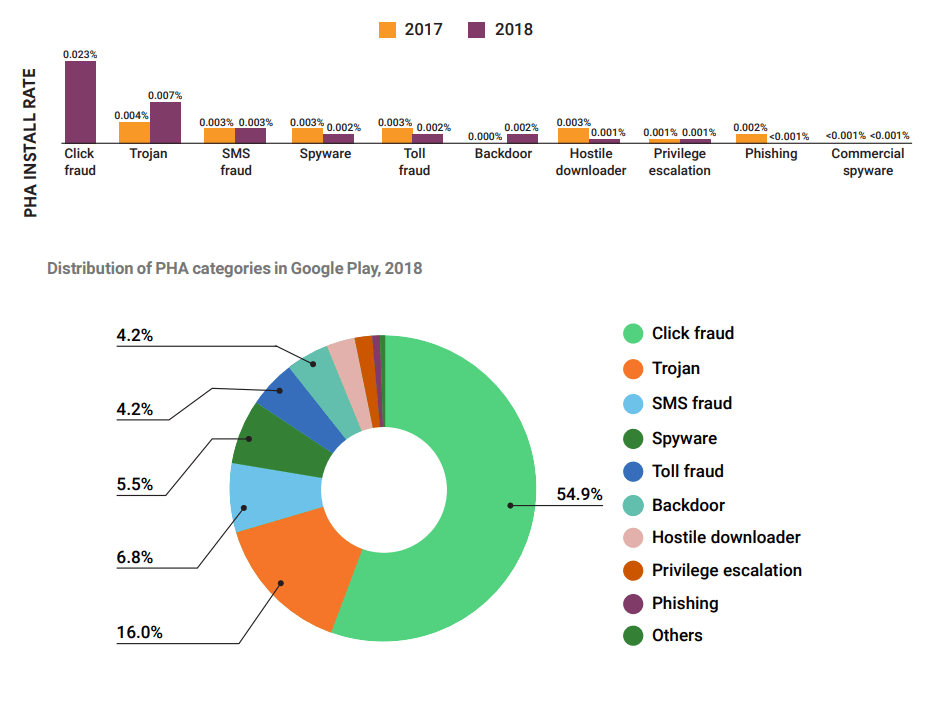
Pada saat yang sama, jika penipuan klik dikeluarkan dari statistik yang dikumpulkan, jumlah instalasi aplikasi yang berpotensi berbahaya dari Google Play sepanjang tahun turun sebesar 31%. Korban aplikasi semacam itu paling sering adalah pengguna dari Amerika Serikat, Brasil, dan Meksiko.
Menurut laporan tersebut, perangkat lunak iklan saat ini mencakup 55% dari seluruh program yang berpotensi berbahaya di direktori resmi Google. Di urutan kedua dalam «klasifikasi» malware iklan adalah trojan, yang hanya mencapai 16%.
Namun di luar katalog resmi Google Play, menurut perusahaan, situasinya jauh lebih buruk. Sepanjang tahun, perlindungan Play Protect mencegah pemasangan 1,6 miliar aplikasi yang berpotensi berbahaya, dan 73% di antaranya tidak berasal dari Google Play.
Di luar Google Play juga, daftar ancaman terkini sedikit berbeda: aplikasi dengan backdoor (28%) dan trojan (25%) berada di posisi teratas, sementara perangkat lunak iklan hanya menyumbang 13% dari seluruh program berbahaya. Aplikasi dengan backdoor paling sering terdeteksi di perangkat pengguna Rusia, Brasil, Meksiko, dan Vietnam.
Perlu dicatat bahwa para peneliti mengaitkan infeksi backdoor dengan aplikasi Chamois, yang sering dipasang sebelumnya oleh beberapa produsen pada perangkat mereka dan yang pada gilirannya memuat malware lain ke dalam sistem.


