Google-eksperter har udgivet en trusselsrapport om økosystemet Android for 2018. Det viser sig, at antallet af malware på Google Play fortsat vokser og næsten er fordoblet i løbet af året. Ekspererne mener dog, at der ikke er noget at frygte.
Faktum er, at den primære årsag til stigningen i antallet af malware er “potentielt farlige applikationer”, som nu omfatter reklamesoftware. Tidligere blev disse applikationer, der misbruger reklamer, betragtet som værende i overensstemmelse med kataloget regler alene. Nu betragtes de som fuldgyldig malware og “ødelægger statistikkerne”: i 2017 var der kun 0,04 %, mens de i 2018 allerede udgjorde 0,2 %.
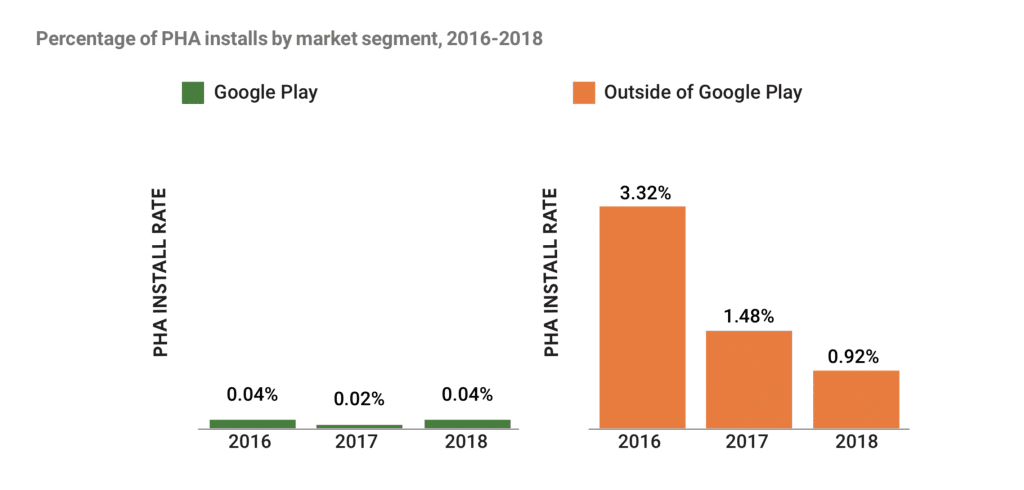
Hvis man samtidig udelukker klikbedrageri fra de indsamlede statistikker, er antallet af installationer af potentielt farlige applikationer fra Google Play faldet med 31 % i løbet af året. Ofte er ofrene for sådanne applikationer brugere i USA, Brasilien og Mexico.
Ifølge rapporten udgør reklamesoftware i øjeblikket 55 % af alle potentielt farlige programmer i Googles officielle katalog. Den næstmest udbredte kategori af reklamemalware er trojanske heste, som kun har nået 16 %.
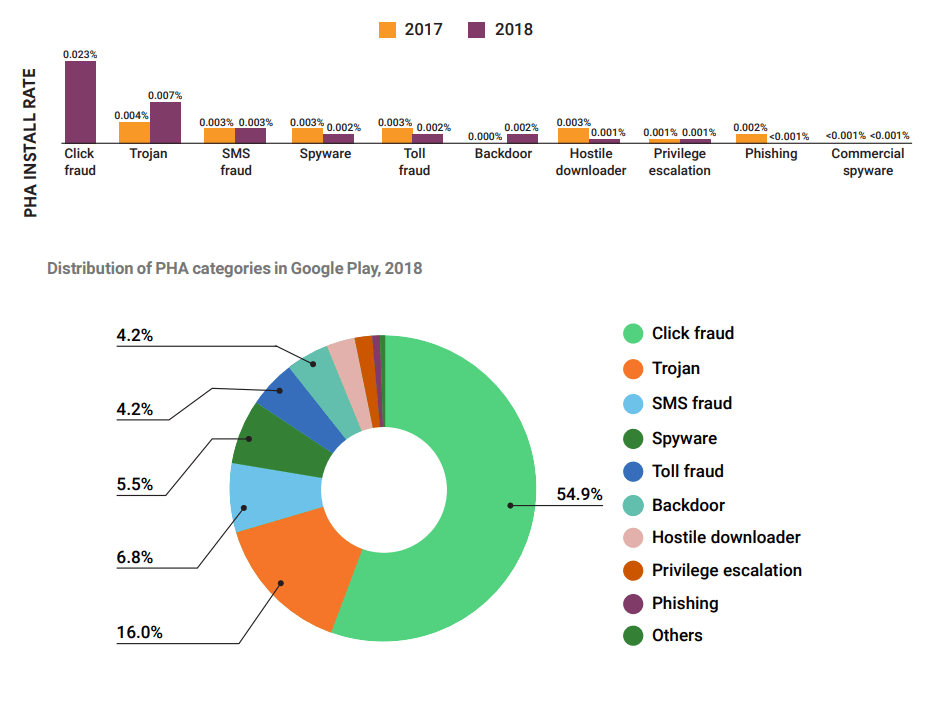
Men uden for Google Play’s officielle katalog er situationen ifølge virksomheden langt værre. I årets løb forhindrede Play Protect installationen af 1,6 milliarder potentielt farlige applikationer, og 73 % af dem stammede ikke fra Google Play.
Også uden for Google Play er listen over aktuelle trusler lidt anderledes: applikationer med bagdøre (28 %) og trojanske heste (25 %) fører an, mens reklamesoftware kun udgør 13 % af det samlede antal malwareprogrammer. Applikationer med bagdøre registreres oftest på enheder hos brugere i Rusland, Brasilien, Mexico og Vietnam.
Det skal bemærkes, at forskerne forbinder infektioner med bagdøre med applikationen Chamois, som nogle producenter ofte forinstallerer på deres enheder, og som igen indlæser andre malwareprogrammer i systemet.


