Gli esperti di Google hanno pubblicato un rapporto sulle minacce nell’ecosistema Android per il 2018. È emerso che il numero di malware su Google Play continua a crescere e nel corso dell’anno è quasi raddoppiato. Tuttavia, gli esperti affermano che non c’è nulla di cui preoccuparsi.
Il fatto è che il motivo principale dell’aumento del numero di malware sono le “applicazioni potenzialmente dannose”, che ora includono anche i software pubblicitari. In precedenza, queste applicazioni che abusavano della pubblicità erano considerate conformi solo alle regole del catalogo. Ora sono considerate malware a tutti gli effetti e “rovinano le statistiche”: nel 2017 ne esistevano solo lo 0,04%, nel 2018 erano già lo 0,2%.
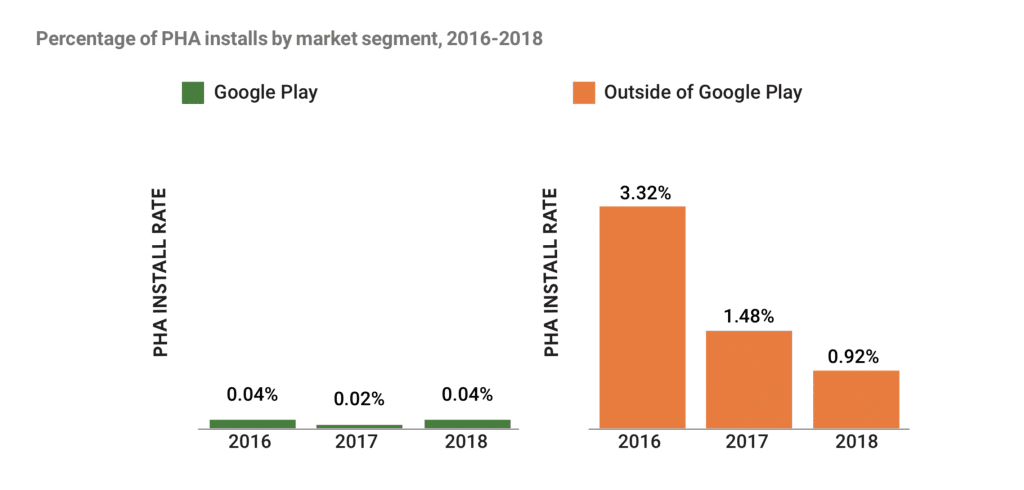
Allo stesso tempo, escludendo le frodi del clic dalle statistiche raccolte, il numero di installazioni di applicazioni potenzialmente dannose da Google Play nel corso dell’anno è diminuito del 31%. Le vittime di tali applicazioni sono più spesso utenti degli Stati Uniti, del Brasile e del Messico.
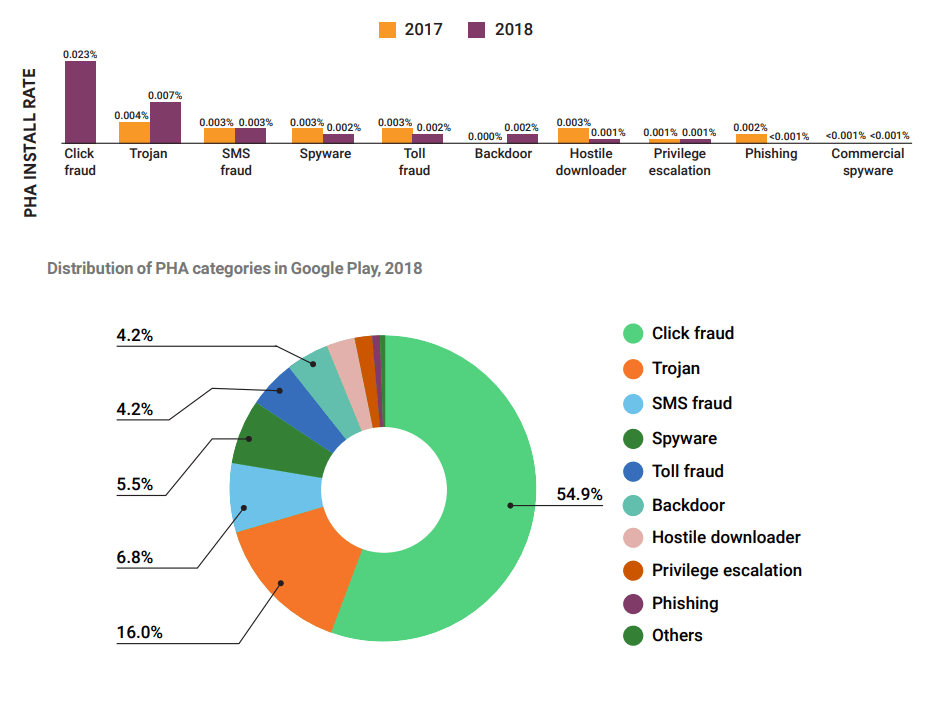
Secondo il rapporto, i software pubblicitari rappresentano attualmente il 55% di tutti i programmi potenzialmente dannosi presenti nel catalogo ufficiale di Google. Al secondo posto della “classifica” dei malware pubblicitari si trovano i trojan, che raggiungono solo il 16%.
Ma al di fuori del catalogo ufficiale di Google Play, secondo l’azienda, la situazione è decisamente peggiore. Nel corso dell’anno, la protezione di Play Protect ha impedito l’installazione di 1,6 miliardi di applicazioni potenzialmente dannose, e il 73% di queste non proveniva da Google Play.
Anche al di fuori di Google Play, l’elenco delle minacce attuali è leggermente diverso: in testa ci sono le applicazioni con backdoor (28%) e i trojan (25%), mentre i software pubblicitari rappresentano solo il 13% del numero totale di programmi dannosi. Le applicazioni con backdoor vengono rilevate più spesso sui dispositivi degli utenti russi, brasiliani, messicani e vietnamiti.
Va notato che i ricercatori associano le infezioni da backdoor all’applicazione Chamois, che alcuni produttori spesso preinstallano sui loro dispositivi e che, a sua volta, carica altri malware nel sistema.


