Odborníci společnosti Google zveřejnili zprávu o hrozbách v ekosystému Androidu za rok 2018. Ukázalo se, že počet malwaru na Google Play nadále roste a za uplynulý rok se téměř zdvojnásobil. Odborníci však tvrdí, že se není čeho obávat.
Hlavním důvodem nárůstu počtu malwaru jsou totiž „potenciálně nebezpečné aplikace“, mezi které nyní patří i reklamní software. Dříve se tyto aplikace zneužívající reklamu považovaly pouze za porušující pravidla katalogu. Nyní jsou považovány za plnohodnotný malware a „kazí statistiky“: v roce 2017 jich bylo pouze 0,04 %, v roce 2018 už 0,2 %.
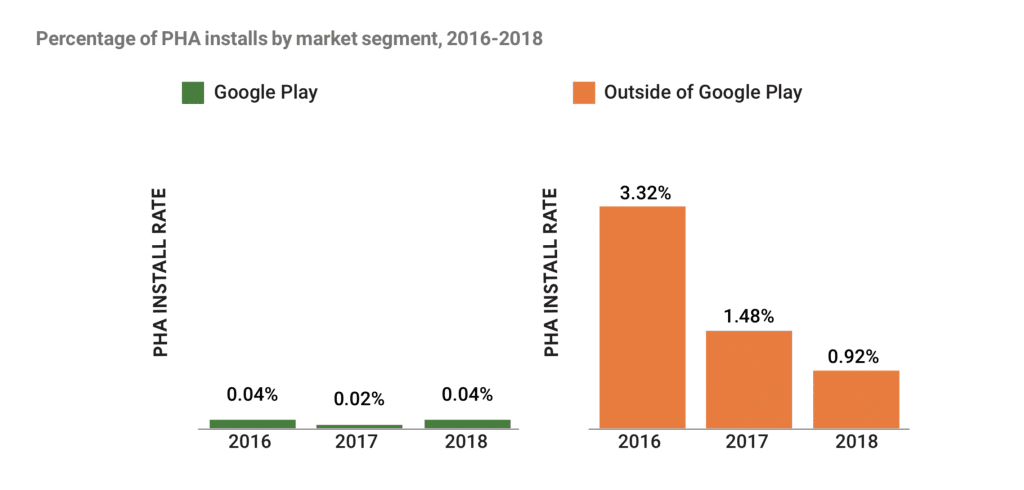
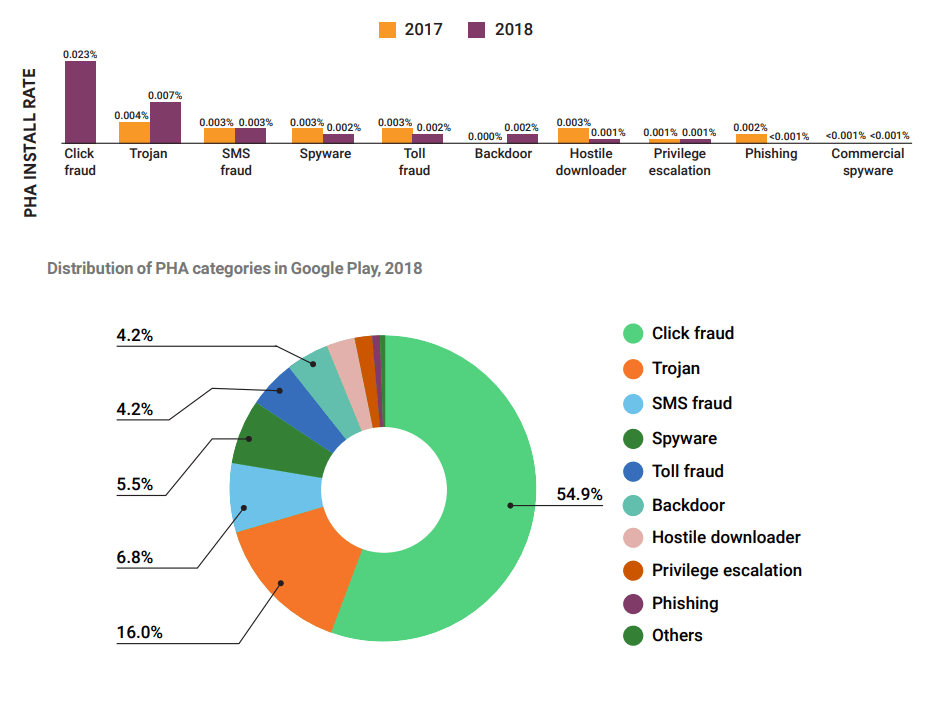
Pokud přitom ze shromážděných statistik vyloučíte click fraud, počet instalací potenciálně nebezpečných aplikací z Google Play se za rok snížil o 31 %. Obětmi takových aplikací jsou nejčastěji uživatelé ze Spojených států, Brazílie a Mexika.
Podle zprávy tvoří reklamní software v současnosti 55 % všech potenciálně nebezpečných programů v oficiálním katalogu Googlu. Druhé místo v „žebříčku“ škodlivého reklamního softwaru zaujímají trojské koně, které dosáhly pouhých 16 %.
Mimo oficiální katalog Google Play je však podle společnosti situace mnohem horší. Za celý rok tak ochrana Play Protect zabránila instalaci 1,6 miliardy potenciálně nebezpečných aplikací a 73 % z nich nepocházelo z Google Play.
Také mimo Google Play se seznam aktuálních hrozeb mírně liší: na prvním místě jsou aplikace se zadními vrátky (28 %) a trojské koně (25 %), zatímco reklamní software tvoří pouze 13 % celkového počtu škodlivých programů. Aplikace se zadními vrátky se nejčastěji objevují na zařízeních uživatelů z Ruska, Brazílie, Mexika a Vietnamu.
Je třeba poznamenat, že výzkumníci spojují infekce se zadními vrátky s aplikací Chamois, kterou někteří výrobci často předinstalují do svých zařízení a která následně do systému stahuje další škodlivý software.


