Les experts de Google ont publié un rapport sur les menaces dans l’écosystème Android pour 2018. Il s’est avéré que le nombre de Malwares sur Google Play continue de croître et a presque doublé au cours de l’année. Cependant, les experts affirment qu’il n’y a rien à craindre.
O facto é que a principal razão para o aumento do número de malwares são as «aplicações potencialmente perigosas», que passaram a incluir software publicitário. Anteriormente, estas aplicações que abusavam da publicidade eram consideradas como violando apenas as regras do catálogo. Agora são consideradas software malicioso de pleno direito e «estragam as estatísticas»: em 2017, representavam apenas 0,04%; em 2018, já eram 0,2%.
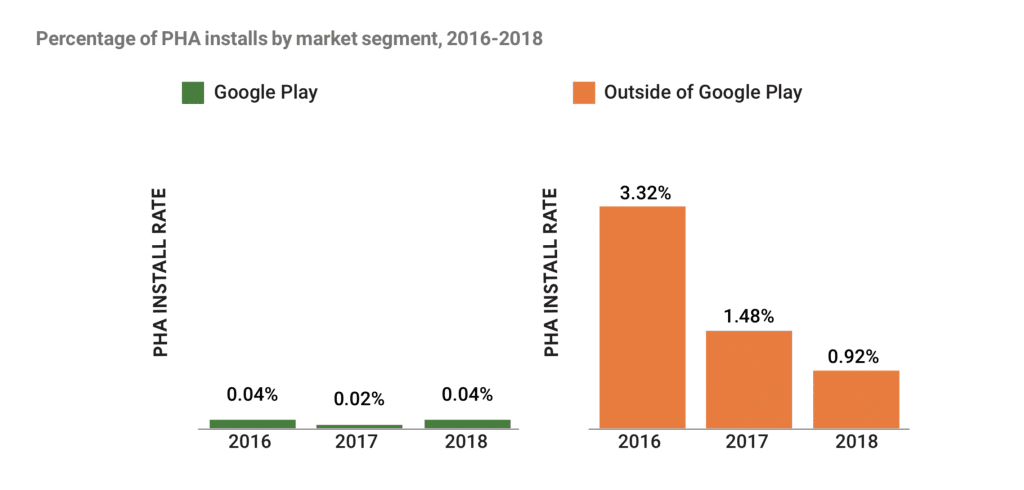
Ao mesmo tempo, se excluirmos a fraude de cliques das estatísticas recolhidas, o número de instalações de aplicações potencialmente perigosas a partir da Google Play diminuiu 31% ao longo do ano. Na maioria dos casos, as vítimas deste tipo de aplicações são utilizadores dos Estados Unidos, do Brasil e do México.
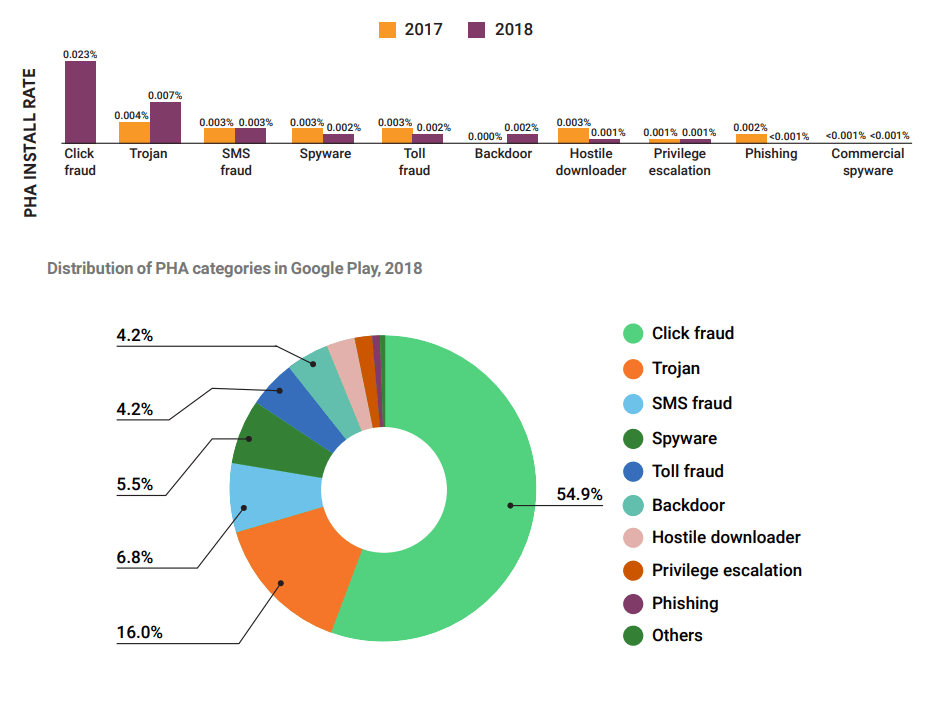
De acordo com o relatório, o software publicitário representa atualmente 55% de todos os programas potencialmente perigosos do repositório oficial da Google. O segundo lugar na «classificação» do software malicioso publicitário é ocupado pelos cavalos de Troia, que atingiram apenas 16%.
Mais en dehors du catalogue officiel de Google Play, selon la société, la situation est bien pire.Ainsi, pour l’année, la protection de Play Protect a empêché l’installation de 1,6 milliard d’applications potentiellement dangereuses et 73% d’entre elles ne provenaient pas de Google Play.
Fora da Google Play, a lista de ameaças atuais também é ligeiramente diferente: as aplicações com backdoors (28%) e os cavalos de Troia (25%) lideram, e o software publicitário representa apenas 13% do número total de programas maliciosos. As aplicações com backdoors são detetadas com mais frequência nos dispositivos de utilizadores russos, brasileiros, mexicanos e vietnamitas.
Il convient de noter que les chercheurs associent les infections de porte dérobée à l’application Chamois , que certains fabricants préinstallent souvent sur leurs appareils et qui, à son tour, charge d’autres logiciels malveillants dans le système.


