구글 전문가들이 2018년 안드로이드 생태계의 위협 보고서를 발표했습니다. 그 결과, 구글 플레이의 악성코드 수는 계속 증가해 한 해 동안 거의 두 배로 늘어난 것으로 나타났습니다. 하지만 전문가들은 걱정할 필요는 없다고 말합니다.
정말 중요한 이유는 악성코드 수가 증가하는 주된 원인이 ‘잠재적으로 위험한 애플리케이션’이라는 점이며, 여기에는 이제 광고 소프트웨어도 포함됩니다. 이전에는 광고를 남용하는 이러한 애플리케이션이 단지 카탈로그 규정만 위반하는 것으로 간주되었습니다. 현재는 완전한 악성코드로 간주되며 ‘통계를 망치고’ 있습니다. 2017년에는 0.04%에 불과했지만 2018년에는 이미 0.2%에 달했습니다.
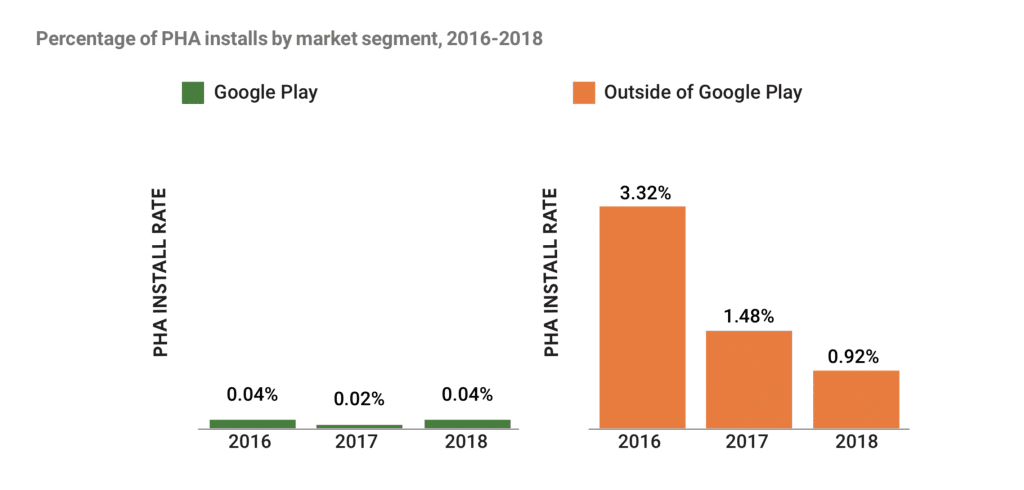
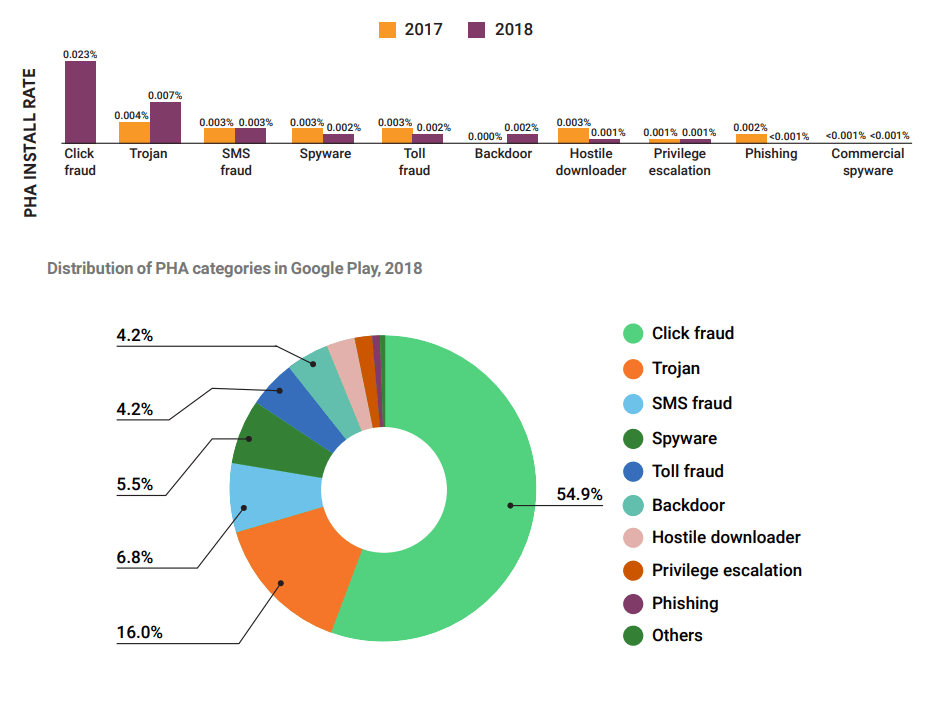
동시에 수집된 통계에서 클릭 사기를 제외하면, 해당 연도에 Google Play에서 잠재적으로 위험한 애플리케이션이 설치된 횟수는 31% 감소했습니다. 대부분의 이러한 애플리케이션 피해자는 미국, 브라질, 멕시코의 사용자들입니다.
보고서에 따르면 현재 광고 소프트웨어는 Google의 공식 디렉터리에 있는 모든 잠재적으로 위험한 프로그램의 55%를 차지합니다. 광고 악성코드 ‘분류’에서 두 번째 자리는 16%에 그친 트로이 목마가 차지하고 있습니다.
하지만 회사에 따르면 Google Play 공식 카탈로그 밖의 상황은 훨씬 더 심각합니다. 실제로 한 해 동안 Play 프로텍트는 16억 개의 잠재적으로 위험한 애플리케이션 설치를 차단했으며, 그중 73%는 Google Play에서 제공되지 않은 것이었습니다.
Google Play 외부에서도 현재 위협 목록은 약간 다릅니다. 백도어 애플리케이션(28%)과 트로이 목마(25%)가 선두를 차지하며, 광고 소프트웨어는 전체 악성 프로그램 수의 13%에 불과합니다. 백도어 애플리케이션은 주로 러시아, 브라질, 멕시코, 베트남 사용자의 기기에서 탐지되었습니다.
연구원들은 백도어 감염을 Chamois 애플리케이션과 연관짓고 있다는 점에 유의해야 합니다. 일부 제조사들이 종종 기기에 사전 설치하는 이 애플리케이션은 결국 시스템에 다른 악성코드를 로드합니다.


