Los expertos de Google publicaron un informe sobre las amenazas en el ecosistema Android correspondiente a 2018. Resultó que el número de malware en Google Play sigue creciendo y casi se duplicó a lo largo del año. Sin embargo, los expertos afirman que no hay nada de qué preocuparse.
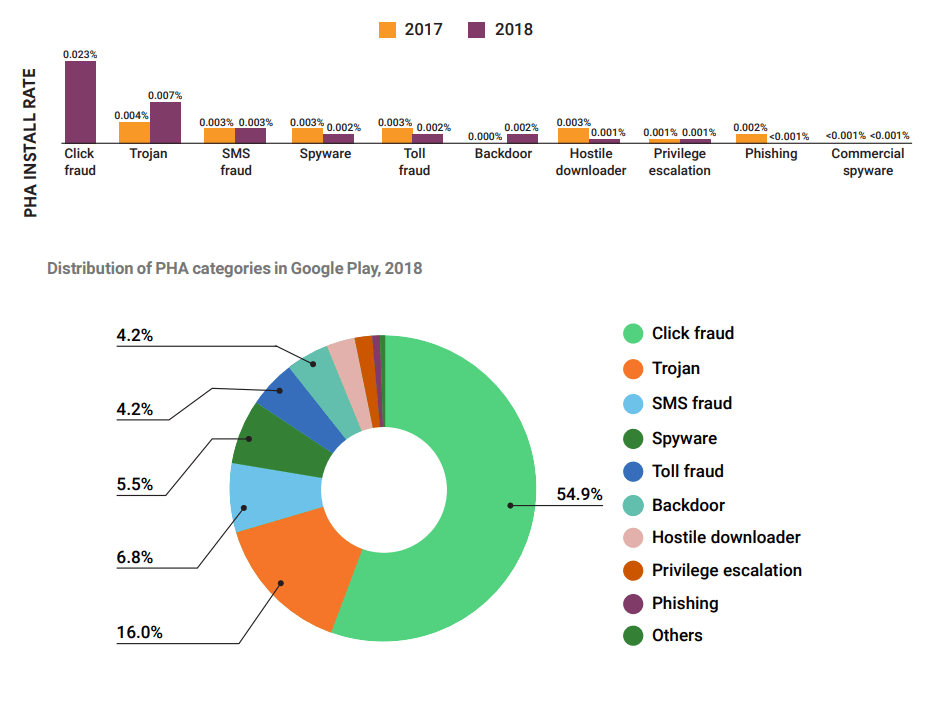
El caso es que la principal causa del aumento del número de malware son las «aplicaciones potencialmente peligrosas», que ahora incluyen el software publicitario. Anteriormente, estas aplicaciones que abusaban de la publicidad se consideraban únicamente como infracciones de las normas del catálogo. Ahora se consideran malware en toda regla y «arruinan las estadísticas»: en 2017 solo representaban el 0,04 %, y en 2018 ya eran el 0,2 %.
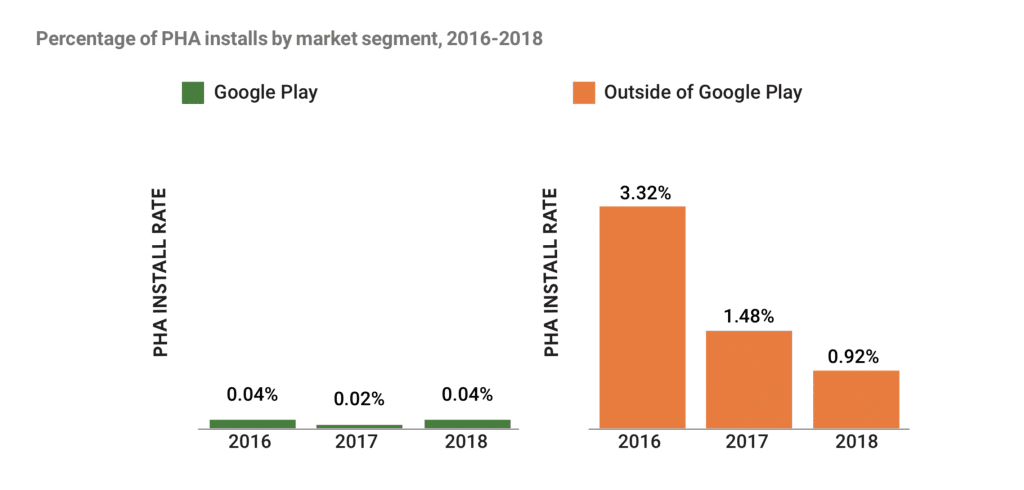
Al mismo tiempo, si se excluye el fraude de clics de las estadísticas recopiladas, el número de instalaciones de aplicaciones potencialmente peligrosas de Google Play durante el año disminuyó un 31 %. Lo más habitual es que las víctimas de este tipo de aplicaciones sean usuarios de Estados Unidos, Brasil y México.
Según el informe, el software publicitario representa actualmente el 55 % de todos los programas potencialmente peligrosos del directorio oficial de Google. La segunda posición de la «clasificación» del malware publicitario la ocupan los troyanos, que solo alcanzaron el 16 %.
Pero fuera del catálogo oficial de Google Play, según la compañía, la situación es mucho peor. Así, durante el año, la protección de Play Protect impidió la instalación de 1600 millones de aplicaciones potencialmente peligrosas, y el 73 % de ellas no procedían de Google Play.
También fuera de Google Play, la lista de amenazas más frecuentes es algo diferente: las aplicaciones con puertas traseras (28 %) y los troyanos (25 %) encabezan la lista, y el software publicitario representa solo el 13 % del número total de programas maliciosos. Las aplicaciones con puertas traseras se detectan con más frecuencia en los dispositivos de usuarios rusos, brasileños, mexicanos y vietnamitas.
Cabe señalar que los investigadores relacionan las infecciones por puerta trasera con la aplicación Chamois, que algunos fabricantes suelen preinstalar en sus dispositivos y que, a su vez, carga otros programas maliciosos en el sistema.


