Die Sicherheits- und Informationsexperten haben einen neuen Ransomware namens Lilocked (Alias Lilu) entdeckt, die bereits mehr als 6.000 Server angegriffen hat. Es scheint, dass die Schadsoftware ausschließlich für Linux-Systeme entwickelt wurde.
Die ersten Infektionen wurden Mitte Juli 2019 registriert. Dennoch ist bis heute nicht genau bekannt, wie Lilocked in die Server seiner Opfer eindringt. Als der bekannte Informationssicherheitsexperte Michael Gillespie auf Twitter über die Ransomware schrieb, begannen Nutzer zu melden, dass sie angegriffen worden waren, etwa über Sicherheitslücken in Exim oder durch die Verwendung veralteter WordPress-Versionen beschädigt worden waren.
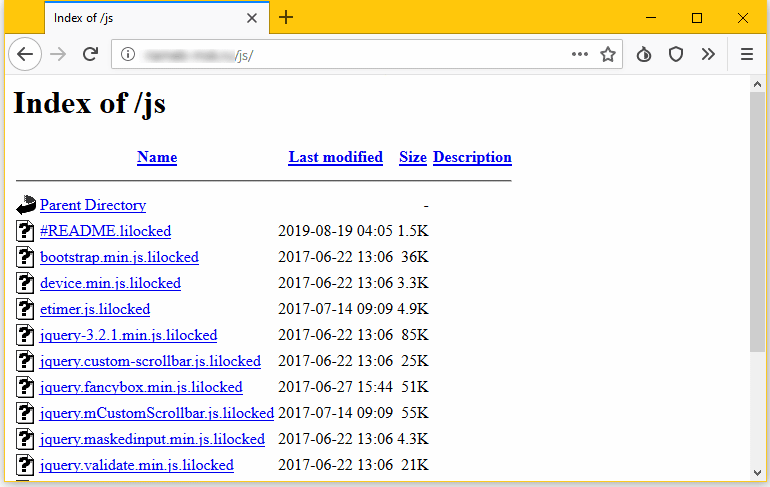
Die von dieser Ransomware betroffenen Server sind leicht zu erkennen, da die meisten darauf gespeicherten Dateien verschlüsselt sind und die Endung .lilocked tragen. Die Forscher stellen fest, dass Lilocked die Systemdateien nicht verschlüsselt, damit der Server weiterhin funktionieren kann, sondern „verunstaltet“ die Dateien HTML, SHTML, JS, CSS, PHP, INI sowie verschiedene Bilddateien.
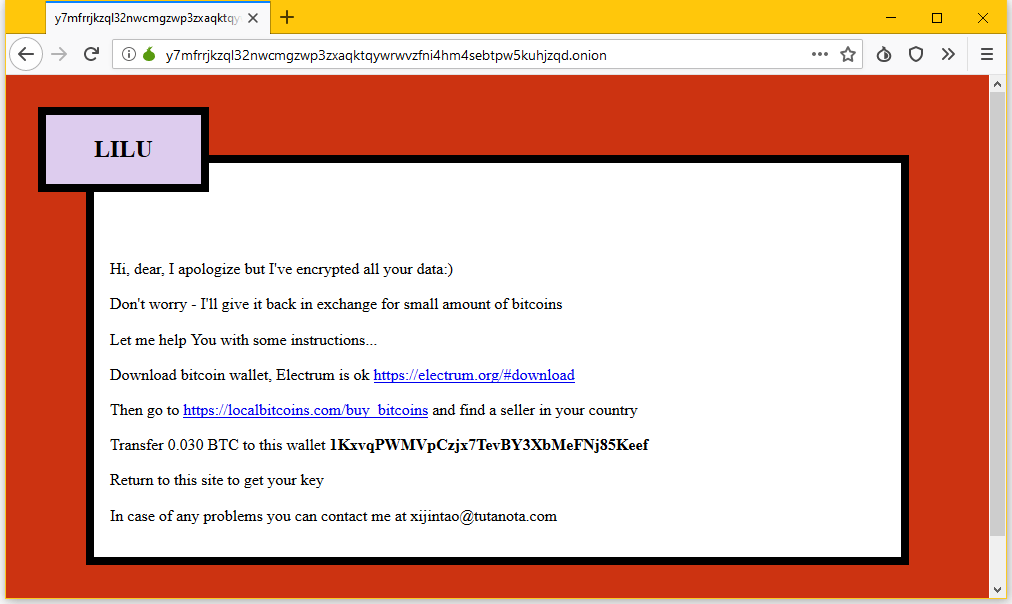
Eine Kopie der Lösegeldforderung (namens # README.lilocked) befindet sich in jedem Ordner, in dem die Ransomware die Dateien verschlüsselt. Die Opfer werden aufgefordert, die Website im Darknet aufzurufen, wo der Schlüssel aus der Lösegeldnachricht eingegeben werden muss. Schon hier verlangt man von den Opfern 0,03 Bitcoin (etwa 325 US-Dollar zum aktuellen Kurs).
Laut dem französischen Informationssicherheitsexperten, der unter dem Pseudonym Benkow bekannt ist, hat die Ransomware bereits mehr als 6.700 Server getroffen, von denen viele von Suchmaschinen indexiert sind, was sie über Google leicht auffindbar macht.

Leider wird die tatsächliche Zahl der Lilocked-Opfer wahrscheinlich deutlich höher liegen, da es nur sehr wenige Webserver gibt und viele infizierte Systeme nicht in den Google-Suchergebnissen erscheinen. Nach wie vor ist unklar, wie Lilocked funktioniert und ob es möglich ist, die betroffenen Daten zu retten, ohne den Angreifern ein Lösegeld zu zahlen, da die Experten bisher noch nicht in der Lage waren, eine Probe der Schadsoftware zu isolieren und zu untersuchen.



pas crypter, chiffrer !