המומחים לאבטחת מידע זיהו תוכנת סחיטה חדשה בשם Lilocked (המכונה גם Lilu), שכבר תקפה יותר מ-6,000 שרתים, ונראה שהתוכנה הזדונית תוכננה אך ורק למערכות Linux.
ההדבקות הראשונות נרשמו באמצע יולי 2019, ועדיין לא ידוע בדיוק כיצד Lilocked חודר לשרתים של קורבנותיו. כאשר מיכאל גילספי, מומחה ידוע לאבטחת מידע, פרסם בTwitter על תוכנת הסחיטה, משתמשים החלו לדווח שהותקפו, למשל באמצעות פרצות אבטחה ב-Exim, או שנפגעו בשל שימוש בגרסאות ישנות של WordPress.
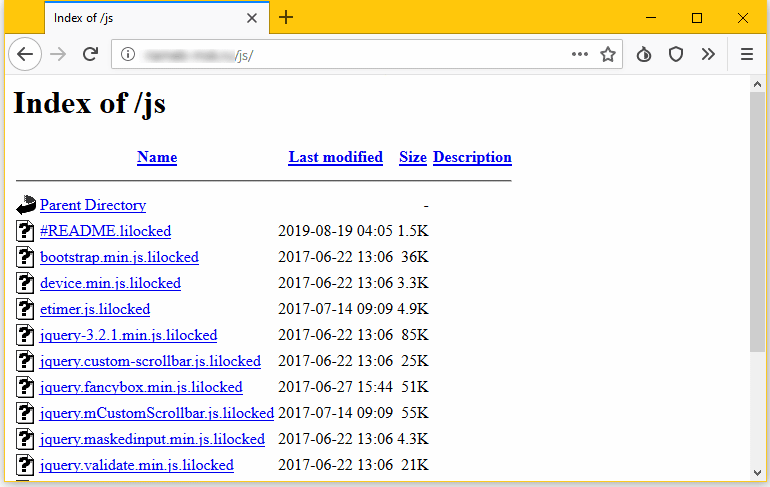
השרתים שנפגעו מתוכנת הסחיטה הזו קלים לזיהוי, משום שרוב הקבצים שבהם מוצפנים ונושאים את הסיומת .lilocked. החוקרים מציינים ש-Lilocked אינו מצפין את קבצי המערכת כדי שהשרת ימשיך לפעול, אלא “משחית” את קבצי HTML, SHTML, JS, CSS, PHP, INI וקבצי תמונה שונים.
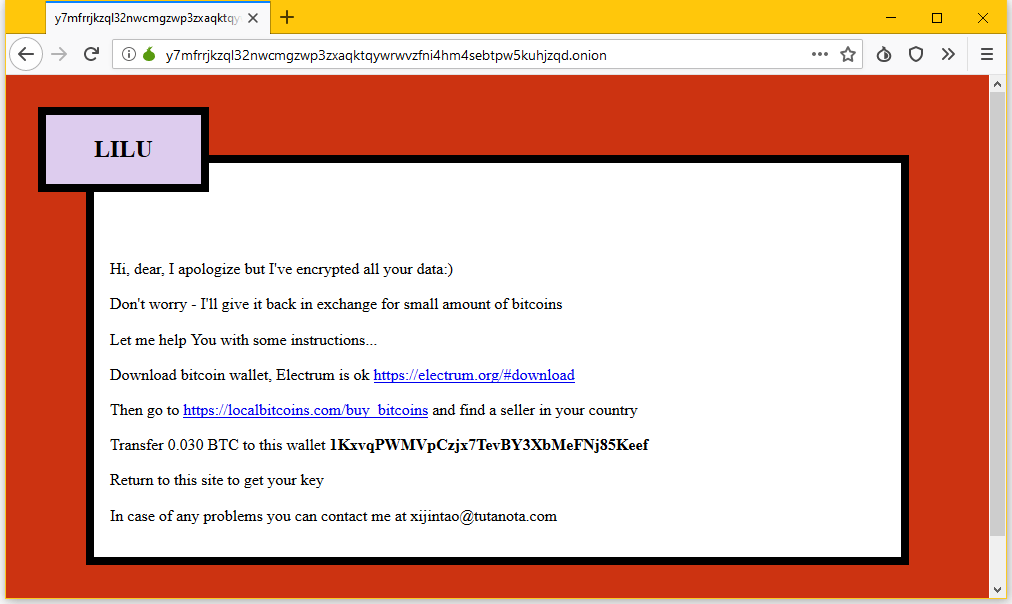
עותק של הודעת דרישת הכופר (בשם # README.lilocked) זמין בכל תיקייה שבה תוכנת הסחיטה מצפינה קבצים. הקורבנות מוזמנים לבקר באתר ברשת האפלה (darknet), שבו יש להזין את מפתח ההודעה הכוללת את דרישת הכופר. כבר כאן נדרשים הקורבנות לשלם 0.03 ביטקוין (כ-325 דולר אמריקאי לפי השער הנוכחי).
לפי המומחה הצרפתי לאבטחת מידע, הידוע בכינויו Benkow , תוכנת הסחיטה כבר פגעה ביותר מ-6,700 שרתים, שרבים מהם מאונדקסים על ידי מנועי החיפוש, כך שניתן לאתר אותם בקלות באמצעות Google.

לרוע המזל, מספר הקורבנות האמיתי של Lilocked צפוי להיות גבוה בהרבה, שכן ישנם מעט מאוד שרתי אינטרנט, ומערכות מודבקות רבות אינן מופיעות בתוצאות החיפוש של Google. עדיין לא ידוע כיצד Lilocked פועל, והאם ניתן לגבות את המידע הרלוונטי מבלי לשלם כופר לתוקפים, שכן המומחים טרם הצליחו לזהות ולחקור דוגמה של התוכנה הזדונית.



pas crypter, chiffrer !