एक Securify सुरक्षा विशेषज्ञ ने Western Digital के डिजिटल NAS में CVE-2018-17153 समस्या के बारे में बताया है, जिसे डेवलपर्स अप्रैल 2017 से ठीक नहीं कर पाए हैं। इस भेद्यता के ज़रिए आप प्रमाणीकरण (authentication) को बायपास करके डिवाइस एडमिनिस्ट्रेटर के रूप में My Cloud का नियंत्रण अपने हाथ में ले सकते हैं।
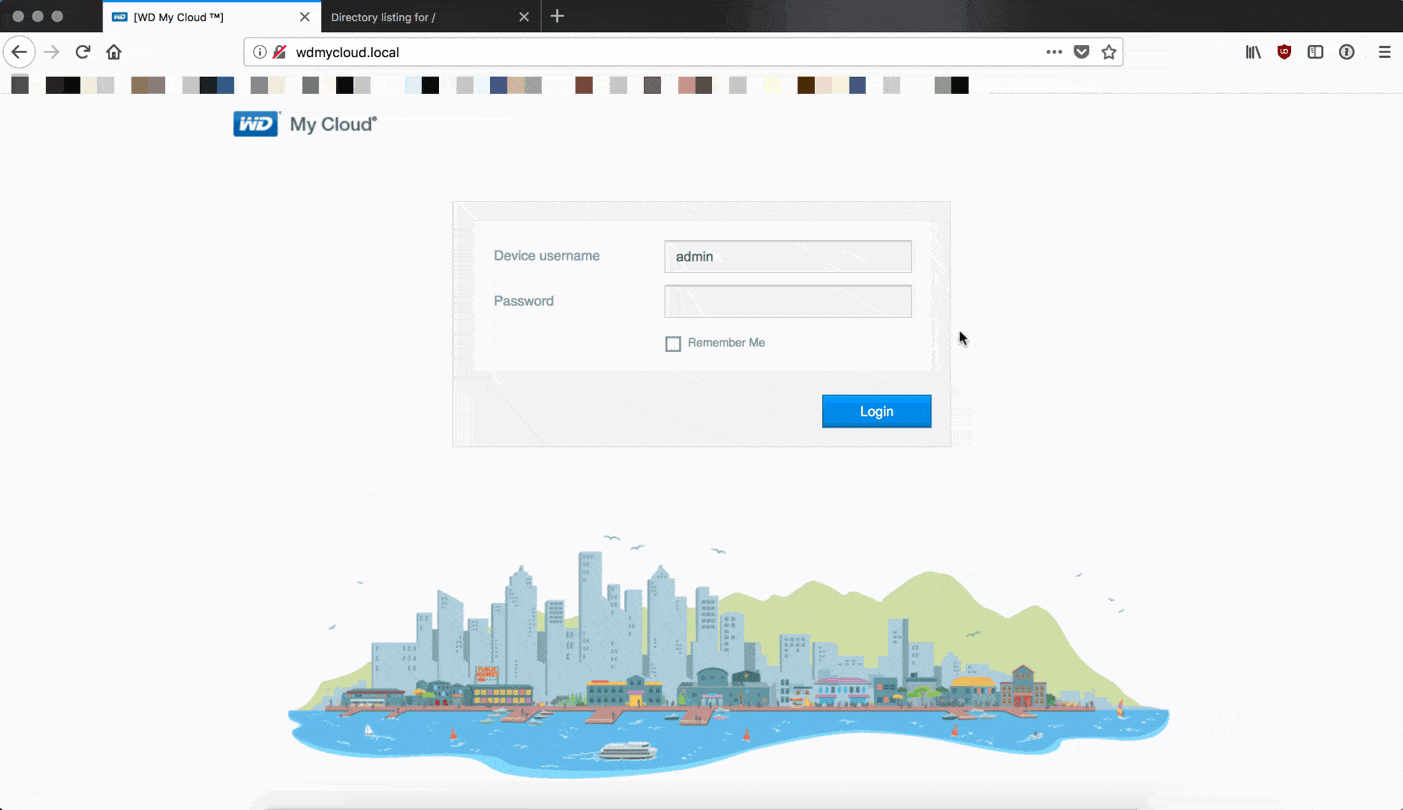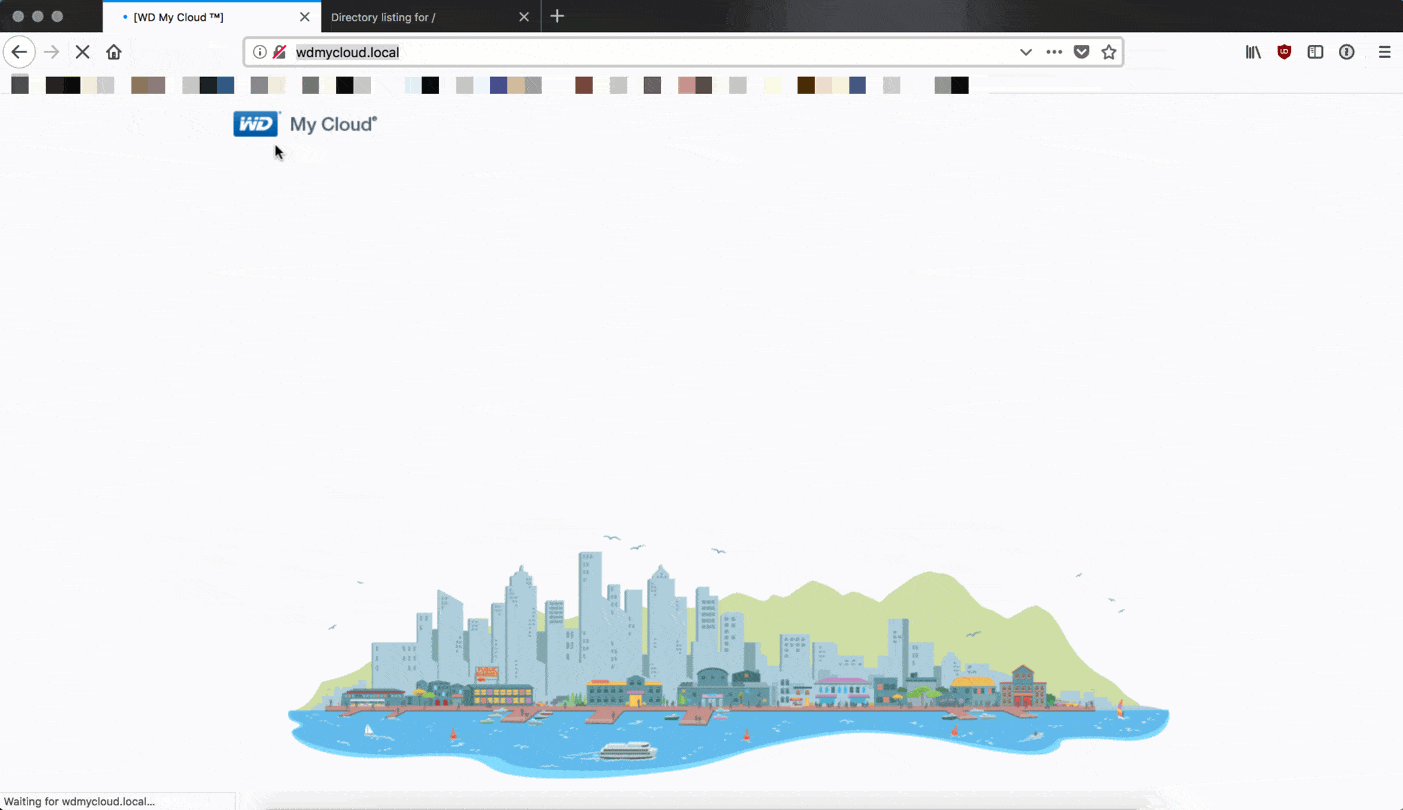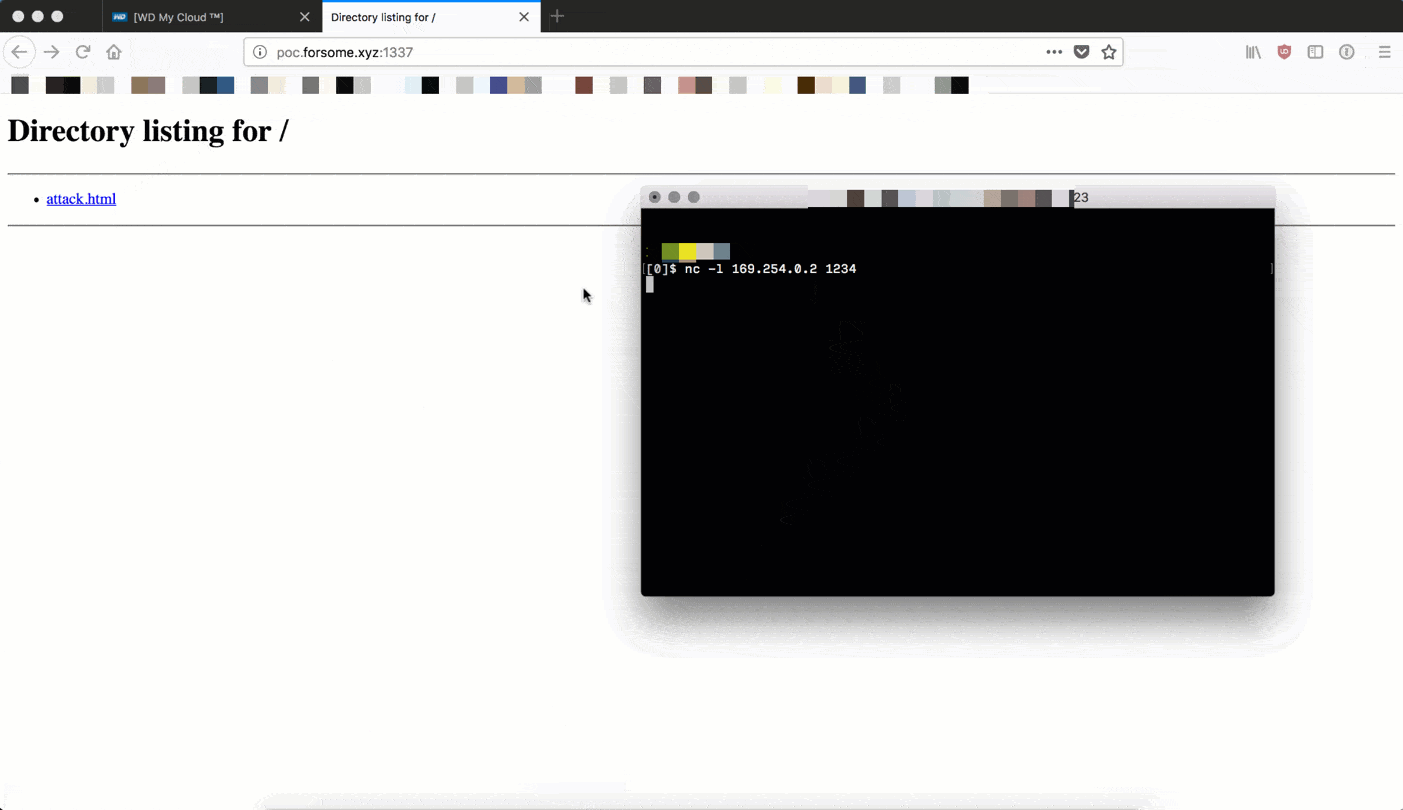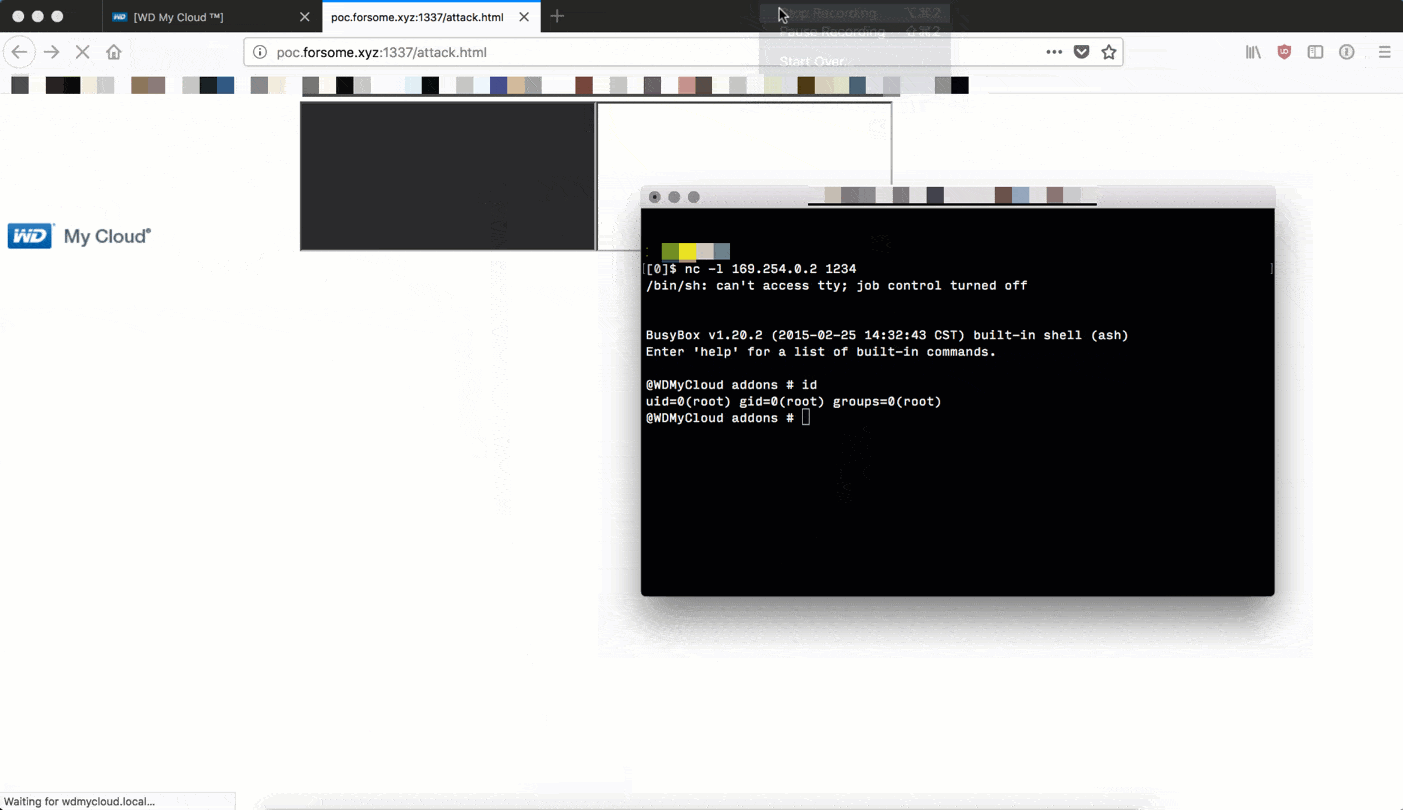
विशेषज्ञ लिखते हैं कि उन्होंने इस बग का परीक्षण Western Digital My Cloud (मॉडल WDBCTL0020HWT, फ़र्मवेयर 2.30.172) पर किया, लेकिन वे बताते हैं कि यह भेद्यता केवल इसी मॉडल तक सीमित नहीं है, क्योंकि सभी My Cloud उत्पाद वास्तव में एक ही असुरक्षित कोड का उपयोग करते हैं।
यह समस्या CGI बाइनरी फ़ाइलों के रिवर्स इंजीनियरिंग के दौरान खोजी गई। इसके ज़रिए एक हमलावर प्रमाणीकरण तंत्र को बायपास करके अपने IP पते से जुड़ा एडमिनिस्ट्रेटर सत्र बना सकता है। Securify के शोधकर्ताओं ने अपनी रिपोर्ट के साथ एक प्रूफ़-ऑफ़-कॉन्सेप्ट एक्सप्लॉइट भी जोड़ा है, जो केवल कुछ पंक्तियों का है। यह भी उल्लेख किया गया है कि यही भेद्यता Exploitee.rs के विशेषज्ञों द्वारा भी खोजी गई थी, जिन्होंने अपना एक्सप्लॉइट भी सार्वजनिक रूप से उपलब्ध कराया है।
हालाँकि, मुख्य समस्या स्वयं भेद्यता में नहीं, बल्कि इसमें है कि शोधकर्ताओं ने अप्रैल 2017 में Western Digital के प्रतिनिधियों को एक बग की सूचना दी थी, लेकिन कंपनी की ओर से उन्हें कोई जवाब नहीं मिला।
अभी भी CVE-2018-17153 के लिए कोई पैच उपलब्ध नहीं है, हालाँकि मीडिया में मुद्दों की घोषणा के बाद Western Digital के प्रतिनिधियों ने आश्वासन दिया है कि वे पहले से ही एक पैच पर काम कर रहे हैं और आने वाले कुछ हफ्तों में उसे जारी करेंगे।
अपडेट :
WD के डेवलपर्स ने एक खतरनाक समस्या के लिए पैच जारी किया है।
— Western Digital (@westerndigital) 21 सितंबर 2018


