Specialis keamanan informasi telah mendeteksi ransomware baru, Lilocked (alias Lilu), yang sudah menyerang lebih dari 6.000 server, dan tampaknya program berbahaya ini hanya dirancang untuk sistem Linux.
Infeksi pertama tercatat pada pertengahan Juli 2019, namun hingga kini belum diketahui secara pasti bagaimana Lilocked menyusup ke server para korbannya. Ketika spesialis keamanan informasi ternama, Michael Gillespie, menulis di Twitter tentang ransomware ini, para pengguna mulai melaporkan bahwa mereka telah diserang, misalnya melalui celah keamanan di Exim, atau mengalami kerusakan akibat penggunaan versi WordPress yang lama.
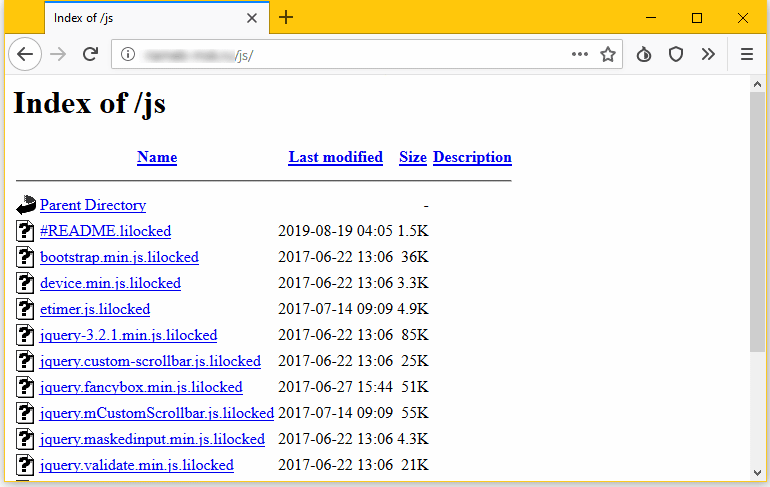
Server yang terdampak ransomware ini mudah dikenali, karena sebagian besar file di dalamnya terenkripsi dan memiliki ekstensi .lilocked. Para peneliti mencatat bahwa Lilocked tidak mengenkripsi file sistem agar server tetap dapat beroperasi, tetapi “merusak” file HTML, SHTML, JS, CSS, PHP, INI, serta berbagai file gambar.
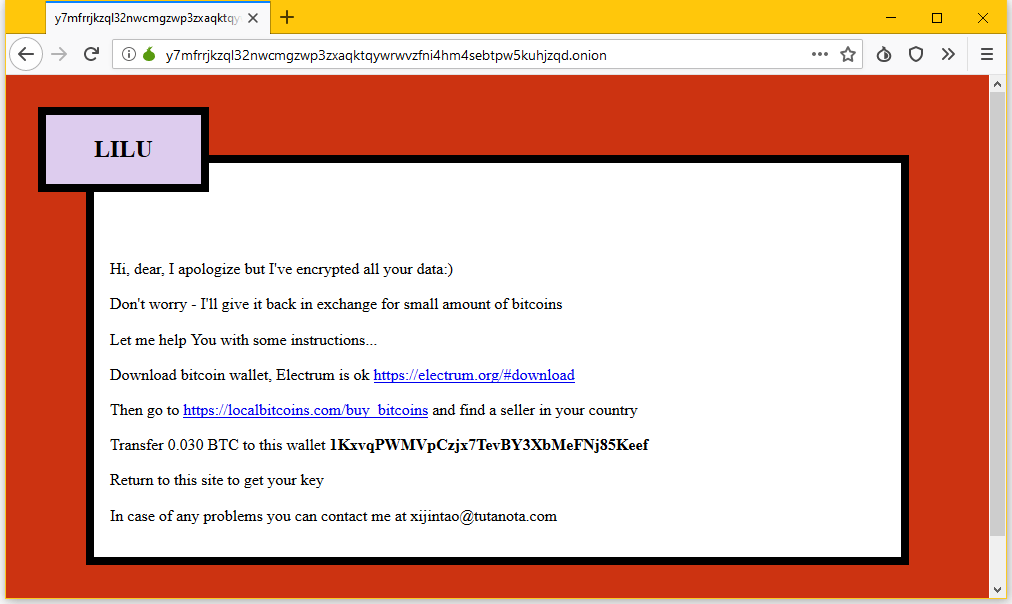
Salinan pesan permintaan tebusan (bernama # README.lilocked) tersedia di setiap folder tempat perangkat lunak ransomware mengenkripsi file. Para korban diminta untuk mengunjungi situs di darknet, tempat Anda harus memasukkan kunci yang tertera pada catatan permintaan tebusan. Di sini pun, korban diminta membayar 0,03 bitcoin (sekitar 325 dolar AS dengan kurs saat ini).
Menurut spesialis keamanan informasi asal Prancis yang dikenal dengan nama samaran Benkow , ransomware ini telah menyerang lebih dari 6.700 server, banyak di antaranya terindeks oleh mesin pencari, sehingga dapat dengan mudah dideteksi melalui Google.

Sayangnya, jumlah korban Lilocked yang sebenarnya kemungkinan jauh lebih tinggi, karena server Web yang terdaftar sangat sedikit dan banyak sistem yang terinfeksi tidak muncul dalam hasil pencarian Google. Hingga kini masih belum diketahui cara kerja Lilocked dan apakah informasi terkait dapat diselamatkan tanpa membayar tebusan kepada para penyerang, karena para ahli belum berhasil mendeteksi dan mempelajari sampel malware tersebut.



pas crypter, chiffrer !