Gli specialisti della sicurezza informatica hanno individuato un nuovo ransomware, Lilocked (alias Lilu), che ha già attaccato oltre 6.000 server, e sembra che il programma dannoso sia stato progettato esclusivamente per i sistemi Linux.
Le prime infezioni sono state registrate a metà luglio 2019; tuttavia, non si sa ancora esattamente come Lilocked riesca a penetrare nei server delle sue vittime. Quando il celebre esperto di sicurezza informatica Michael Gillespie ha scritto su Twitter a proposito del ransomware, gli utenti hanno iniziato a segnalare di essere stati attaccati, ad esempio tramite vulnerabilità in Exim, oppure danneggiati a causa dell’uso di vecchie versioni di WordPress.
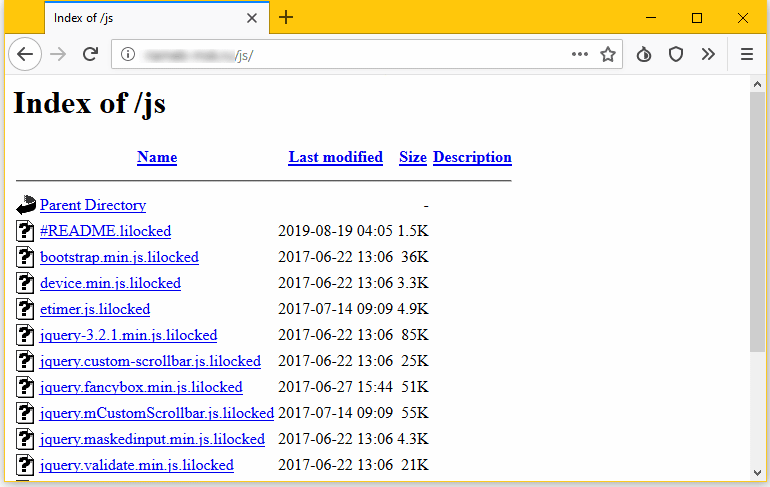
I server colpiti da questo ransomware sono facili da individuare, perché la maggior parte dei file che contengono è cifrata e reca l’estensione .lilocked. I ricercatori osservano che Lilocked non cifra i file di sistema, in modo che il server possa continuare a funzionare, ma “rovina” i file HTML, SHTML, JS, CSS, PHP, INI e diversi file immagine.
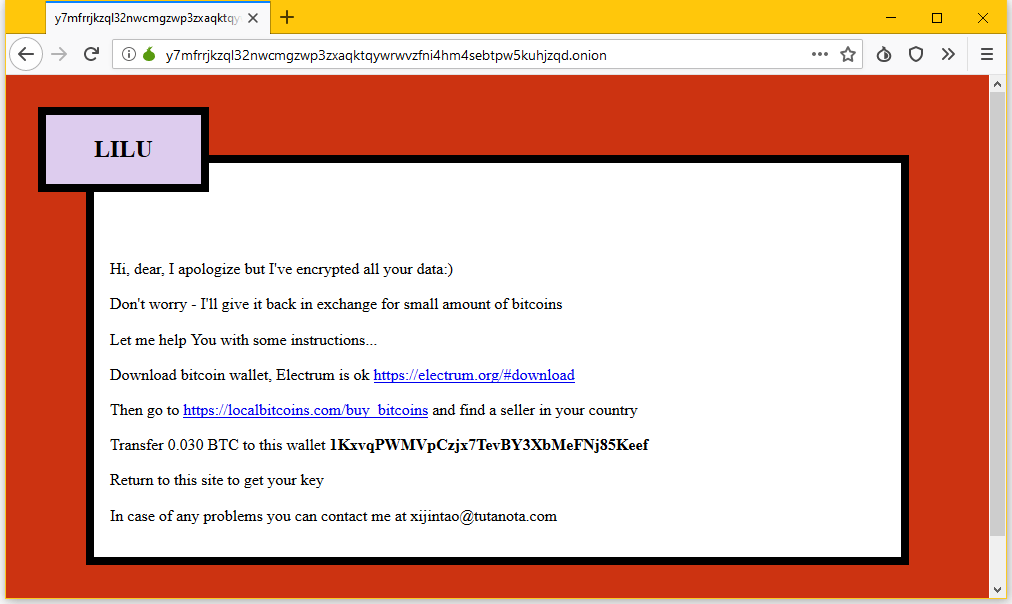
Una copia del messaggio di richiesta di riscatto (denominato # README.lilocked) è disponibile in ogni cartella in cui il software ransomware cifra i file. Le vittime sono invitate a visitare il sito sul darknet, dove devono inserire la chiave presente nella nota di richiesta di riscatto. Già qui, alle vittime viene chiesto 0,03 bitcoin (circa 325 dollari statunitensi al tasso attuale).
Secondo lo specialista francese di sicurezza informatica noto con lo pseudonimo di Benkow , il ransomware ha già colpito oltre 6.700 server, molti dei quali sono indicizzati dai motori di ricerca, il che permette di individuarli facilmente tramite Google.

Purtroppo, il numero reale di vittime di Lilocked sarà probabilmente molto più alto, poiché esistono pochissimi server Web e molti sistemi infetti non compaiono nei risultati di ricerca di Google. Non si sa ancora come funzioni Lilocked né se sia possibile salvare le informazioni interessate senza pagare un riscatto agli aggressori, poiché gli esperti non sono ancora riusciti a rilevare e studiare un campione del malware.



pas crypter, chiffrer !