Gli specialiști în securitate și informații au observat un nou ransomware, Lilocked (alias Lilu), care a atacat deja peste 6.000 de servere, iar programul malițios pare să fi fost conceput doar pentru sistemele Linux.
Primele infecții au fost înregistrate la mijlocul lui iulie 2019, însă nu se știe încă exact cum pătrunde Lilocked în serverele victimelor. Când renumitul specialist în securitate a informațiilor, Michael Gillespie, a scris pe Twitter despre ransomware, utilizatorii au început să raporteze că fuseseră atacați, de exemplu prin intermediul vulnerabilităților din Exim, sau deteriorați din cauza utilizării unor versiuni vechi de WordPress.
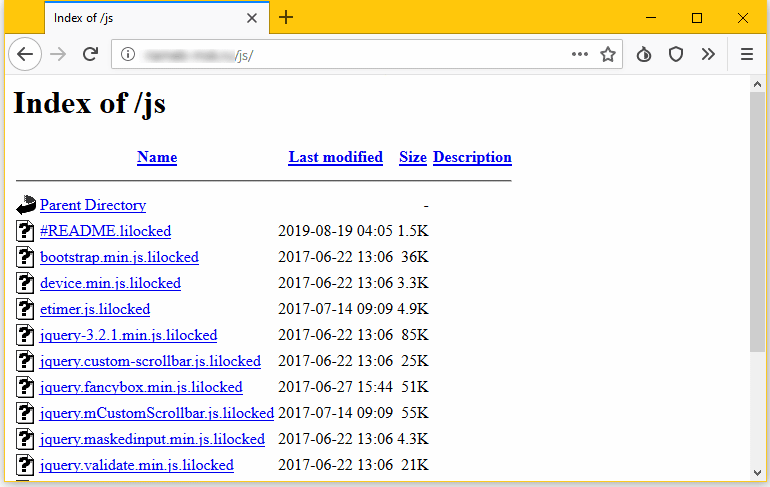
Serverele afectate de acest ransomware sunt ușor de detectat, deoarece majoritatea fișierelor pe care le conțin sunt criptate și poartă extensia .lilocked. Cercetătorii remarcă faptul că Lilocked nu criptează fișierele de sistem, pentru ca serverul să poată continua să funcționeze, ci „strică” fișierele HTML, SHTML, JS, CSS, PHP, INI și diverse fișiere imagine.
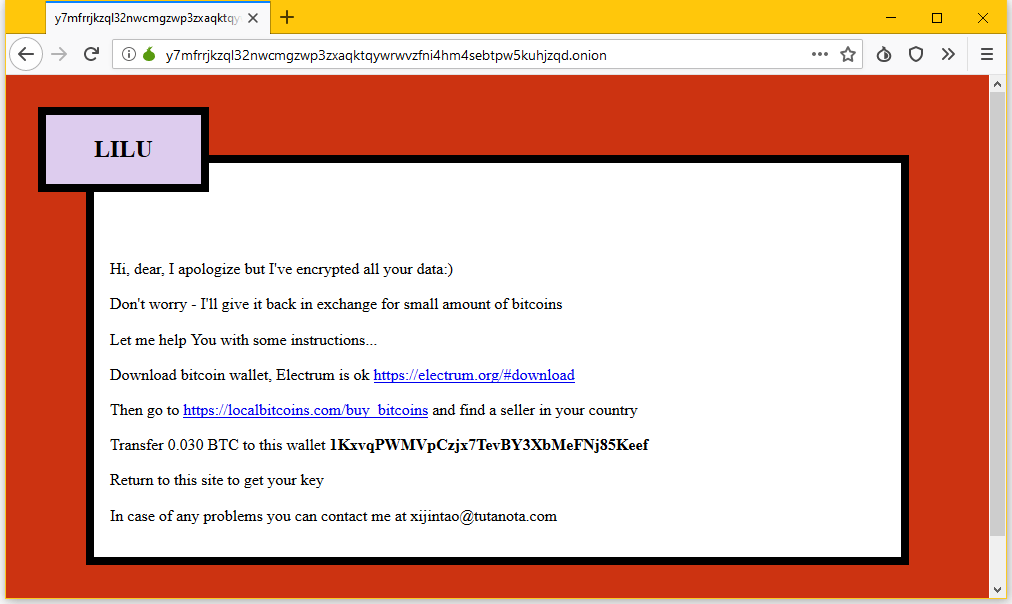
O copie a mesajului de solicitare a răscumpărării (numit # README.lilocked) este disponibilă în fiecare dosar în care software-ul ransomware criptează fișierele. Victimele sunt invitate să viziteze site-ul de pe darknet, unde trebuie să introducă cheia notei cu solicitarea de răscumpărare. Chiar de aici, victimelor li se cere 0,03 bitcoin (aproximativ 325 de dolari americani la cursul actual).
Potrivit specialistului francez în securitatea informațiilor cunoscut sub pseudonimul Benkow , ransomware-ul a afectat deja peste 6.700 de servere, dintre care multe sunt indexate de motoarele de căutare, ceea ce permite detectarea lor cu ușurință prin Google.

Din păcate, numărul real al victimelor Lilocked va fi probabil mult mai mare, deoarece există foarte puține servere Web, iar multe sisteme infectate nu apar în rezultatele căutării Google. Nu se știe încă cum funcționează Lilocked și dacă este posibil să se salveze informațiile respective fără a plăti o răscumpărare atacatorilor, deoarece experții nu au reușit încă să detecteze și să studieze un eșantion al programului malițios.



pas crypter, chiffrer !