Эксперт по безопасности из Securify рассказал о проблеме CVE-2018-17153 в сетевом накопителе Western Digital, которую разработчики не смогли устранить с апреля 2017 года. Уязвимость позволяет обойти аутентификацию и получить контроль над My Cloud с правами администратора устройства.
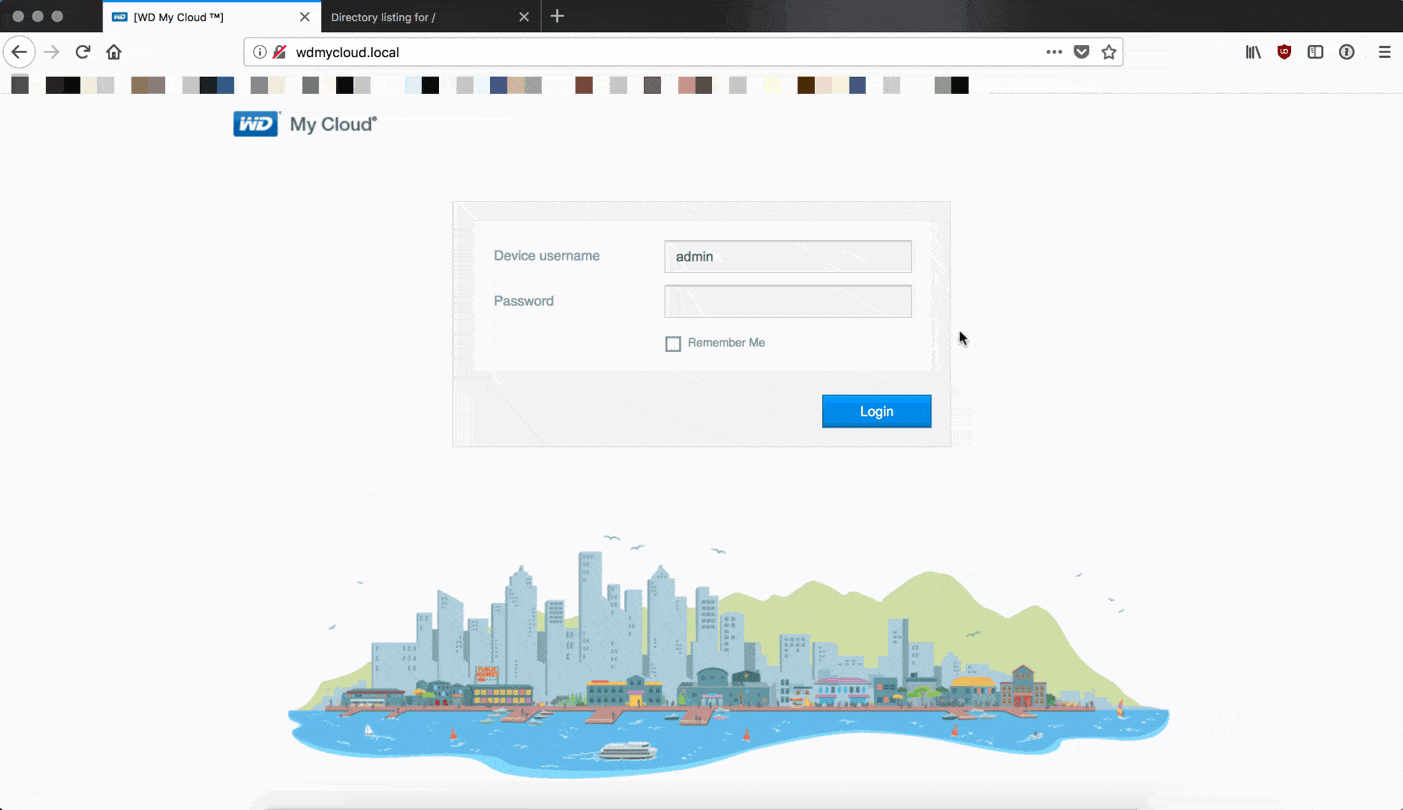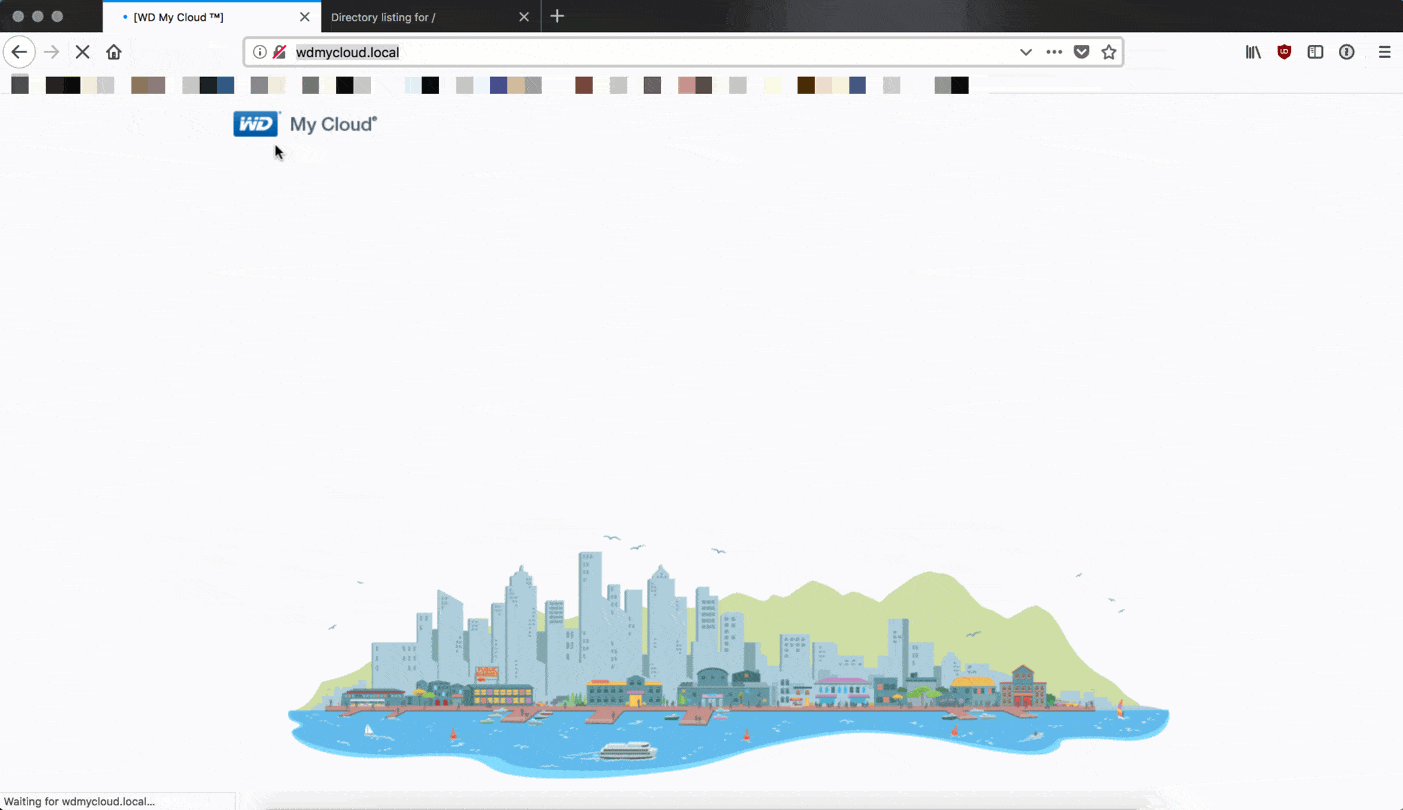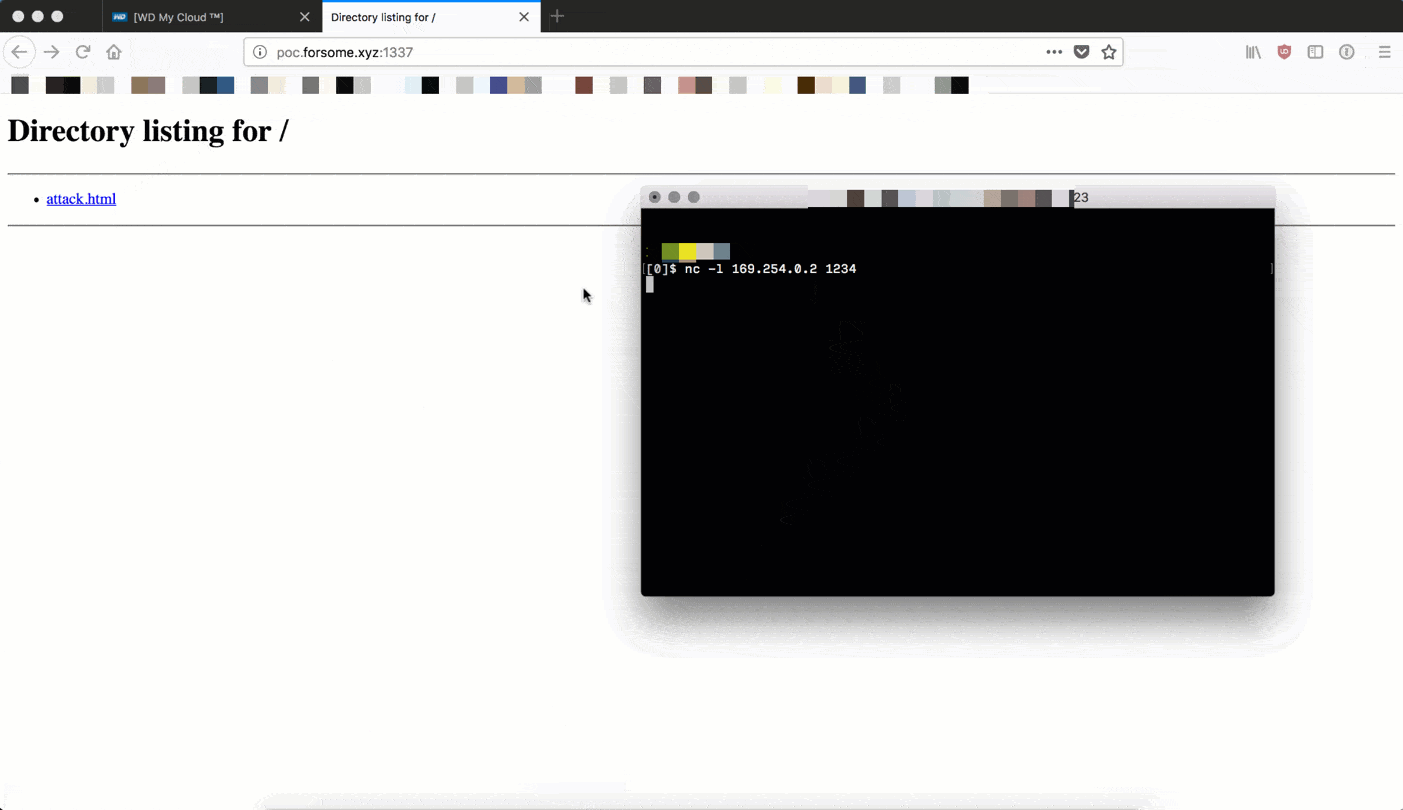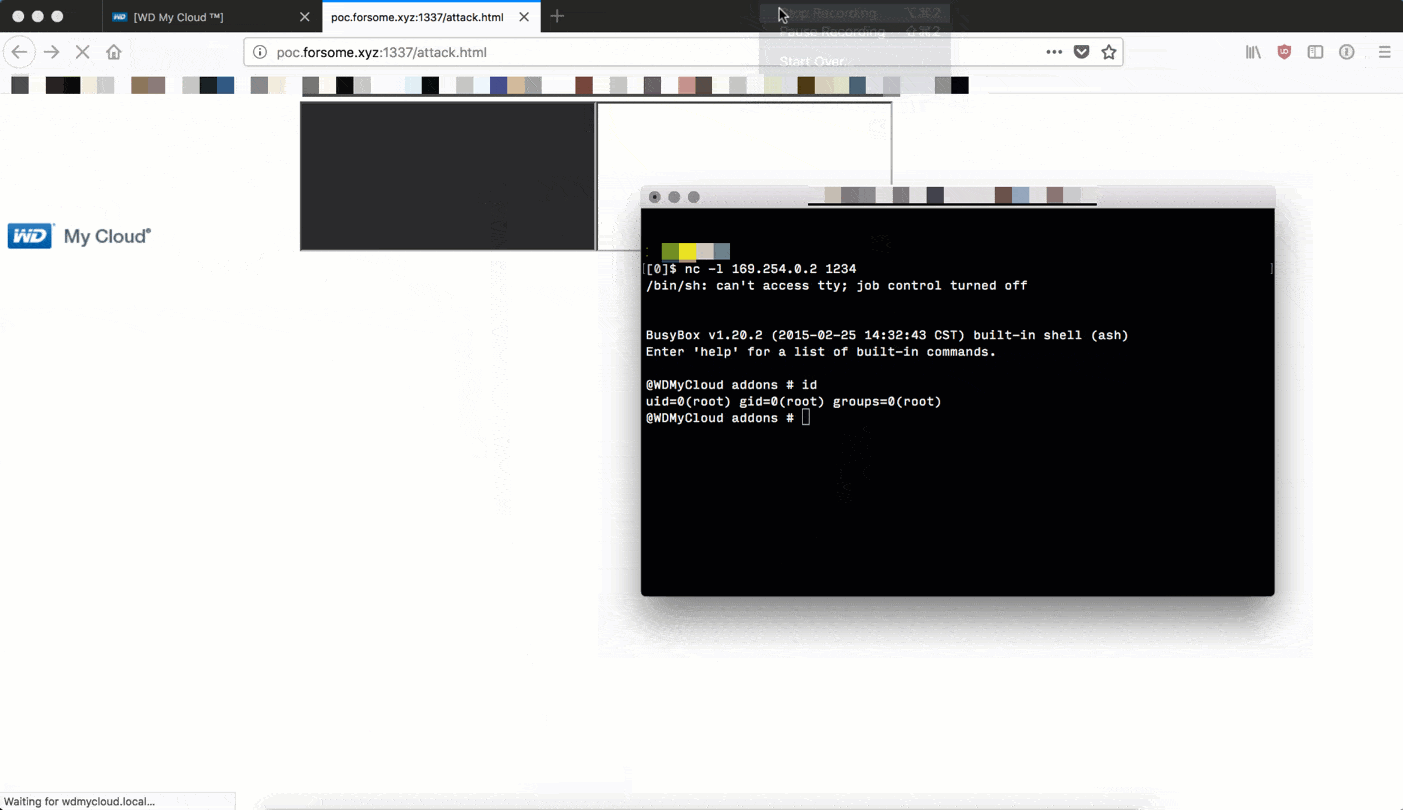
Эксперт пишет, что проверял ошибку на Western Digital My Cloud (модель WDBCTL0020HWT, прошивка 2.30.172), но подчёркивает, что уязвимость не ограничивается этой моделью, так как все продукты My Cloud на самом деле используют один и тот же уязвимый код.
Проблема была обнаружена в ходе обратной разработки бинарных файлов CGI. Она позволяет злоумышленнику обойти механизм аутентификации и создать сессию администратора, привязанную к его IP-адресу. Исследователи Securify приложили к своему отчёту эксперимент доказательства концепции (PoC), занимающий всего несколько строк. Также отмечается, что та же уязвимость была обнаружена экспертами Exploitee.rs, которые также опубликовали свой эксплойт в открытом доступе.
Однако главная проблема заключается не в самой уязвимости, а в том, что исследователи сообщили о ней представителям Western Digital в апреле 2017 года, но не получили никакого ответа от компании.
На данный момент исправления для CVE-2018-17153 по-прежнему нет, хотя после публичного освещения проблемы в СМИ представители Western Digital заверили, что уже работают над исправлением и выпустят его в ближайшие недели.
Обновление:
Разработчики WD выпустили исправление для опасной проблемы.
Здравствуйте, сообщаем, что недавно зафиксированная уязвимость в прошивке My Cloud устранена с помощью hotfix-обновления, которое пользователи могут установить самостоятельно: https://t.co/uplC38HOdt Оно будет включено в обновление по воздуху в рамках обычного графика обновлений для этих продуктов.
— Western Digital (@westerndigital) 21 сентября 2018


