Säkerhets- och informationsspecialister har upptäckt en ny ransomware, Lilocked (även kallad Lilu), som redan har angripit mer än 6 000 servrar, och det verkar som att skadeprogrammet enbart har utvecklats för Linux-system.
De första infektionerna registrerades i mitten av juli 2019, men det är fortfarande oklart exakt hur Lilocked tar sig in på offrens servrar. När den välkända informationssäkerhetsspecialisten Michael Gillespie skrev om ransomwaren på Twitter började användare rapportera att de hade blivit angripna, till exempel via sårbarheter i Exim, eller att de hade drabbats på grund av att de använde gamla versioner av WordPress.
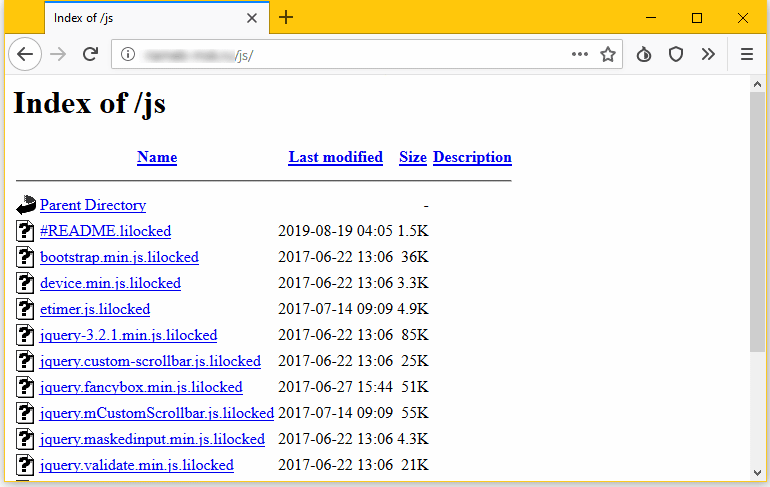
Servrar som drabbats av denna ransomware är lätta att upptäcka, eftersom de flesta filer på dem är krypterade och har filändelsen .lilocked. Forskarna konstaterar att Lilocked inte krypterar systemfiler så att servern kan fortsätta att fungera, men “förstör” HTML-, SHTML-, JS-, CSS-, PHP- och INI-filer samt olika bildfiler.
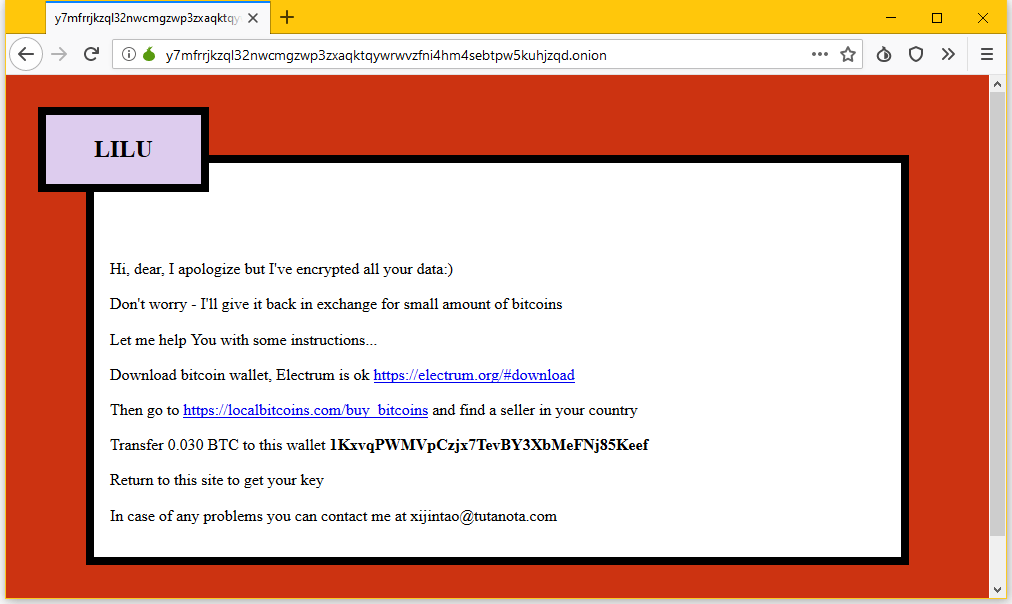
En kopia av lösenmeddelandet (med namnet # README.lilocked) finns i varje mapp där ransomwaren krypterar filer. Offren uppmanas besöka en sida på darknet, där man måste ange nyckeln från lösenkravet. Redan här begärs 0,03 bitcoin av offren (ungefär 325 amerikanska dollar enligt dagens kurs).
Enligt den franske informationssäkerhetsspecialisten som är känd under pseudonymen Benkow har ransomwaren redan drabbat mer än 6 700 servrar, varav många indexeras av sökmotorer, vilket gör att de lätt kan hittas via Google.

Tyvärr är det verkliga antalet offer för Lilocked sannolikt betydligt högre, eftersom mycket få webbservrar och många infekterade system inte visas i Googles sökresultat. Det är fortfarande okänt hur Lilocked fungerar och om det är möjligt att rädda de berörda uppgifterna utan att betala lösen till angriparna, eftersom experterna ännu inte har lyckats upptäcka och undersöka ett prov av skadeprogrammet.



pas crypter, chiffrer !