安全与信息领域的专家发现了一种新型勒索软件 Lilocked(别名 Lilu),它已攻击超过 6000 台服务器,而且这个恶意程序似乎只针对 Linux 系统设计。
最早的感染记录出现在 2019 年 7 月中旬,然而,目前仍不清楚 Lilocked 究竟是如何侵入受害者服务器的。 当著名的信息安全专家 Michael Gillespie 在 Twitter 上发文讨论该勒索软件后,用户纷纷报告自己遭受攻击,例如通过 Exim 中的漏洞,或因使用旧版 WordPress 而受损。
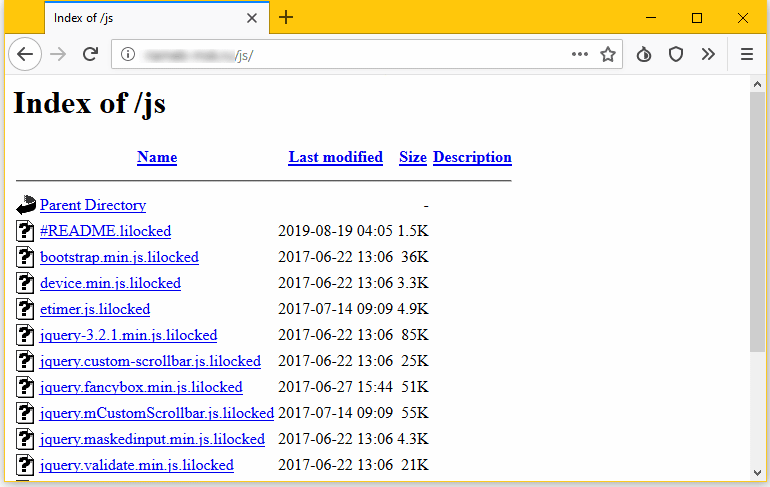
受此勒索软件影响的服务器很容易被识别,因为其中大多数文件都已被加密,并带有 .lilocked 扩展名。研究人员指出,Lilocked 不会加密系统文件以保证服务器能够继续运行,但会“破坏”HTML、SHTML、JS、CSS、PHP、INI 以及各类图片文件。
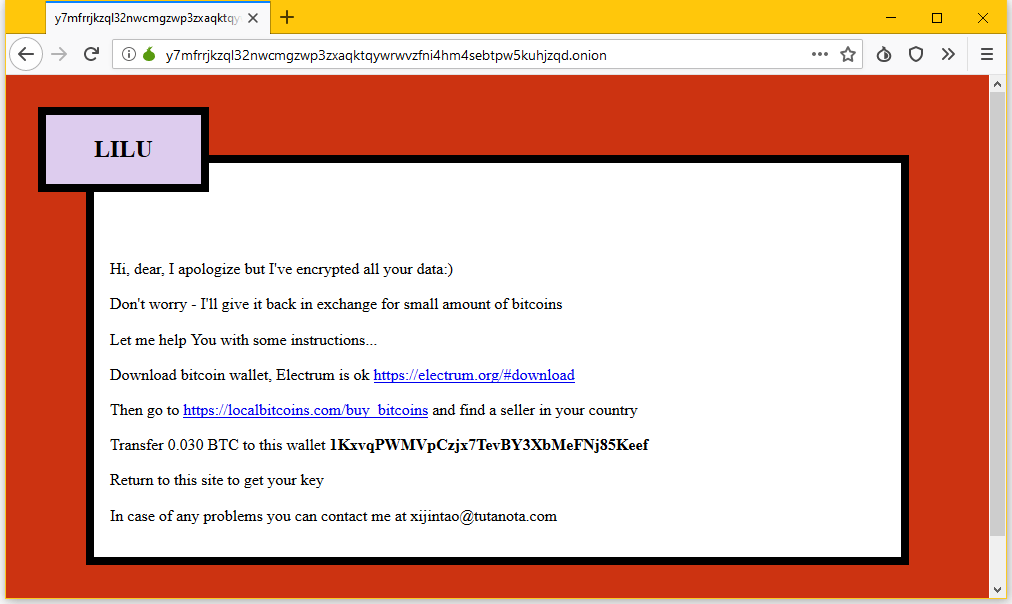
勒索软件在加密文件的每个文件夹中都会留下勒索信息副本(名为 # README.lilocked)。受害者会被引导访问暗网上的网站,并在该网站输入勒索信息中的密钥。该网站要求受害者支付 0.03 比特币(按当前汇率约合 325 美元)。
据法国信息安全专家 Benkow (网名)的说法,该勒索软件已感染超过 6700 台服务器,其中许多都已被搜索引擎收录,因此可以通过谷歌轻松找到。

遗憾的是,Lilocked 的实际受害者数量可能要多得多,因为公开的 Web 服务器本就很少,而且许多受感染的系统并未出现在谷歌搜索结果中。 目前仍不清楚 Lilocked 的工作原理,也不清楚能否在不向攻击者支付赎金的情况下挽救受影响的数据,因为专家尚未能够捕获并分析该恶意软件的样本。



pas crypter, chiffrer !